

Upptäcka och förhindra phishing
- Cyber Threats
- Account Security
Phishing är den vanligaste metoden för cyberattacker världen över. Angripare använder manipulerade e-postmeddelanden, falska sms eller bedrägliga telefonsamtal för att komma över känslig information och personuppgifter. Eftersom bedragarnas metoder blir allt mer sofistikerade – särskilt genom användningen av artificiell intelligens – är det avgörande för alla användare att upptäcka tecken på phishing i ett tidigt skede och agera proaktivt.
Vad är phishing och varför är det så farligt?
Phishing innebär att cyberbrottslingar, förklädda till en trovärdig aktör (t.ex. en bank, ett budföretag eller en arbetsgivare), försöker komma över känslig information från sina offer. Det är en del av social engineering där man utnyttjar den mänskliga psykologin istället för rent tekniska sårbarheter.
En angripare räknar med att en användare, på grund av tidspress eller ett känslomässigt meddelande, klickar på en skadlig länk eller öppnar en bilaga. Syftet är oftast identitetsstöld för att skaffa sig ekonomiska fördelar eller få tillgång till ett internt företagskonto.
Fakta om den aktuella hotbilden från phishing
En kraftig ökning: Enligt uppgifter från Kaspersky registrerades år 2024 omkring 2,6 miljoner skadliga e-postbilagor enbart i Tyskland. Globalt var det över 125 miljoner.
Hög frekvens: I mars 2025 upptäcktes omkring 347 413 phishing-webbplatser världen över. Det historiska rekordet uppgick i mars 2023 till över 600 000 registrerade sidor (källa: APWG).
Ekonomisk skada: Mellan 2013 och 2015 blev branschjättar som Facebook och Google lurade på sammanlagt 100 miljoner US-dollar genom en riktad phishing-kampanj.
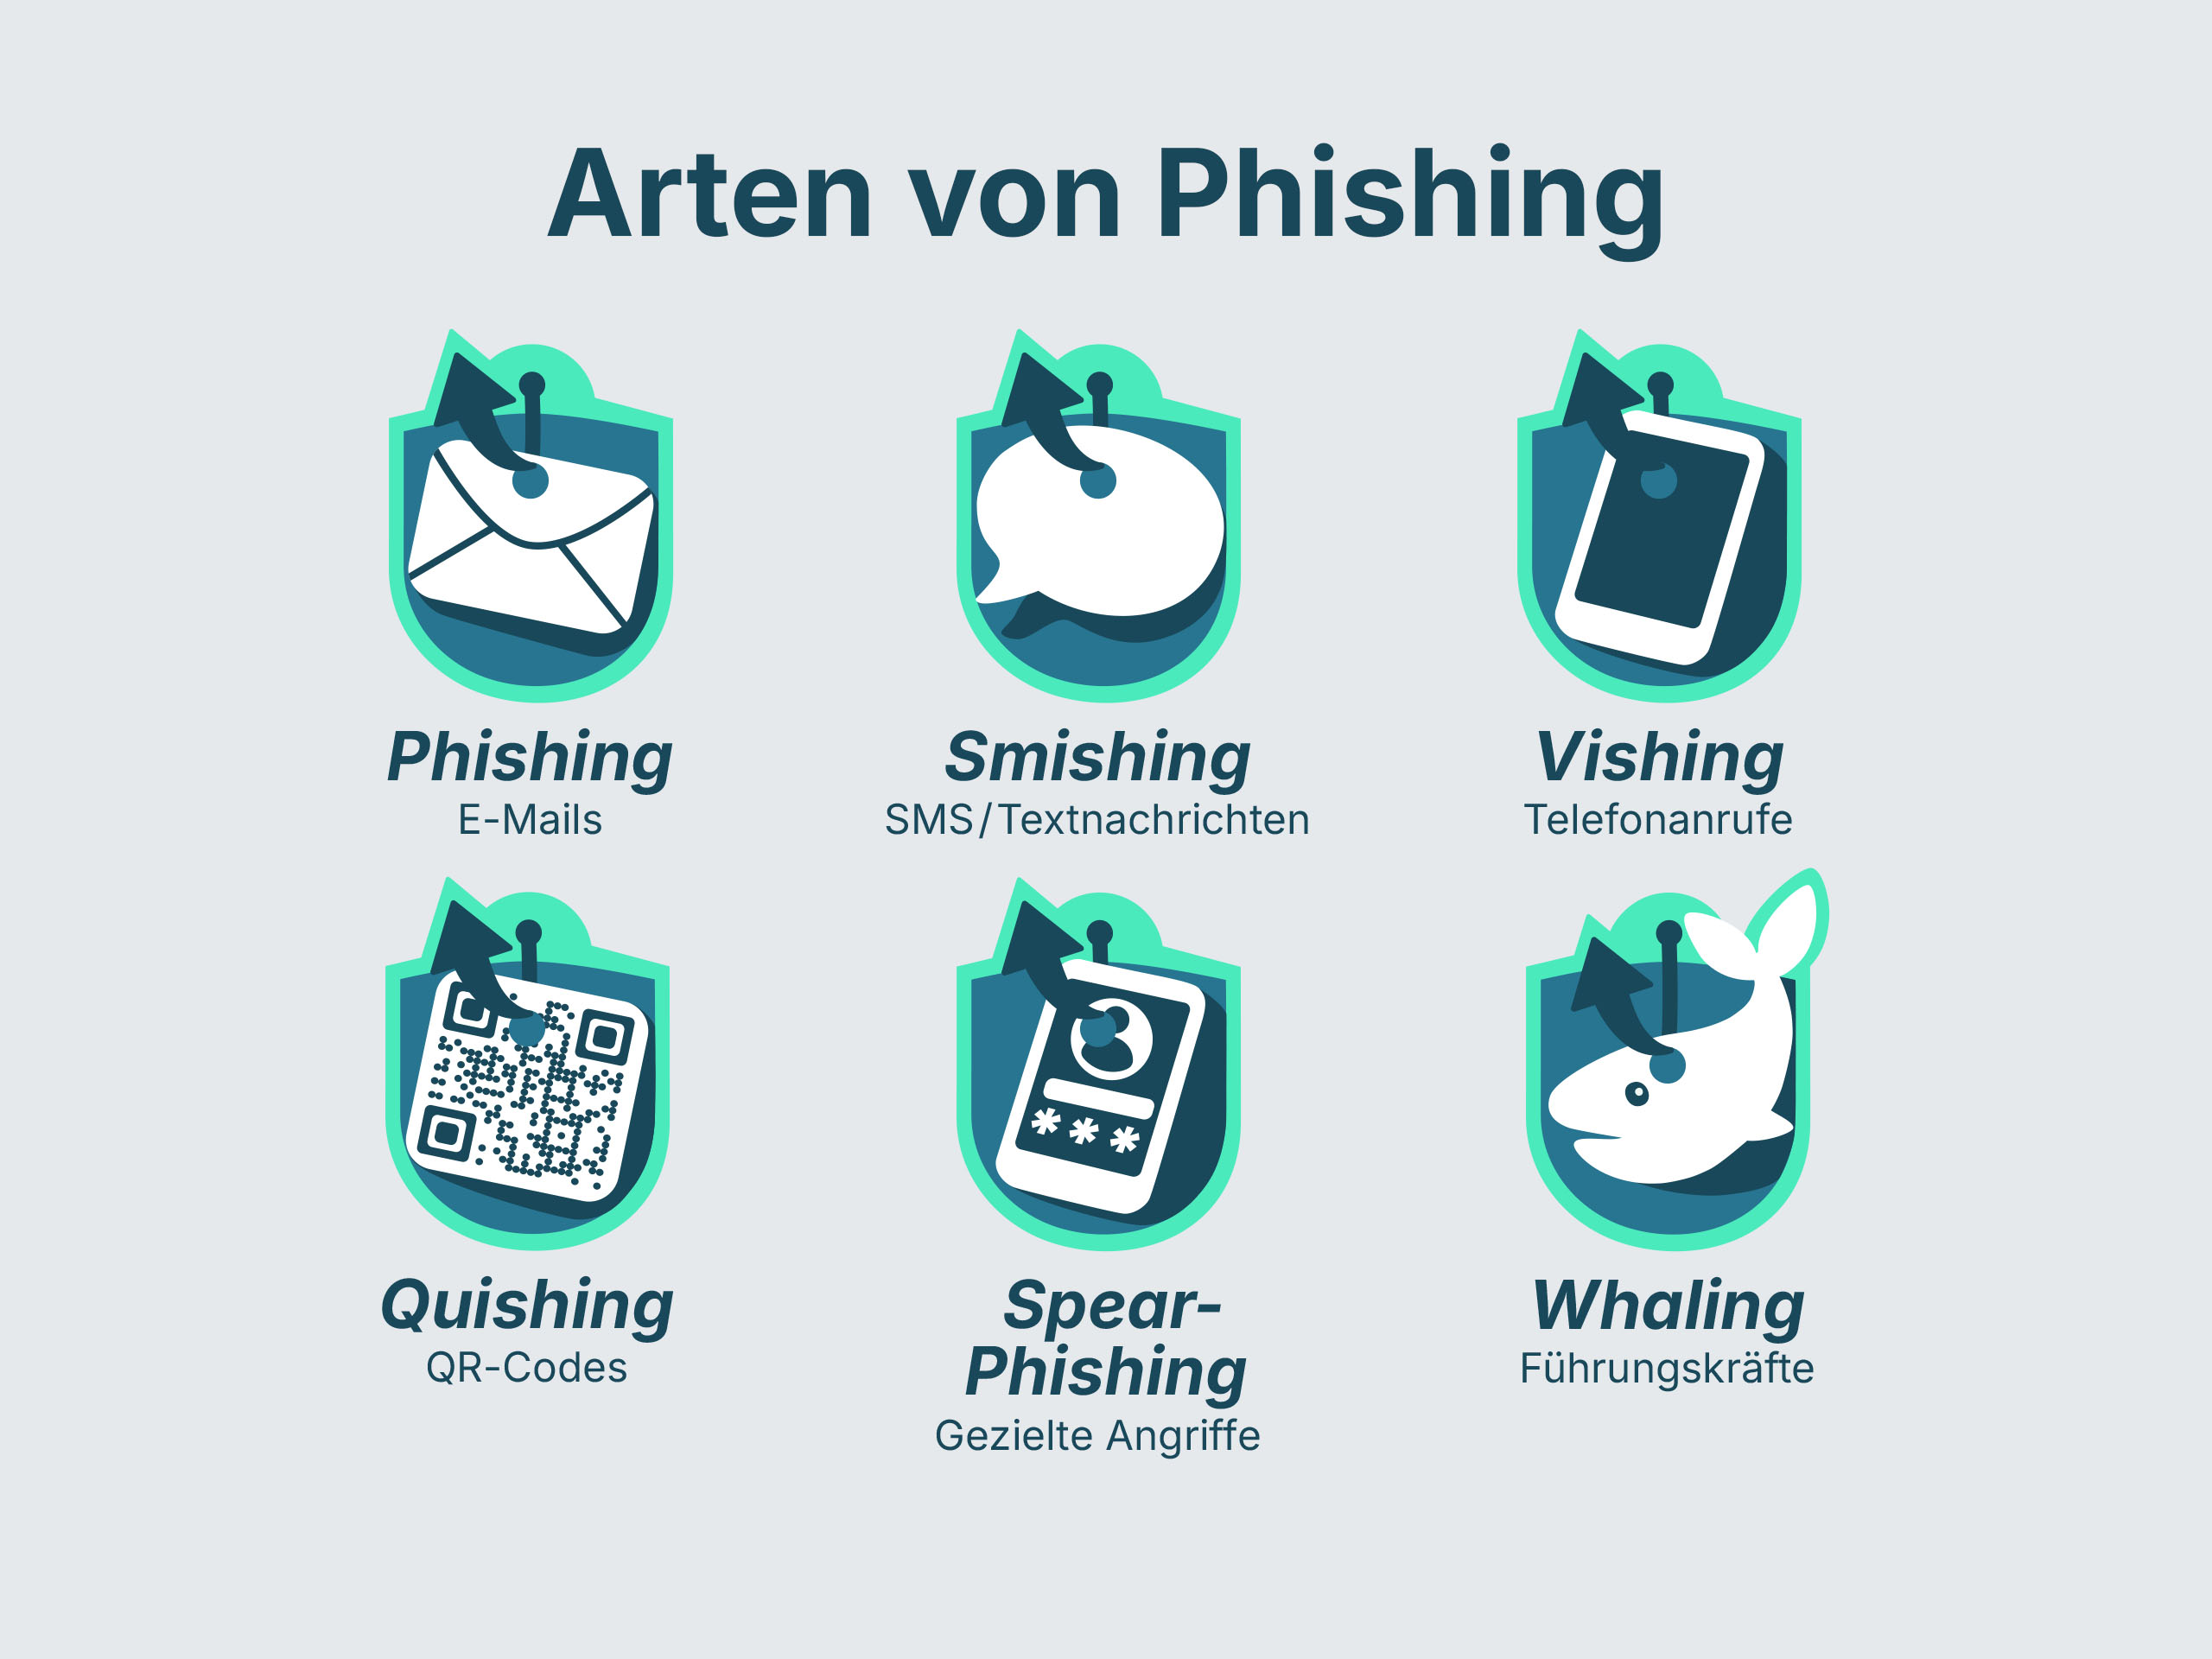
Vilka phishing-metoder använder angripare idag?
Den klassiska e-posten är fortfarande den vanligaste kanalen för phishing. Men förövarna utökar ständigt sin spelplan för att maximera vinsten av sina attacker.
1. Smishing: Phishing via SMS
Vid smishing får du ett SMS som ofta kräver att du agerar omedelbart. Typiska exempel är påstådda problem med paketleveransen eller en nödvändig verifiering av ditt bankkonto. Meddelandet innehåller en länk som leder till en falsk webbplats.
Varumärken och situationer som ofta kopieras:
DHL/GLS/FedEx: ”Ditt paket finns att hämta i butiken, men det tillkommer en tullavgift på 19,90 kr. Betala här: [Länk].” (Den klassiska frasen som dyker upp särskilt ofta inför helgdagar).
Amazon: ”Säkerhetsvarning: Ditt Amazon-konto har tillfälligt spärrats. Verifiera din identitet via [länk] för att förhindra att kontot raderas.”
Google: ”En ny inloggning på ditt Google-konto har upptäckts på en iPhone 16. Om det inte var du, säkra ditt konto omedelbart här: [Link].”
Apple: ”Viktigt: Ditt iCloud-lagringsutrymme är fullt och det går inte längre att skapa säkerhetskopior. Få 50 GB gratis i 12 månader via [länk].”
Bank: ”Din push-TAN-process löper ut om 2 dagar. Vänligen förnya det här: [Link].”
Proffstips: Seriösa företag som DHL eller Google kommer aldrig att be dig via SMS att ange lösenord eller kreditkortsuppgifter på en länkad sida. Om du är osäker: Radera SMS:et och logga in manuellt via operatörens officiella app eller webbplats.
2. Vishing: Bedrägeri via telefonsamtal
Vishing (röstphishing) utnyttjar direktkontakt. En angripare utger sig i telefonen för att vara supportmedarbetare eller myndighetsrepresentant för att muntligen få tillgång till inloggningsuppgifter eller personuppgifter.
3. Quishing: Risken bakom QR-koden
Vid quishing göms en skadlig länk i en QR-kod. Dessa placeras ofta fysiskt på parkeringsautomater eller i reklamannonser. Eftersom användaren inte omedelbart kan se vart länken leder är tröskeln för att klicka på den ofta lägre.
4. Specialformer: Spear-phishing och whaling
Medan vanlig phishing ofta sprids i stor skala som skräppost, är dessa former mycket specialiserade:
Spear-phishing: En riktad attack mot ett visst företag eller en viss person. Avsändaren använder ofta offrets riktiga namn för att inge förtroende.
Whaling: En form av spear-phishing som riktar sig specifikt mot chefer (de ”stora fiskarna”) i syfte att komma över mycket känslig affärsinformation.
Hur känner man igen ett phishing-mejl eller en phishing-webbplats?
Hur känner jag igen phishing-mejl? Trots tekniska framsteg lämnar angripare ofta digitala spår efter sig. Phishing-attacker kan oftast kännas igen på manipulerade avsändardomäner, överdriven brådska, opersonliga hälsningsfraser och länkar till misstänkta webbplatser. Om du vet vad du ska hålla utkik efter kan du snabbt upptäcka ett bedrägeriförsök.
| Kännetecken | Misstänkta tecken (phishing) |
|---|---|
| Avsändare | Adressen verkar kryptisk eller skiljer sig något från originalet (t.ex. @paypa1.com istället för @paypal.com). |
| Hur brådskande är det | Meddelandet hotar med att kontot kommer att spärras om man inte agerar omedelbart. |
| Tilltal | Man använder inte något specifikt namn, utan en allmän formulering som ”Bäste kund”. |
| Länk | När man för muspekaren över länken (hovra) visas en märklig målsida. |
| Innehåll | Dålig grammatik, saknade omljud eller ovanliga förfrågningar om pengar. |
Hur känner man igen en falsk webbplats? Ofta kopierar en falsk webbplats, utformningen hos en känd bank eller en webbutik nästan perfekt. Kontrollera alltid adressfältet i webbläsaren. En säker webbplats använder HTTPS, men var försiktig: Även många phishing-sidor använder idag SSL-certifikat för att ge sken av säkerhet.
Förebyggande åtgärder: Hur du skyddar dig själv och ditt företag
Det bästa skyddet mot phishing är en kombination av tekniska förebyggande åtgärder och personligt ansvar. Det finns inget helt säkert skydd, men du kan minimera risken.
Tekniska åtgärder
Flerfaktorautentisering (MFA): Detta är det största hindret. Även om en angripare skulle komma över dina inloggningsuppgifter kan hen inte komma åt kontot utan den andra säkerhetsfaktorn (till exempel bekräftelse via app).
Spamfilter och webbfilter: Moderna e-postsystem filtrerar bort en stor del av skräpposten automatiskt. Webbfilter förhindrar dessutom att kända skadliga webbplatser öppnas.
Uppdatering: Se till att programvaran och firmware är uppdaterade. Många angripare utnyttjar säkerhetsluckor i föråldrade webbläsare för att installera skadlig programvara direkt när användaren besöker en webbsida.
Säkerhetsmedvetenhetens roll
Tekniken räcker inte i sig. Att öka medvetenheten hos företagets medarbetare är den avgörande faktorn.
Klicka aldrig på länkar: Om du får ett misstänkt e-postmeddelande från din bank bör du hellre öppna webbplatsen manuellt via webbläsaren istället för att klicka på länken i meddelandet.
Inga bilagor från okända avsändare: Att öppna filer kan leda till att skadlig programvara installeras på din dator.
Främja datatransparens: Ta reda på vilka av dina uppgifter som cirkulerar på nätet för att proaktivt kunna förebygga identitetsmissbruk.
Fokus på identitetsskydd: Hur Omniac ger stöd
I en värld där dataläckor är vardagsmat är det absolut nödvändigt att ha insyn i vilka egna uppgifter som är utsatta. Det är här omniac kommer in i bilden. Appen gör det möjligt för användarna att hålla koll på sitt digitala fotavtryck.
Omniac söker aktivt efter personuppgifter och företagsuppgifter, såsom e-postadresser, lösenord, telefonnummer och betalningsuppgifter, i verifierade dataläckor på internet, Deep Web och Darknet. Användarna får automatiska varningar och hjälp med omedelbara åtgärder, till exempel för att byta lösenord och vidta säkerhetsåtgärder. Du kan teckna ett omniac-abonnemang för endast 0,99 € per månad eller 9,99 € per år och dra nytta av övervakning dygnet runt.
Nya trender: AI-baserad phising och automatiserade angrepp
Hotet från phishing utvecklas i rasande takt. Idag använder brottslingar i allt högre grad artificiell intelligens, vilket gör att traditionella kännetecken som dålig stavning inte längre är tillförlitliga.
AI-genererade nyheter: AI-verktyg skapar felfria och retoriskt övertygande texter på några sekunder.
Phishing-kit: På darknet kan angripare köpa färdiga byggsatser för att skapa professionella falska webbplatser med minimal ansträngning.
Deepfakes: Vid vishing-attacker kan röster från bekanta personer (t.ex. chefen) imiteras med hjälp av AI för att understryka hur brådskande en instruktion är.
Eget ansvar är det bästa skyddet
Phishing förblir en ständig utmaning i den digitala världen. Även om tekniska lösningar och filter utgör en viktig grund, ligger den sista försvarslinjen hos varje enskild användare. Genom att vara lagom skeptisk till oönskade meddelanden, konsekvent använda flerfaktorautentisering och verktyg för att övervaka sin egen identitet, såsom omniac, kan risken för en lyckad attack minskas avsevärt.
Vanliga frågor (FAQ) om phishing
Koppla omedelbart bort enheten från internet, byt ut alla viktiga lösenord (från en annan enhet) och kontakta din bank samt, om det behövs, IT-avdelningen på ditt företag.
Ja. Vid vishing inhämtas information direkt under samtalet. Även det att bara svara på ett e-postmeddelande kan bekräfta för avsändarna att en adress är aktiv, vilket leder till mer skräppost.
Nej. Studier visar att även yngre, teknikintresserade användare ofta blir offer, eftersom de i vardagen reagerar snabbare och mer obetänksamt på meddelanden på sin smartphone.
Angripare ändrar ständigt sin kod och de servrar de använder för att kringgå filter. En liten andel slinker alltid igenom. Här krävs det att du själv är medveten om säkerhetsfrågor.
Omniac ger insyn i läckta uppgifter och gör det möjligt för användarna att agera proaktivt. Om du via omniac får reda på att din e-postadress eller ditt telefonnummer har dykt upp i ett dataläckage kan du agera omedelbart: Byt omedelbart ut berörda lösenord och aktivera tvåfaktorsautentisering (2FA). Denna kunskap gör det dessutom möjligt för dig att vara mer uppmärksam på misstänkta phishing-försök där dina personuppgifter används som lockbete. På så sätt förvandlas passiv information till en aktiv förstärkning av din personliga säkerhetsmedvetenhet.