

Prepoznati in preprečiti phishing
- Cyber Threats
- Account Security
Lažno predstavljanje (phishing) je najbolj razširjen način kibernetičnih napadov po vsem svetu. Da bi pridobili občutljive informacije in osebne podatke, uporabljajo napadalci zavajajoča elektronska sporočila, lažna sporočila SMS ali goljufive telefonske klice. Ker so metode storilcev vse bolj dovršene (zlasti z uporabo umetne inteligence), je ključnega pomena, da vsak uporabnik zgodaj prepozna znake lažnega predstavljanja in ravna proaktivno.
Kaj je phishing in zakaj je tako nevaren?
Phishing je poskus kibernetičnih zločincev, ki se izdajajo za zaupanja vredne organizacije (denimo banke, podjetja za dostavo pošiljk ali delodajalca), da bi žrtve zvabili v razkritje zaupnih podatkov. Gre za podpodročje socialnega inženiringa (Social Engineering), ki izkorišča človeško psihologijo in ne zgolj tehničnih ranljivosti.
Napadalec se zanaša na to, da bo uporabnik zaradi časovnega pritiska ali čustveno obarvanega sporočila kliknil zlonamerno povezavo ali odprl prilogo. Cilj je običajno kraja identitete za pridobivanje finančnih sredstev ali dostopa do internega računa podjetja.
Dejstva o trenutnem stanju ogroženosti zaradi phishinga
Ogromen porast: Po podatkih podjetja Kaspersky je bilo leta 2024 samo v Nemčiji v elektronskih sporočilih prepoznanih okoli 2,6 milijonov zlonamernih prilog. Po vsem svetu jih je bilo več kot 125 milijonov.
Velika pogostost: Marca 2025 je bilo po vse svetu odkritih pribl. 347.413 spletnih strani z lažnim predstavljanjem. Zgodovinski rekord je bil postavljen marca 2023 s pribl. 600.000 registriranimi stranmi (vir: APWG).
Finančna škoda: Med letoma 2013 in 2015 so bili poslovni velikani, kot sta Facebook in Google, z namensko kampanjo lažnega predstavljanja ogoljufani za skupno 100 milijonov ameriških dolarjev.
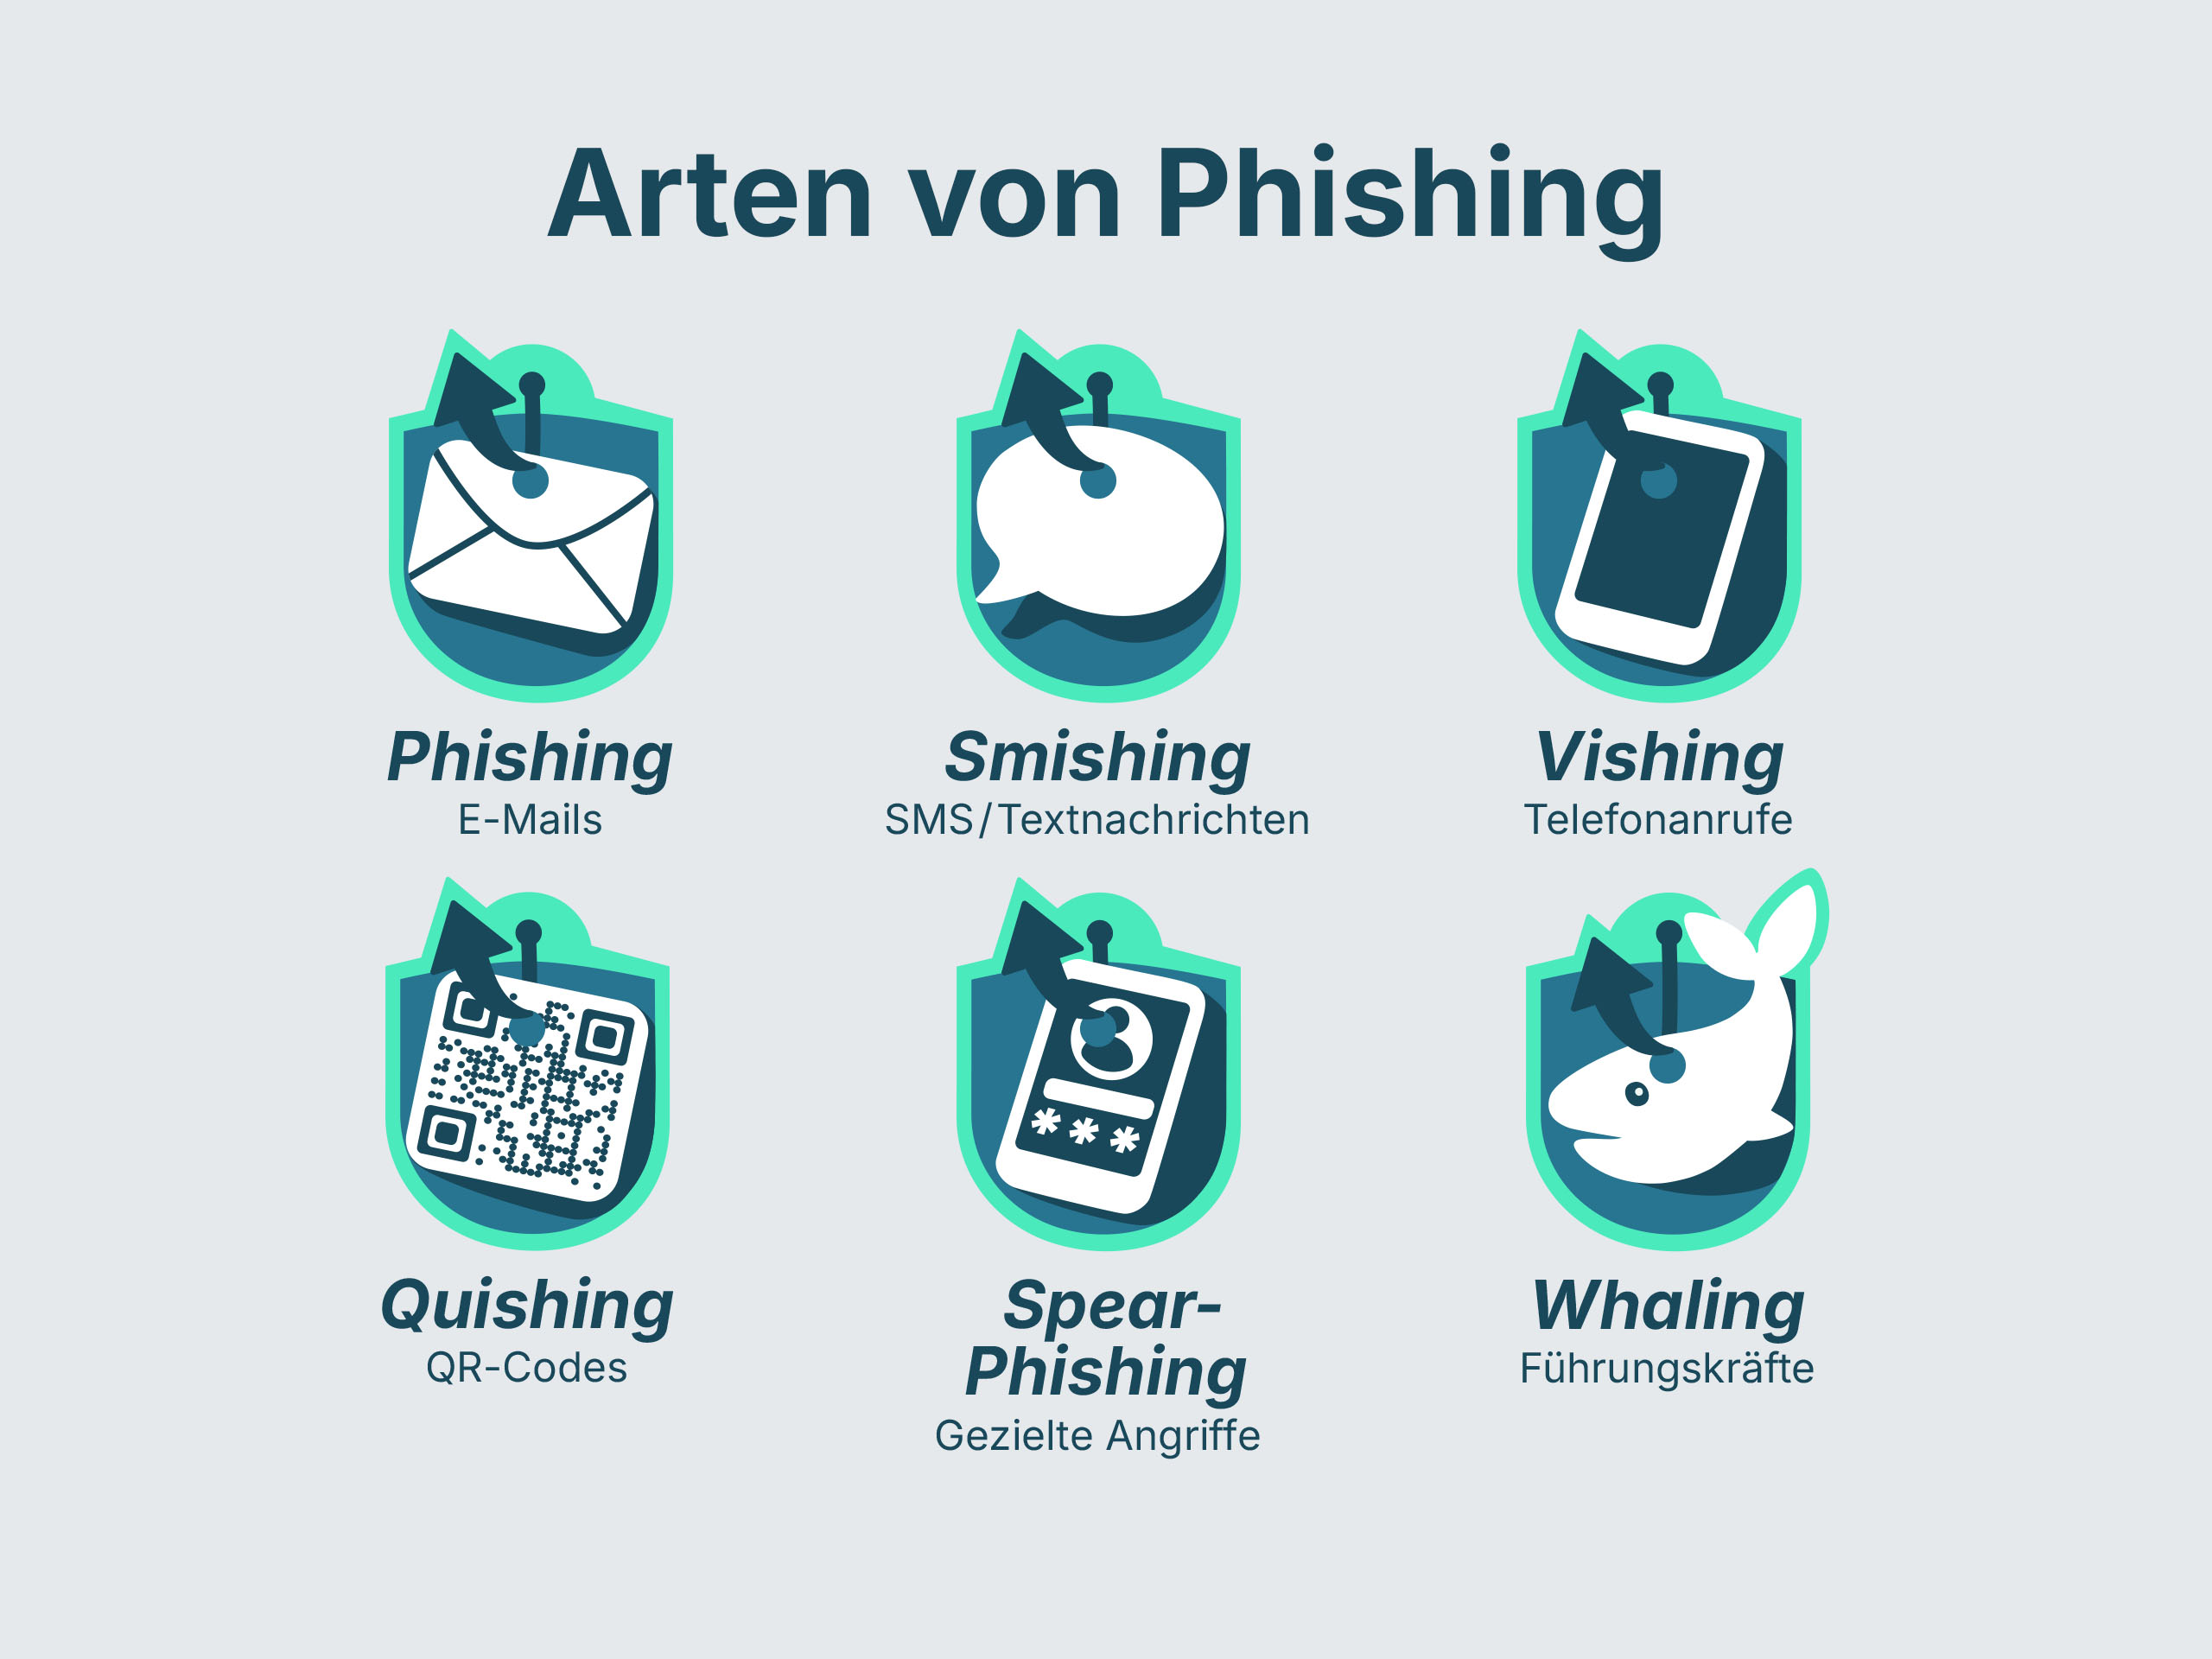
Katere načine phishinga uporabljajo napadalci danes?
Glavni kanal phishinga je še vedno običajno elektronsko sporočilo. Vendar pa napadalci nenehno širijo svoj repertoar, da bi napade kar najbolje izkoristili.
1. Smishing: Phishing prek sporočil SMS
Smishing (SMS Phishing) vključuje prejem besedilnega sporočila SMS, ki pogosto zahteva nujno ukrepanje. Tipični scenariji so domnevne težave pri dostavi paketa ali potrebno preverjanje pristnosti za dostop do bančnega računa. Sporočilo vsebuje povezavo do lažne spletne strani.
Pogosto posnemane blagovne znamke in scenariji:
DHL/GLS/FedEx: "Vaš paket je pripravljen in čaka v poslovalnici; potrebno je plačilo carinskih dajatev v višini 1,99 €. Plačajte tukaj: [Link]." (klasično sporočilo, ki se še posebej pogosto pojavlja pred prazniki).
Amazon: "Varnostno opozorilo: Vaš uporabniški račun za Amazon je začasno blokiran. Potrdite svojo identiteto na [povezava], da preprečite izbris računa."
Google: "Zaznana je bila nova prijava v vaš uporabniški račun za Google na telefonu iPhone 16. Če to niste bili vi, takoj zaščitite svoj uporabniški račun tukaj: [povezava]."
Apple: "Pomembno: Vaš prostor za shranjevanje v iCloudu je poln, zaradi česar ni več mogoče ustvarjati varnostnih kopij. Pridobite 50 GB brezplačnega prostora za 12 mesecev na [povezava]."
Banke: "Postopek preverjanja pristnosti PushTAN poteče čez 2 dni. Obnovite ga tukaj: [povezava]."
Nasvet strokovnjaka: Ugledna podjetja, kot sta DHL ali Google, te nikoli ne bodo prosila, da na povezavi, poslani v sporočilu SMS, vneseš geslo ali podatke kreditne kartice. Če si v dvomih: Izbriši sporočilo SMS in se ročno prijavi v uradno aplikacijo ali na uradni spletni strani ponudnika.
2. Vishing: Prevara prek telefonskega klica
Pri Vishingu (Voice Phishing) je v ospredju osebni stik. Napadalec se po telefonu pretvarja, da je uslužbenec pri tehnični podpori ali predstavnik uradne organizacije, da ustno pridobi podatke za dostop ali osebne informacije.
3. Quishing: Nevarnost, ki tiči za QR-kodo
Pri Quishingu (QR Phishing) se pod QR-kodo skriva zlonamerna povezava. Te kode so pogosto fizično nameščene na parkirnih avtomatih ali reklamnih plakatih. Ker uporabnik ne more takoj prepoznati dejanskega cilja povezave, pogosto ne okleva in kodo optično prebere.
4. Posebne oblike: Spear-Phishing in Whaling
Medtem ko se običajna sporočila z lažnim predstavljanjem razširjajo kot neželena pošta, so te oblike namenjene visoko specializiranemu kadru:
Spear-Phishing: Ciljni napad na določeno podjetje ali posameznika. Pošiljatelj pogosto uporablja pravo ime žrtve, da zbudi zaupanje.
Whaling: To je oblika Spear-Phishinga, ki cilja izključno na vodilne uslužbence (direktorje, finančnike ali druge vodje podjetja), za pridobitev najbolj občutljivih poslovnih informacij.
Kako je mogoče prepoznati phishing elektronsko sporočilo ali spletno stran?
Kako prepoznam elektronska sporočila s phishingom? Kljub tehnološkemu napredku napadalci pogosto puščajo digitalne sledi. Phishing napade je mogoče prepoznati po prirejenih domenah pošiljateljev, izraženi veliki nujnosti, neosebnih pozdravnih nagovorih in povezavah do sumljivih spletnih strani. Če veš, na kaj moraš paziti, lahko poskus prevare hitro prepoznaš.
| Značilnosti | Sumljivi znaki (phishing) |
|---|---|
| Pošiljatelj | Naslov je videti nenavadno ali pa se le neznatno razlikuje od izvirnika (denimo @paypa1.com namesto @paypal.com). |
| Nujnost | V sporočilu pošiljatelj grozi s takojšnjo blokado uporabniškega računa, kar žrtev prisili k hitremu ukrepanju. |
| Nagovor | Pošiljatelj žrtve ne nagovori z dejanskim imenom, ampak uporablja generične nagovore, kot je "Spoštovana stranka". |
| Povezava | Ob premiku miške čez povezavo se prikaže nenavadna cilja spletna stran. |
| Vsebina | Pomanjkljiva slovnica, manjkajoči šumniki ali nenavadne zahteve za denar. |
Kako je mogoče prepoznati lažno spletno stran? Lažna stran pogosto skoraj do popolnosti kopira obliko strani znane banke ali spletne trgovine. Vedno najprej preveri naslovno vrstico v brskalniku: Varna spletna stran uporablja HTTPS, a pozor: Številne spletne strani z lažnim predstavljanjem danes prav tako uporabljajo SSL-potrdila, da prikažejo lažno varnost.
Preprečevanje: Kako lahko zaščitiš sebe in svoje podjetje
Najboljša zaščita pred lažnim predstavljanjem je kombinacija tehničnih previdnostnih ukrepov in osebne odgovornosti. Popolna zaščita ne obstaja, lahko pa zmanjšaš tveganje.
Tehnični ukrepi
Večkratno preverjanje pristnosti (MFA): To je najpomembnejši ukrep. Četudi napadalec ukrade tvoje podatke za dostop, brez drugega dejavnika (denimo potrditev v aplikaciji) ne more dostopati do računa.
Filter za neželeno pošto in spletni filtri: Sodobni sistemi elektronske pošte večji del neželene pošte samodejno izločijo. Spletni filtri pa tudi onemogočajo, da bi odprli znane zlonamerne spletne strani.
Posodobitve: Vedno uporabljaj najnovejšo različico programske opreme in vdelane programske opreme. Mnogi napadalci izkoriščajo varnostne vrzeli v zastarelih brskalnikih za namestitev zlonamerne programske opreme neposredno ob obisku spletnih strani.
Vloga ozaveščanja o varnosti (security awareness)
Tehnologija sama po sebi ni dovolj. Odločilnega pomena je ozaveščanje zaposlenih v podjetju.
Brez klikanja povezav: Če od banke prejmeš sumljivo elektronsko sporočilo, je bolje, da spletno stran odpreš ročno v brskalniku, namesto da klikneš povezavo v sporočilu.
Brez odpiranja prilog neznanih pošiljateljev: Odpiranje datotek lahko na tvoj sistem namesti zlonamerno programsko opremo.
Spodbujanje preglednosti podatkov: Razumeti moraš, kateri od tvojih podatkov krožijo po spletu, da boš lahko proaktivno ukrepal proti kraji identitete.
Zaščita identitete v ospredju: Kako pomaga omniac
V svetu, kjer je uhajanje podatkov postalo nekaj vsakdanjega, je pregled nad lastnimi izpostavljenimi podatki nujno potreben. Tukaj nastopi omniac. Aplikacija uporabnikom omogoča, da ohranijo pregled nad svojim digitalnim odtisom.
Omniac aktivno išče osebne in poslovne podatke, kot so elektronski naslovi, gesla, telefonske številke ali plačilni podatki, v potrjenih krajah podatkov v javnem, globokem in temnem spletu. Uporabniki prejmejo samodejna opozorilna obvestila in navodila za takojšnje ukrepanje, denimo za spremembo gesel ali sprejetje drugih varnostnih ukrepov. Naročnino na storitev omniac lahko skleneš že za 0,99 € na mesec ali 9,99 € na leto ter tako izkoristiš prednosti neprekinjenega nadziranja 24 ur na dan.
Novi trendi: Phishing z umetno inteligenco in avtomatizirani napadi
Grožnja zaradi lažnega predstavljanja bliskovito hitro narašča. Napadalci danes vse pogosteje uporabljajo umetno inteligenco, zaradi česar so običajni razpoznavni znaki (kot denimo pomanjkljiva raba pravopisa in slovnice) postali preteklosti.
Sporočila, ustvarjena z umetno inteligenco: Orodja umetne inteligence v hipu ustvarijo slovnično brezhibna in retorično prepričljiva besedila.
Kompleti za lažno predstavljanje: Na temnem spletu lahko napadalci kupijo že pripravljene pakete, s katerimi lahko z le nekaj truda izdelajo lažne spletne strani vrhunske kakovosti.
Globoki ponaredki (deepfakes): Pri napadih vishinga (glasovne prevare) lahko umetna inteligenca posnema glasove znanih oseb (denimo direktorja), da bi podkrepila nujnost navodila.
Lastna odgovornost je najboljša zaščita
Lažno predstavljanje ostaja trajen izziv v digitalnem svetu. Medtem ko tehnične rešitve in filtri predstavljajo pomembno osnovo, je zadnja linija obrambe pri vsakem posameznem uporabniku. Z zdravo mero nezaupanja do nenaročenih sporočil, dosledno uporabo večkratnega preverjanja pristnosti (MFA) in orodij za zaščito lastne identitete, kot je omniac, je mogoče tveganje za uspešen napad močno zmanjšati.
Pogosto zastavljena vprašanja o phishingu
Takoj prekini spletno povezavo naprave, zamenjaj vsa pomembna gesla (na drugi napravi) ter obvesti svojo banko in po potrebi tudi IT-oddelek v svojem podjetju.
Da. Pri vishingu se podatki pridobivajo neposredno med pogovorom. Že sam odgovor na elektronsko sporočilo je lahko za napadalce potrdilo, da je tvoj elektronski naslov dejaven, kar vodi do še večje količine neželene pošte.
Ne. Raziskave kažejo, da so žrtve pogosto tudi mlajši, tehnično podkovani uporabniki, saj se v vsakdanjem življenju na sporočila na pametnem telefonu odzivajo hitreje in manj previdno.
Napadalci nenehno spreminjajo svojo kodo in uporabljene strežnike, da zaobidejo filtre. Majhen odstotek sporočil se vedno prebije skoznje. Tukaj nastopi tvoja lastna ozaveščenost o varnosti.
Omniac zagotavlja pregled nad ukradenimi podatki in uporabnikom omogoča proaktivno ukrepanje. Če ti omniac sporoči, da se je tvoj elektronski naslov ali telefonska številka pojavila med ukradenimi podatki, lahko takoj ukrepaš: Takoj zamenjaj zadevna gesla in vključi dvostopenjsko preverjanje pristnosti (2FA). To znanje ti hkrati omogoča, da si bolj pozoren na ciljne in sumljive poskuse lažnega predstavljanja, ki tvoje osebne podatke uporabljajo kot vabo. Tako lahko pasivna informacija dejavno poveča tvojo osebno ozaveščenost o varnosti.