

Rozpoznanie a zamedzenie phishingu
- Cyber Threats
- Account Security
Phishing je najrozšírenejšia metóda kybernetických útokov na svete. Útočníci využívajú zmanipulované e-mailové správy, falošné SMS správy alebo podvodné hovory s cieľom získať citlivé informácie a súkromné údaje. Keďže metódy páchateľov sú stále rafinovanejšie – predovšetkým použitím umelej inteligencie – pre každého používateľa je rozhodujúce včas rozpoznať príznaky phishingu a konať proaktívne.
Čo je to phishing a prečo je taký nebezpečný?
Phishing označuje pokus kybernetických zločincov ukradnúť obetiam citlivé údaje tak, že sa vydávajú za dôveryhodný subjekt (napr. za banku, balíkovú službu alebo zamestnávateľa). Je to podoblasť sociálneho inžinierstva, v ktorej sa využíva psychológia človeka namiesto čisto technickej zraniteľnosti.
Útočník sa spolieha na to, že používateľ je pod časovým tlakom alebo na základe emocionálnej správy klikne na škodlivý odkaz alebo otvorí prílohu súboru. Cieľom je väčšinou krádež identity na získanie finančnej výhody alebo získanie prístupu do interného firemného účtu.
Fakty k aktuálnej situácii v oblasti digitálnych hrozieb prostredníctvom phishingu
Masívny nárast: Podľa údajov spol. Kaspersky bolo v roku 2024 len v Nemecku zaregistrovaných približne 2,6 milióna škodlivých e-mailových príloh. Na celom svete to bolo viac ako 125 miliónov.
Vysoká frekvencia: V marci 2025 bolo po celom svete odhalených okolo 347 413 phishingových webových stránok. Historický rekord bol v marci 2023 viac ako 600 000 registrovaných stránok (zdroj: APWG).
Finančná škoda: V období od 2013 do 2015 boli giganti odvetvia, ako sú Facebook a Google, prostredníctvom cielenej phishingovej kampane okradnutí celkovo o 100 miliónov amerických dolárov.
Ktoré phishingové metódy využívajú útočníci dnes?
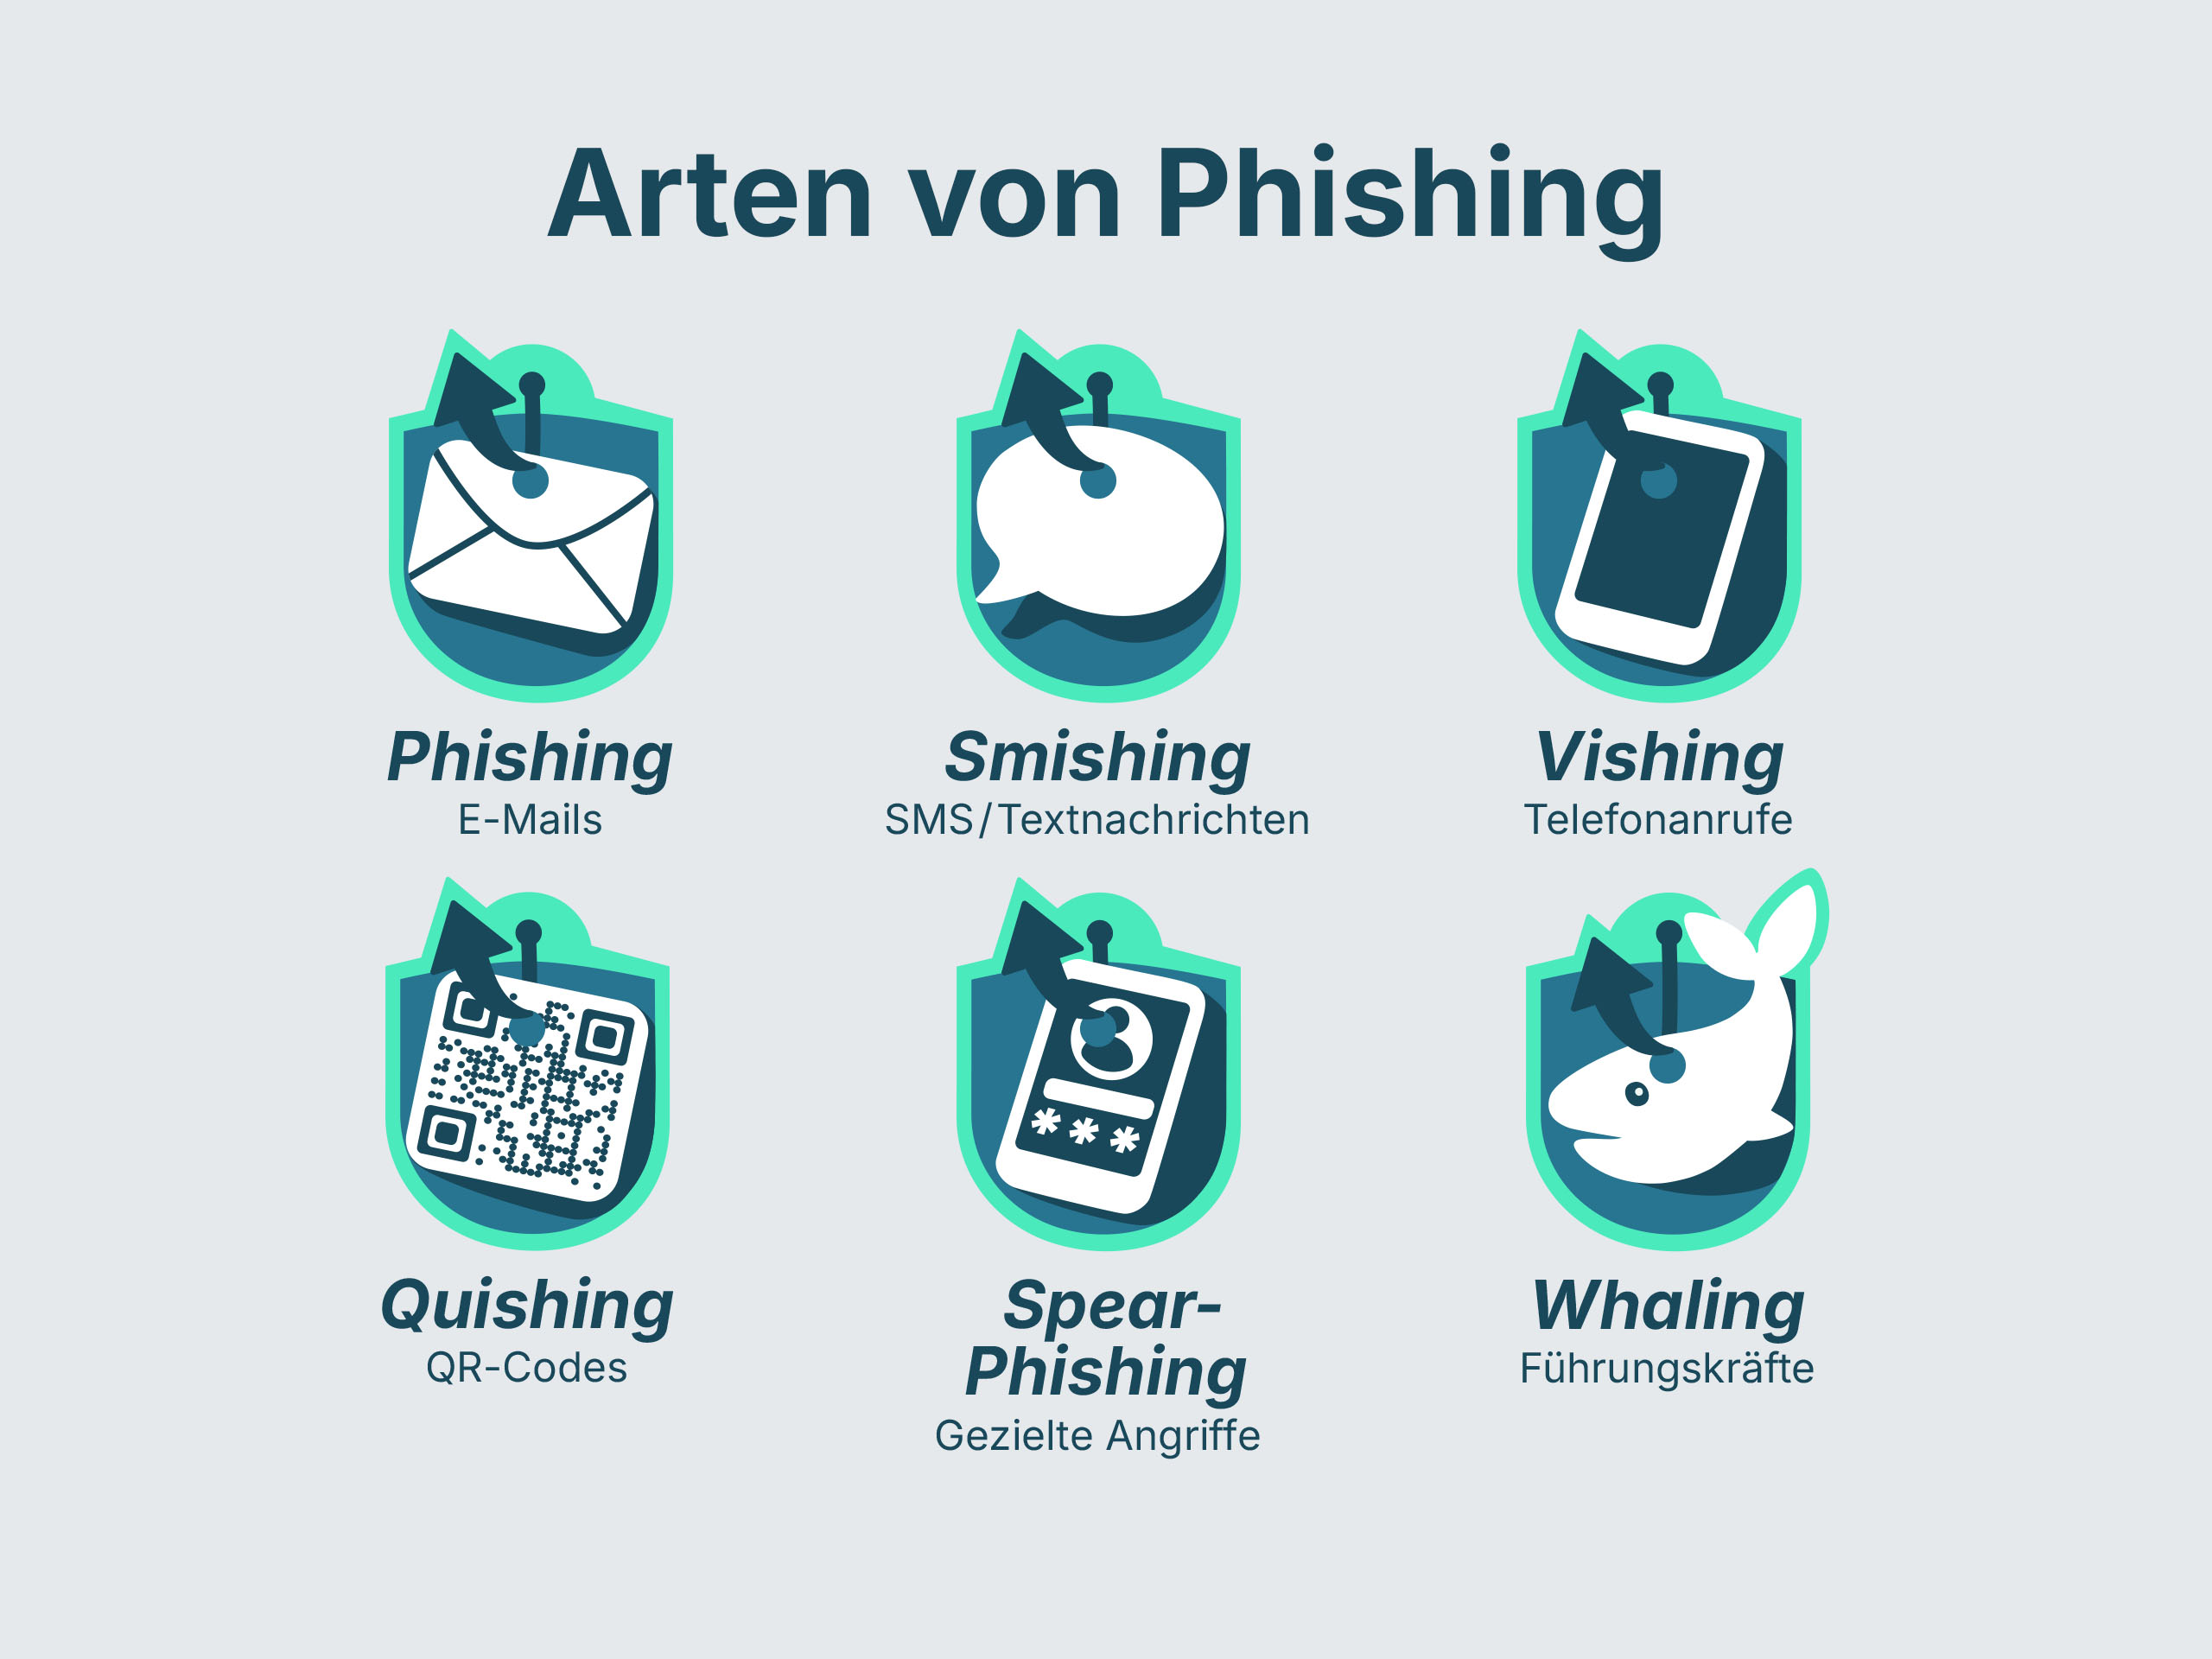
Klasický e-mail je hlavným kanálom pre phishing. Útočníci však neustále rozširujú svoj repertoár, aby maximalizovali účinnosť svojich útokov.
1. Smishing: Phishing prostredníctvom SMS
Pri smishingu dostaneš SMS správu, ktorá často vyžaduje naliehavé konanie. K typickým scenárom patria údajné problémy s doručením balíka alebo nevyhnutné overenie pre bankový účet. Správa obsahuje odkaz, ktorý ťa presmeruje na falošnú webovú stránku.
Často imitované značky a scenáre:
DHL/GLS/FedEx: „Váš balík je pripravený na pobočke, no sú s tým spojené colné poplatky vo výške 1,99 eur. Zaplaťte ich tu: [odkaz].“ (Klasická správa, ktorá sa objavuje obzvlášť často pred sviatkami).
Amazon: „Bezpečnostné upozornenie: Váš účet v spol. Amazon bol dočasne zablokovaný. Aby ste predišli jeho vymazaniu, overte svoju identitu na stránke [odkaz].“
Google: „Na iPhone 16 bolo zistené nové prihlásenie do účtu Google. Ak ste to neboli vy, okamžite si zabezpečte svoj účet tu: [odkaz].“
Apple: „Dôležité: Vaše úložisko iCloud je plné a už nemôžete vytvárať zálohy. Získajte 50 GB zadarmo na 12 mesiacov na stránke [odkaz].“
Banky: „Platnosť vašej metódy Push TAN vyprší o 2 dni. Obnovte si ju tu: [odkaz].“
Tipy od profesionálov: Seriózne spoločnosti, ako sú DHL alebo Google, od teba nikdy prostredníctvom SMS správ nebudú požadovať zadanie hesla alebo údajov o kreditnej karte na prepojenej stránke. Ak máš pochybnosti: Vymaž SMS správu a ručne sa prihlás prostredníctvom oficiálnej aplikácie alebo webovej stránky poskytovateľa.
2. Vishing: Podvod prostredníctvom telefónneho hovoru
Vishing (hlasový phishing) využíva priamy kontakt. Útočník sa v telefóne vydáva za zamestnanca podpory alebo zástupcu úradu, aby si ústne vyžiadal prístupové údaje alebo osobné informácie.
3. Quishing: Nebezpečenstvo skryté v QR kóde
Pri quishingu sa škodlivý odkaz skrýva v QR kóde. Tieto kódy sú často fyzicky umiestnené na parkovacích automatoch alebo v reklamách. Keďže používateľ nedokáže okamžite rozpoznať cieľ odkazu, býva ochota na jeho naskenovanie vyššia.
4. Špeciálne formy: Spear phishing a whaling
Zatiaľ čo bežný phishing sa často šíri ako spam, tieto formy sú vysoko špecializované:
Spear phishing: Cielený útok na určitú spoločnosť alebo osobu. Odosielateľ pritom často používa skutočné meno obete, aby vzbudil jej dôveru.
Whaling: Je to forma spear phishingu, ktorá sa zameriava na vedúcich pracovníkov („veľké ryby“), aby sa útočník dostal k veľmi citlivým obchodným informáciám.
Ako možno rozpoznať phishingový e-mail alebo webovú stránku?
Ako rozpoznám phishingové e-maily? Napriek technickému pokroku útočníci často po sebe zanechávajú digitálne stopy. Phishingové útoky sa dajú väčšinou identifikovať podľa zmanipulovaných domén odosielateľa, nadmernej naliehavosti, neosobných oslovení a odkazov na podozrivé webové stránky. Keď vieš, na čo si máš dávať pozor, dokážeš rýchlo rozpoznať aj pokus o podvod.
| Charakteristický znak | Podozrivé príznaky (Phishing) |
|---|---|
| Odosielateľ | Adresa pôsobí tajomne alebo sa minimálne odlišuje od originálu (napr. @paypa1.com namiesto @paypal.com). |
| Naliehavosť | Správa hrozí zablokovaním účtu, ak sa okamžite nebude konať. |
| Oslovenie | Nepoužije sa konkrétne meno, ale všeobecná formulka, ako napr. „Vážený zákazník“. |
| Odkaz | Keď prejdeš kurzorom myši na odkaz, zobrazí sa podozrivá cieľová webová stránka. |
| Obsah | Nesprávna gramatika, chýbajúce diakritické znamienka alebo nezvyčajné prosby o peniaze. |
Podľa čoho spoznám falošnú webovú stránku? Falošná stránka často takmer dokonale kopíruje dizajn známej banky alebo online obchodu. Vždy si prever riadok s adresou v prehliadači. Bezpečná webová stránka používa protokol HTTPS, ale pozor: Aj mnohé phishingové stránky dnes už používajú SSL certifikáty, aby vyvolali dojem bezpečnosti.
Prevencia: Ako môžete ochrániť seba a svoju spoločnosť
Najlepšou ochranou proti phishingu je kombinácia technických preventívnych opatrení a osobnej zodpovednosti. Absolútna ochrana bez medzier neexistuje, ale riziko môžeš minimalizovať.
Technické opatrenia
Viacfaktorová autentifikácia (MFA): To je najdôležitejšia bariéra. Aj keby útočník získal tvoje prístupové údaje, bez druhého faktora (napr. potvrdenia cez aplikáciu) sa k účtu nedostane.
Filtre spamu a webové filtre: Moderné e-mailové systémy automaticky odfiltrujú veľkú časť spamových správ. Webové filtre navyše zabraňujú otvoreniu známych škodlivých webových stránok.
Aktualizácie: Softvér a firmvér maj vždy v aktualizovanom stave. Veľa útočníkov využíva bezpečnostné medzery v zastaraných prehliadačoch, aby mohli nainštalovať škodlivý malvér priamo počas návštevy stránky.
Úloha povedomia o bezpečnosti
Technika sama o sebe nestačí. Rozhodujúcim faktorom je zvýšenie povedomia zamestnancov spoločnosti.
Nikdy neklikať na odkazy: Ak dostaneš podozrivý e-mail od banky, radšej si otvor webovú stránku ručne v prehliadači namiesto použitia odkazu v správe.
Žiadne prílohy od neznámych odosielateľov: Otvorenie súborov môže spôsobiť nainštalovanie škodlivého malvéru do systému.
Podporovať prehľadnosť údajov: Treba zistiť, ktoré z tvojich údajov kolujú po internete, aby si mohol/mohla proaktívne predísť zneužitiu identity.
Zameranie sa na ochranu identity: Ako ti pomôže aplikácia omniac
Vo svete, kde sú na dennom poriadku úniky údajov, je nevyhnutná prehľadnosť v oblasti vlastných exponovaných údajov. Tu prichádza na scénu aplikácia omniac. Aplikácia umožňuje používateľom mať prehľad o vlastnej digitálnej stope.
Omniac aktívne hľadá v overených únikoch údajov na internete, deep webe a darknete osobné a obchodné údaje, ako sú e-mailové adresy, heslá, telefónne čísla alebo platobné údaje. Používatelia dostanú automatické upozornenia a rady, aké opatrenia treba okamžite uskutočniť, napr. zmeniť heslá a prijať bezpečnostné opatrenia. Môžeš si predplatiť službu omniac už za 0,99 eur mesačne alebo 9,99 eur ročne a profitovať z nepretržitého monitorovania.
Nové trendy: Phishing s využitím umelej inteligencie a automatizované útoky
Hrozba phishingu sa rýchlo vyvíja. Páchatelia dnes čoraz častejšie využívajú umelú inteligenciu, čo oslabuje tradičné rozpoznávacie znaky, ako je napr. zlý pravopis.
Správy generované umelou inteligenciou: Nástroje umelej inteligencie vytvoria za pár sekúnd bezchybné a rétoricky presvedčivé texty.
Phishingové balíčky: Na darknete si útočníci môžu kúpiť hotové balíčky nástrojov, aby s minimálnym úsilím dokázali vytvoriť profesionálne vyzerajúce, avšak falošné webové stránky.
Deepfakes: Pri vishingových útokoch je možné pomocou umelej inteligencie napodobňovať hlasy známych osôb (napr. šéfa), aby sa zdôraznila naliehavosť pokynu.
Vlastná zodpovednosť je najlepšou ochranou
V digitálnom svete zostáva phishing trvalou výzvou. Zatiaľ čo technické riešenia a filtre tvoria dôležitý základ, posledná obranná línia je v rukách každého používateľa. Pomocou zdravej ostražitosti voči nevyžiadaným správam, dôsledného používania viacfaktorovej autentifikácie a nástrojov na monitorovanie vlastnej identity, ako je aplikácie omniac, sa dá riziko úspešného útoku výrazne znížiť.
Často kladené otázky (FAQ) k téme phishingu
Okamžite odpoj zariadenie od internetu, zmeň všetky dôležité heslá (urob to z iného zariadenia) a informujte banku a prípadne aj IT oddelenie vo svojej spoločnosti.
Áno. Pri vishingu sa informácie získavajú priamo z rozhovoru s obeťou. Aj samotná odpoveď na e-mail môže páchateľom potvrdiť, že daná adresa je aktívna, čo vedie k väčšiemu množstvu spamov.
Nie. Štúdie ukazujú, že obeťami sú často aj mladší a technicky zdatnejší používatelia, pretože v každodennom živote reagujú rýchlejšie a nepozornejšie na správy v smartfóne.
Útočníci neustále menia svoje kódy a používané servery, aby tieto filtre obišli. Malé percento sa vždy prešmykne. Tu je potrebné vlastné povedomie o bezpečnosti.
Omniac ponúka prehľad o uniknutých údajoch a používateľom dáva možnosť konať proaktívne. Ak sa prostredníctvom aplikácie omniac dozvieš, že sa tvoja e-mailová adresa alebo telefónne číslo nachádzajú medzi odcudzenými údajmi, môžeš okamžite reagovať: Okamžite zmeň príslušné heslá a aktivuj dvojfaktorovú autentifikáciu (2FA). Táto informácia ti tiež umožní cielene si všímať podozrivé phishingové pokusy, ktoré využívajú osobné informácie ako návnady. Tak sa z pasívnej informácie stane aktívne zvýšenie osobného povedomia o bezpečnosti.