

Cum să recunoști și să previi phishing-ul
- Cyber Threats
- Account Security
Phishing-ul este cea mai răspândită metodă de atac cibernetic la nivel mondial. Atacatorii folosesc mesaje de e-mail manipulate, SMS-uri falsificate sau apeluri frauduloase pentru a obține informații sensibile și date private. Deoarece metodele folosite de infractori devin din ce în ce mai sofisticate, în special prin utilizarea inteligenței artificiale, este esențial ca fiecare utilizator să recunoască din timp semnele de phishing și să acționeze proactiv.
Ce este phishing-ul și de ce este atât de periculos?
Phishing-ul se referă la încercarea infractorilor cibernetici de a obține date sensibile de la victime, deghizați în entități de încredere (de exemplu, o bancă, un serviciu de curierat sau un angajator). Aceasta este o ramură a ingineriei sociale, în care se exploatează psihologia umană în loc de vulnerabilități pur tehnice.
Un atacator mizează pe faptul că un utilizator, sub presiunea timpului sau ca urmare a unui mesaj emoțional, va da clic pe un link dăunător sau va deschide un atașament. De cele mai multe ori, obiectivul este furtul de identitate, pentru a obține avantaje financiare sau acces la un cont intern al companiei.
Fapte privind situația actuală a amenințării reprezentate de phishing
Creștere masivă: Conform datelor Kaspersky, în anul 2024, utilizatorii la nivel global s-au confruntat cu peste 125 de milioane de atacuri care au implicat atașamente de e-mail malițioase, ceea ce confirmă rolul e-mailului ca vector principal de atac și pentru organizațiile și utilizatorii din România.
Frecvență ridicată: În martie 2025, au fost descoperite la nivel mondial aproximativ 347.413 de site-uri de phishing. Recordul istoric a fost înregistrat în martie 2023, cu peste 600.000 de site-uri înregistrate (sursă: APWG).
Daune financiare: Între 2013 și 2015, giganți ai industriei precum Facebook și Google au fost înșelați cu o sumă totală de 100 de milioane de dolari americani printr-o campanie de phishing țintită.
Ce metode de phishing folosesc atacatorii astăzi?
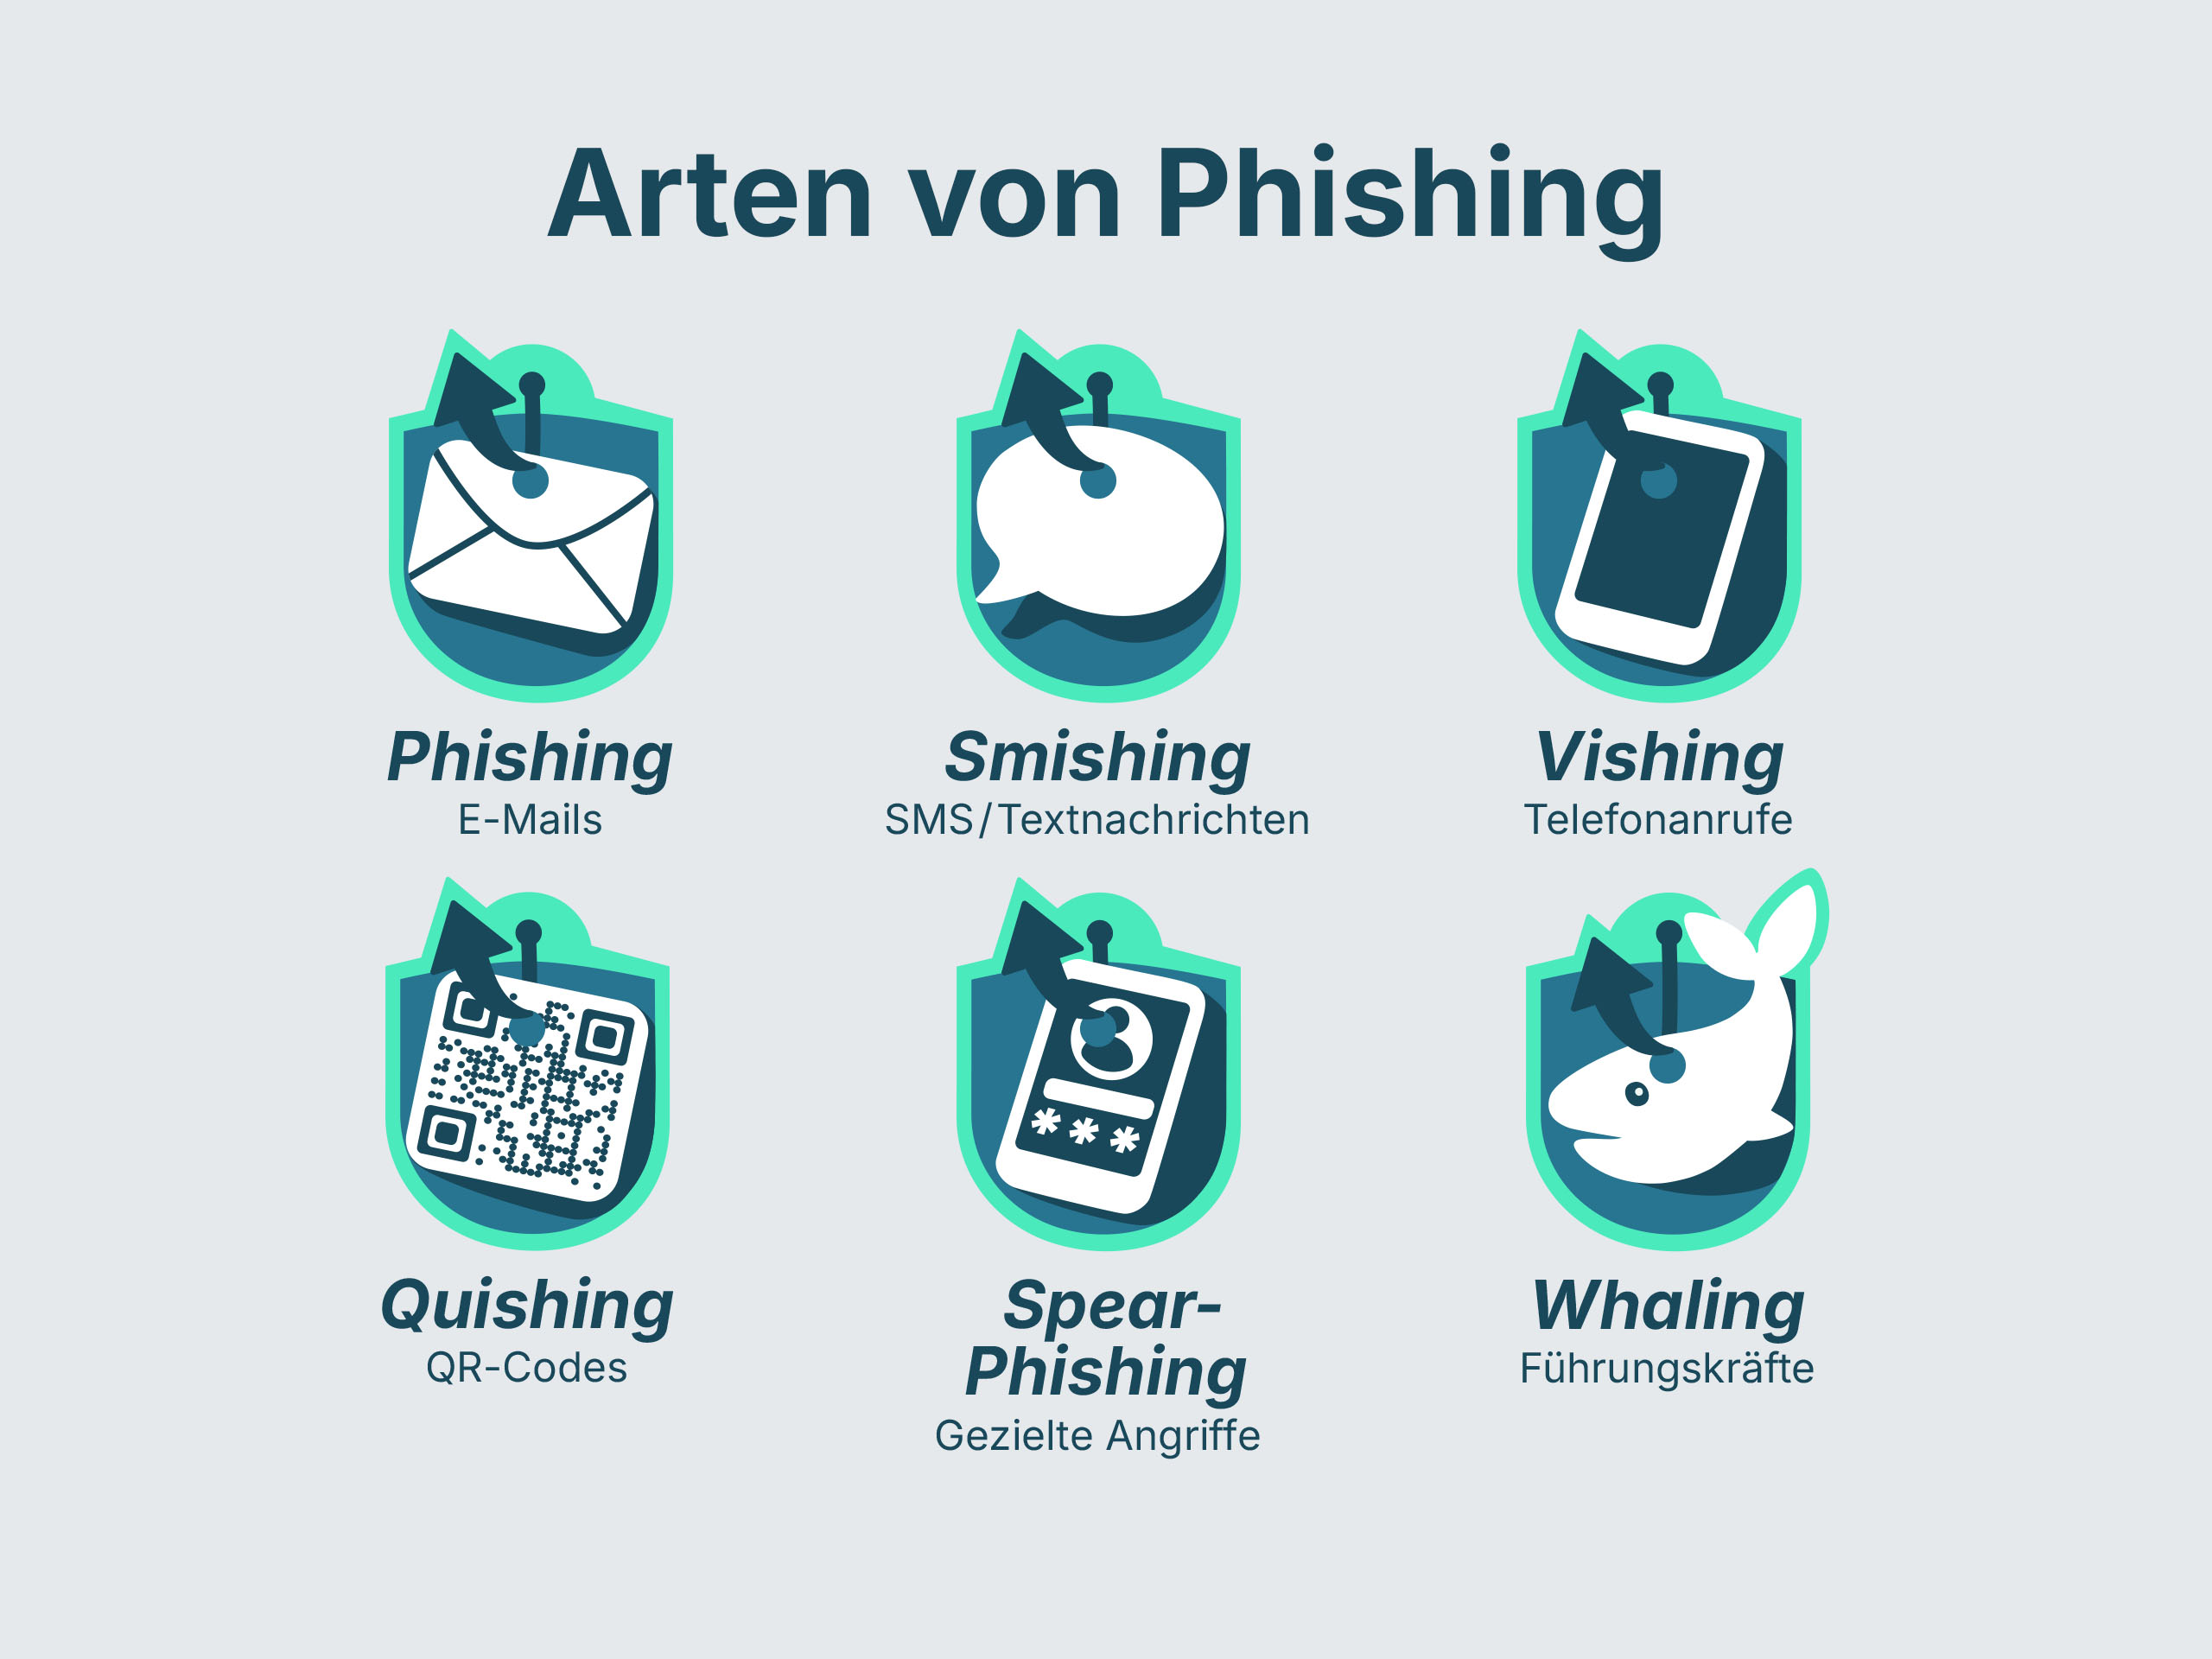
E-mailul clasic rămâne în continuare principalul canal pentru phishing. Totuși, infractorii își extind constant repertoriul pentru a maximiza beneficiile atacurilor lor.
1. Smishing: Phishing prin SMS
În cazul smishingului, primești un SMS care necesită adesea o acțiune urgentă. Scenariile tipice sunt presupuse probleme cu livrarea coletelor sau o verificare necesară pentru contul tău bancar. Mesajul conține un link care duce la un site web fals.
Mărci și scenarii imitate în mod frecvent:
DHL/GLS/FedEx: „Coletul tău este gata de ridicat de la magazin, dar se aplică taxe vamale de 9,99 lei. Te rugăm să efectuezi plata aici: [Link].” (Un mesaj clasic, care apare foarte des înainte de sărbători).
Amazon: „Avertisment de siguranță: Contul tău Amazon a fost blocat temporar. Te rugăm să-ți verifici identitatea la [Link] pentru a preveni ștergerea.”
Google: „S-a constatat o nouă conectare la contul tău Google pe un iPhone 16. Dacă nu ai fost tu, securizează-ți contul imediat aici: [Link].”
Apple: „Important: Spațiul tău de stocare iCloud este plin și nu se mai pot crea copii de rezervă. Obține 50 GB gratuit timp de 12 luni la [Link].”
Bănci: „Procedura ta pushTAN expiră în 2 zile. Te rugăm să o reînnoiești aici: [Link].”
Sfat de la specialiști: Companiile serioase, precum DHL sau Google, nu vă vor solicita niciodată prin SMS să introduceți parole sau date ale cardului de credit pe o pagină accesată prin link. Dacă nu sunteți sigur: Ștergeți SMS-ul și conectați-vă manual prin aplicația oficială sau site-ul web al furnizorului.
2. Vishing: Înșelăciunea prin apel telefonic
Vishingul (voice phishing) se bazează pe contactul direct. Un atacator se prezintă la telefon ca angajat al serviciului de asistență sau reprezentant al unei autorități pentru a solicita verbal date de acces sau informații personale.
3. Quishing: Pericolul ascuns în spatele codului QR
În cazul quishingului, un link dăunător este ascuns într-un cod QR. Acestea sunt adesea plasate fizic pe aparate de parcare sau în reclame. Deoarece utilizatorul nu poate recunoaște imediat destinația linkului, pragul de ezitare în a-l scana este adesea mai mic.
4. Forme speciale: Spear phishing și whaling
În timp ce phishing-ul obișnuit este adesea răspândit pe scară largă sub formă de spam, aceste forme sunt extrem de specializate:
Spear phishing: Un atac țintit asupra unei anumite companii sau persoane. Expeditorul folosește adesea numele real al victimei pentru a inspira încredere.
Whaling: O formă de spear phishing care vizează în mod specific persoanele de conducere („peștii mari”) pentru a obține informații comerciale extrem de sensibile.
Cum se poate recunoaște un e-mail sau un site web de phishing?
Cum recunosc e-mailurile de phishing? În ciuda progreselor tehnice, atacatorii lasă adesea urme digitale. Atacurile de phishing pot fi identificate de obicei prin domeniile de expeditor manipulate, urgența excesivă, formulele de salut impersonale și linkurile către site-uri web suspecte. Dacă știi la ce să fii atent, poți recunoaște rapid o încercare de fraudă.
| Observație | Semne suspecte (phishing) |
|---|---|
| Expeditor | Adresa pare criptică sau diferă ușor de cea originală (de exemplu, @paypa1.com în loc de @paypal.com). |
| Urgență | Mesajul amenință cu blocarea contului dacă nu se acționează imediat. |
| Formula de adresare | Nu se folosește un nume concret, ci o formulă generică precum „Stimate client”. |
| Link | Dacă treci cu mouse-ul peste link (hover), se afișează un site de destinație ciudat. |
| Conținut | Gramatică defectuoasă, lipsa diacriticelor sau cereri neobișnuite de bani. |
Cum recunoști un site web fals? Adesea, un site fals copiază aproape perfect designul unei bănci cunoscute sau al unui magazin online. Verifică întotdeauna bara de adrese din browser. O pagină web sigură utilizează HTTPS, dar atenție: și multe pagini de phishing utilizează astăzi certificate SSL pentru a simula securitatea.
Prevenție: Cum te protejezi pe tine și compania ta
Cea mai bună protecție împotriva phishing-ului este o combinație între măsuri tehnice de precauție și responsabilitate personală. Nu există o protecție perfectă, dar poți minimiza riscul.
Măsuri tehnice
Autentificare cu mai mulți factori (MFA): Aceasta este cea mai importantă barieră. Chiar dacă un atacator îți fură datele de acces, nu poate accesa contul fără al doilea factor (de exemplu, confirmarea prin aplicație).
Filtre de spam și filtre web: Sistemele moderne de e-mail filtrează automat o mare parte din mesajele de spam. De asemenea, filtrele web împiedică accesarea paginilor web cunoscute ca fiind dăunătoare.
Actualizări: Menține software-ul și firmware-ul la zi. Mulți atacatori exploatează vulnerabilitățile din browserele învechite pentru a instala programe malware chiar în momentul accesării paginii.
Rolul conștientizării în materie de securitate
Tehnologia nu este suficientă. Sensibilizarea angajaților dintr-o companie este factorul decisiv.
Nu da niciodată clic pe linkuri: Dacă primești un e-mail suspect de la banca ta, accesează site-ul web manual prin browser, în loc să folosești linkul din mesaj.
Nu deschide atașamente de la persoane necunoscute: Deschiderea fișierelor poate instala programe malware dăunătoare pe sistemul tău.
Promovarea transparenței datelor: Înțelege care dintre datele tale circulă pe internet, pentru a acționa proactiv împotriva abuzului de identitate.
Protejarea identității în centrul atenției: Cum te ajută omniac
Într-o lume în care scurgerile de date sunt la ordinea zilei, transparența cu privire la propriile date expuse este esențială. Aici intervine omniac. Aplicația le permite utilizatorilor să păstreze o imagine de ansamblu asupra amprentei lor digitale.
omniac caută activ în scurgerile de date verificate de pe internet, deep web și darknet date personale și de afaceri, cum ar fi adrese de e-mail, parole, numere de telefon sau date de plată. Utilizatorii primesc alerte automate și îndrumări pentru măsuri imediate, cum ar fi schimbarea parolelor și luarea de măsuri de securitate. Te poți abona la omniac pentru doar 4,99 RON pe lună sau 49,99 RON pe an și poți beneficia de monitorizare non-stop.
Tendințe noi: phishing-ul bazat pe AI și atacurile automatizate
Amenințarea reprezentată de phishing evoluează rapid. În prezent, infractorii utilizează din ce în ce mai mult inteligența artificială, ceea ce face ca indicatorii tradiționali de detectare, precum ortografia defectuoasă, să devină ineficienți.
Mesaje generate de AI: Instrumentele bazate pe AI creează texte fără greșeli și convingătoare din punct de vedere retoric în câteva secunde.
Kituri de phishing: Pe darknet, atacatorii pot cumpăra kituri gata pregătite pentru a crea site-uri web false profesionale cu efort minim.
Deepfakes: În cazul atacurilor de vishing, vocile unor persoane cunoscute (de exemplu, șeful) pot fi imitate prin intermediul AI pentru a sublinia urgența unei instrucțiuni.
Responsabilitatea personală este cea mai bună protecție
Phishing-ul rămâne o provocare permanentă în lumea digitală. În timp ce soluțiile tehnice și filtrele constituie o bază importantă, ultima linie de apărare revine fiecărui utilizator în parte. Printr-un scepticism sănătos față de mesajele nesolicitate, utilizarea consecventă a autentificării cu mai mulți factori și a instrumentelor de monitorizare a identității proprii, cum ar fi omniac, riscul unui atac reușit poate fi redus semnificativ.
Întrebări frecvente (FAQ) despre phishing
Deconectează imediat dispozitivul de la internet, schimbă toate parolele importante (de pe un alt dispozitiv) și informează, precum și, dacă este cazul, departamentul IT din cadrul companiei tale.
Da. În cazul vishingului, informațiile sunt obținute direct în timpul conversației. Chiar și simplul fapt de a răspunde la un e-mail poate confirma infractorilor că o adresă este activă, ceea ce duce la mai mult spam.
Nu. Studiile arată că, adesea, și utilizatorii mai tineri, pasionați de tehnologie, devin victime, deoarece în viața de zi cu zi reacționează mai repede și mai neatent la mesajele primite pe smartphone.
Atacatorii își modifică constant codul și serverele utilizate pentru a ocoli filtrele. Un procent mic reușește întotdeauna să treacă. Aici este necesară propria ta conștientizare în materie de securitate.
Omniac oferă transparență cu privire la datele scurse și le permite utilizatorilor să acționeze proactiv. Dacă afli prin omniac că adresa ta de e-mail sau numărul de telefon a apărut într-o scurgere de date, poți reacționa imediat: Schimbă imediat parolele afectate și activează autentificarea cu doi factori (2FA). De asemenea, această informație îți permite să fii mai atent(ă) la încercările suspecte de phishing care folosesc informațiile tale personale ca momeală. Astfel, o informație pasivă se transformă într-o creștere activă a conștientizării tale în materie de securitate.