

Reconhecer e prevenir o phishing
- Cyber Threats
- Account Security
O phishing é o método de ciberataques mais comum a nível mundial. Os atacantes utilizam mensagens de e-mail manipuladas, SMS falsificadas ou chamadas fraudulentas para acederem a informações sensíveis e dados pessoais. Como os métodos dos criminosos se tornam cada vez mais sofisticados, sobretudo através do recurso à Inteligência Artificial, é fundamental que todos os utilizadores consigam reconhecer atempadamente os sinais de phishing e agir de forma proativa.
O que é o phishing e porque é tão perigoso?
Phishing refere-se à tentativa de cibercriminosos de obter dados confidenciais de vítimas, fazendo-se passar por instâncias fiáveis (por exemplo um banco, um serviço de entregas ou o empregador). É uma subárea da Engenharia social, na qual é explorada a psicologia humana em vez de apenas vulnerabilidades técnicas.
Um atacante espera que um utilizador clique num link malicioso ou abra um anexo, por se encontrar sob pressão de tempo ou devido a uma mensagem emocional. O objetivo é geralmente o roubo de identidade, para obter vantagens financeiras ou acesso a uma conta interna da empresa.
Factos sobre o nível de ameaça atual relacionado com o phishing
Aumento significativo: De acordo com dados da Kaspersky, só na Alemanha foram registados em 2024 cerca de 2,6 milhões de anexos de e-mail maliciosos. Em todo o mundo, foram mais de 125 milhões.
Frequência elevada: Em março de 2025 foram descobertos cerca de 347.413 site de phishing em todo o mundo. O recorde histórico foi em março de 2023, com mais de 600.000 sites registados (fonte: APWG).
Danos financeiros: Entre 2013 e 2015, alguns gigantes de setor como o Facebook e a Google foram alvo de uma campanha de phishing direcionada, tendo sido enganados, no total, em cerca de 100 milhões de dólares norte-americanos.
Que métodos de phishing são atualmente utilizados pelos atacantes?
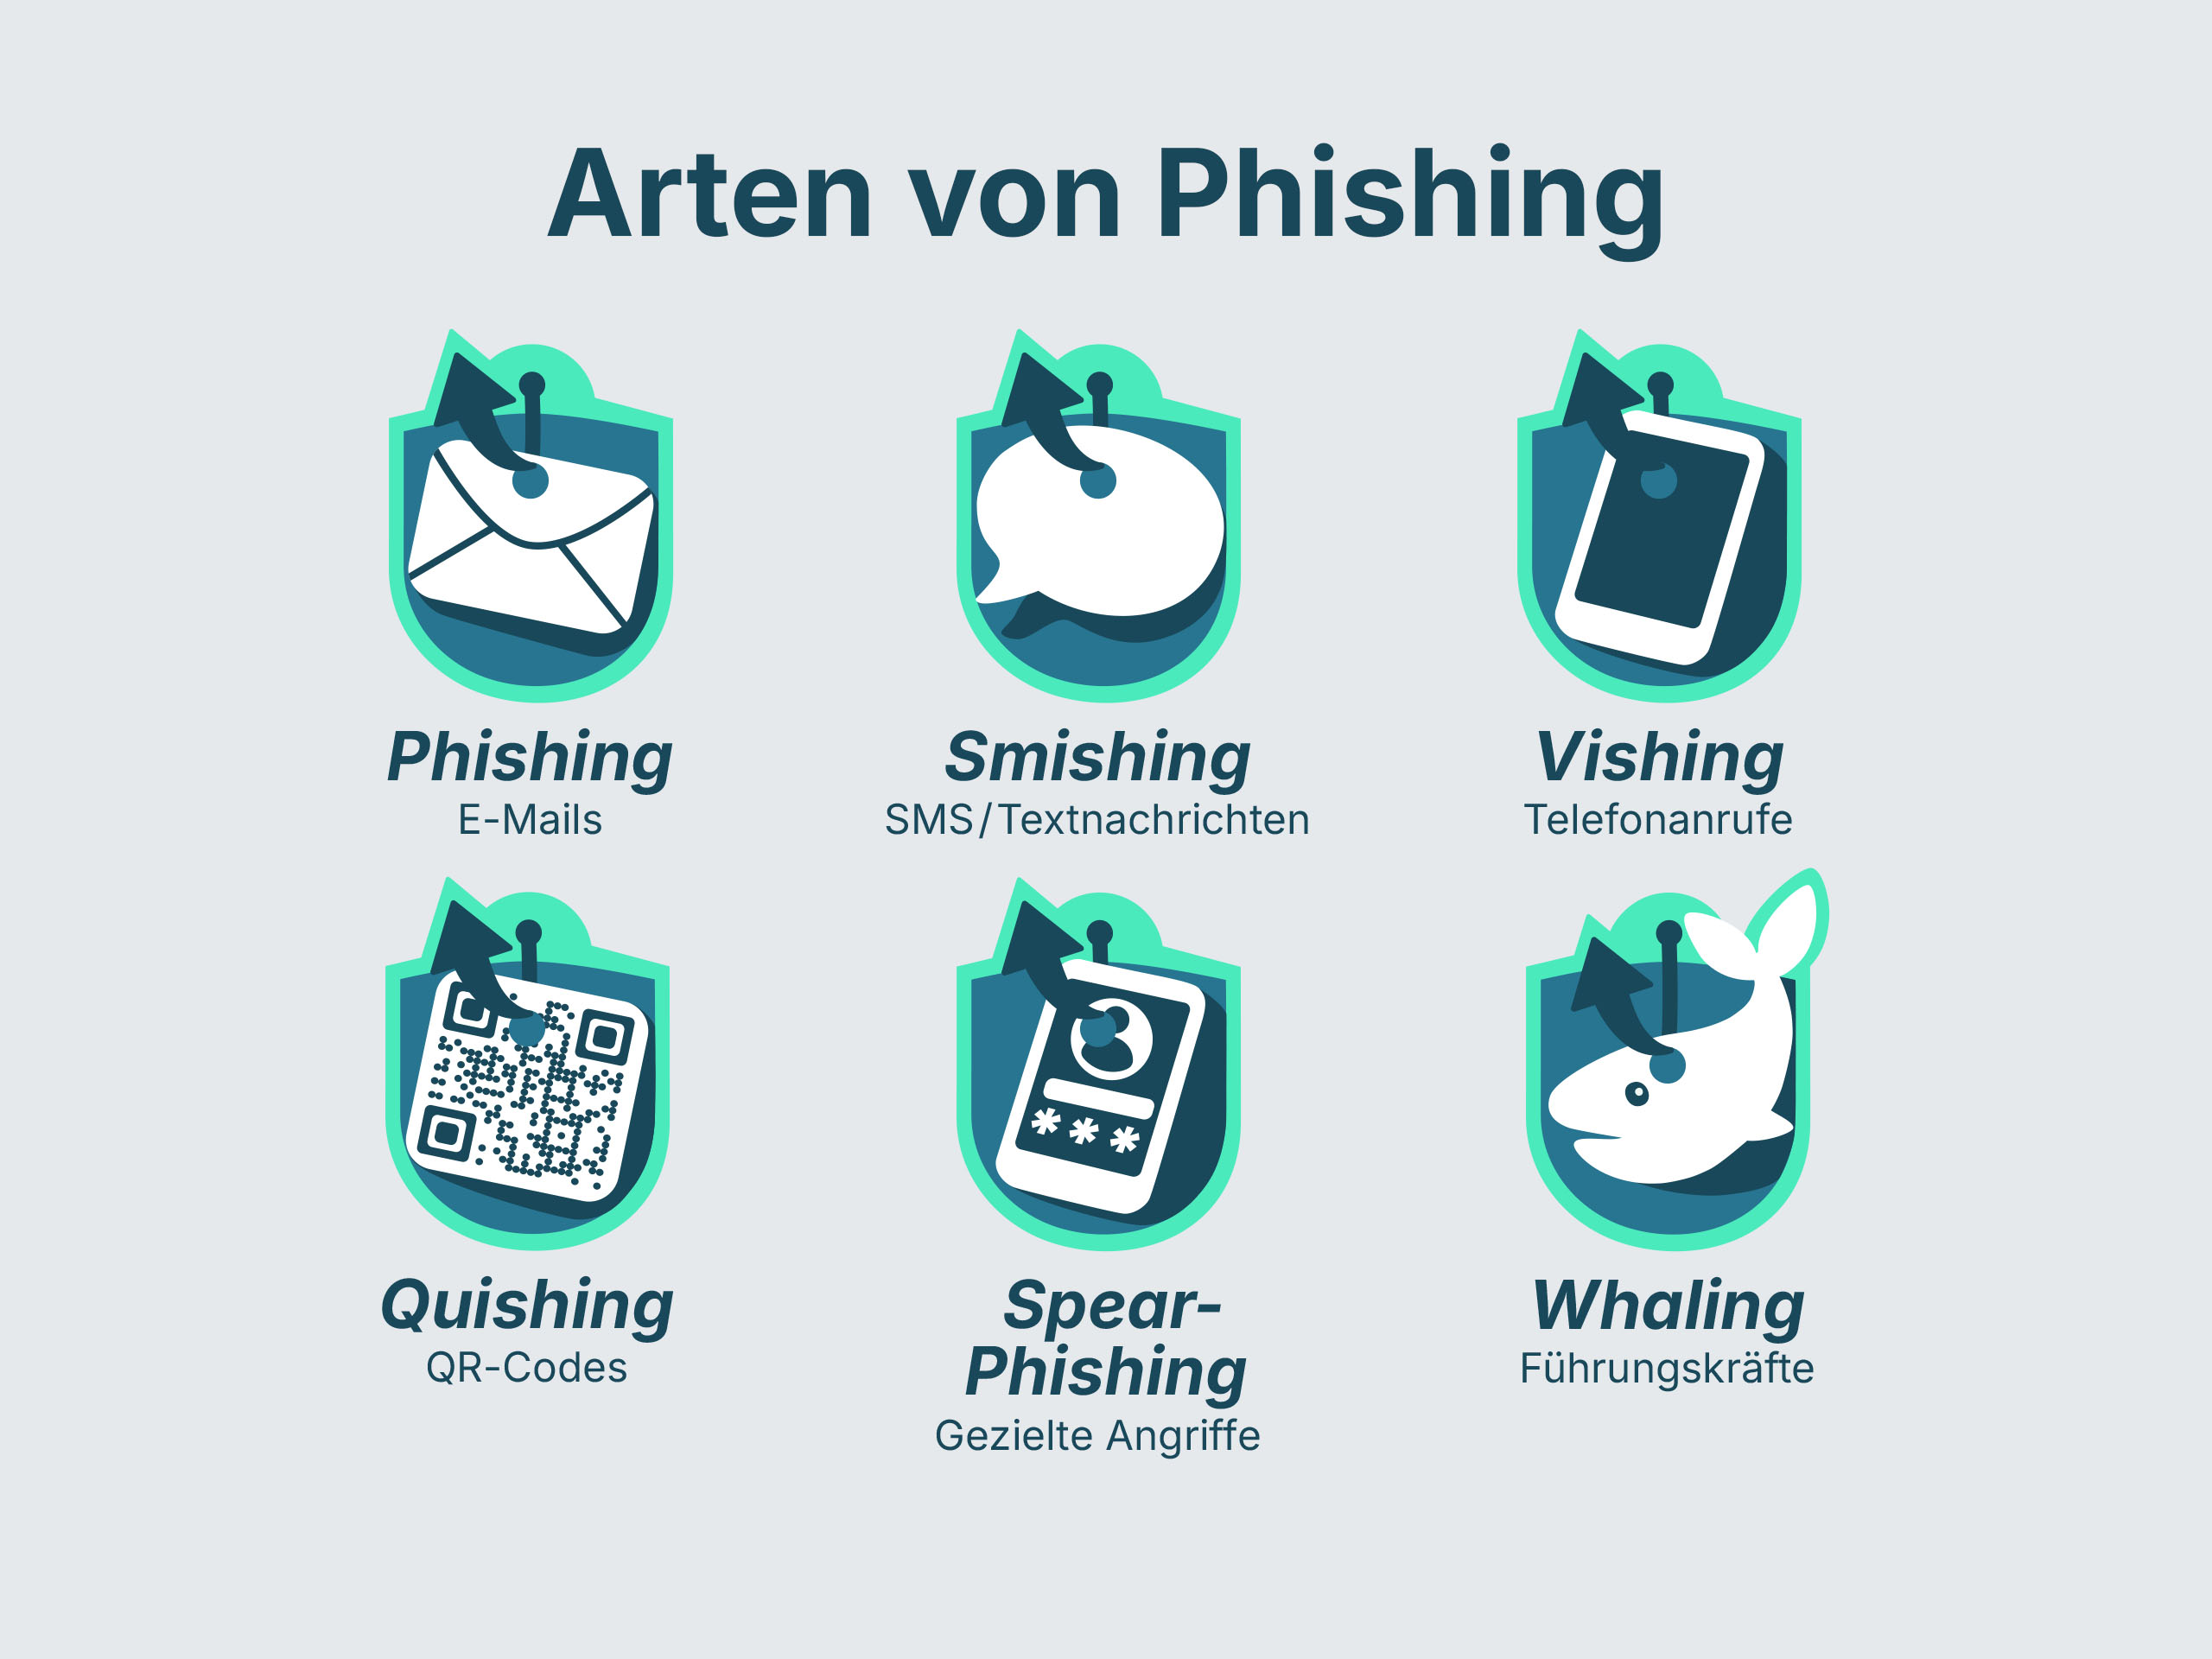
O e-mail clássico continua a ser o canal principal para o phishing. No entanto, os criminosos estão constantemente a expandir o seu repertório, para maximizarem os seus ataques.
1. Smishing: phishing por SMS
No smishing recebes um SMS, que exige frequentemente uma ação urgente. Cenários típicos são supostos problemas na entrega de encomendas ou uma verificação necessária da tua conta bancária. A mensagem contém um link, que direciona para um site falso.
Marcas e cenários imitados frequentemente:
DHL / GLS / FedEx: "A sua encomenda está disponível na loja, mas são cobradas taxas aduaneiras de 1,99 €. Proceda ao pagamento aqui: [link]." (O clássico, que surge com especial frequência antes dos feriados).
Amazon: "Aviso de segurança: A sua conta Amazon foi temporariamente bloqueada. Verifique a sua identidade em [link], para evitar a eliminação."
Google: "Foi detetado um novo início de sessão na sua conta Google num iPhone 16. Se esta ação não foi efetuada por si, proteja imediatamente a sua conta aqui: [link]."
Apple: "Importante: O seu espaço para armazenamento no iCloud está cheio e não é possível fazer mais backups. Obtenha 50 GB grátis durante 12 meses em [link]."
Bancos: "O seu procedimento pushTAN expira em 2 dias. Renove aqui: [link]."
Dica de perfil: Empresas sérias, como a DHL ou a Google, nunca irão pedir, por SMS, a introdução de palavras-passe ou dados de cartão de crédito numa página acedida através de um link. Se tiveres dúvidas: elimina a SMS e inicia a sessão manualmente na aplicação ou no site oficial do prestador.
2. Vishing: fraude por chamada telefónica
O vishing (voice phishing) utiliza o contacto direto. Um atacante apresenta-se ao telefone como colaborador de suporte ou representante de uma entidade oficial, para pedir palavras-passe ou dados pessoais.
3. Quishing: o perigo por trás do código QR
No quishing é escondido um link malicioso num código QR. Estes são muitas vezes colocados fisicamente em parquímetros ou em anúncios publicitários. Como o utilizador não consegue identificar imediatamente o destino do link, a resistência para proceder à leitura é frequentemente menor.
4. Formas especiais: spear-phishing e whaling
Enquanto o phishing normal é frequentemente difundido em massa como spam, estas formas são altamente especializadas:
Spear-phishing: Um ataque direcionado a uma determinada empresa ou pessoa. O remetente utiliza muitas vezes o nome real da vítima para criar confiança.
Whaling: Uma forma de spear phishing, que visa especificamente quadros executivos (as pessoas influentes ou "big fish"), para aceder a informações empresariais altamente confidenciais.
Como reconhecer um e-mail ou um site de phishing?
Como reconheço mails de phishing? Apesar dos avanços técnicos, os atacantes deixam frequentemente vestígios digitais. Por norma, os ataques de phishing podem ser identificados por causa dos domínios de remetente manipulados, do excesso de urgência, de formas de tratamento impessoais e de links para sites suspeitos. Se souberes a que deve ser prestada atenção, consegues identificar rapidamente uma tentativa de fraude.
| Característica | Sinal suspeito (phishing) |
|---|---|
| Remetente | O endereço parece estranho ou difere ligeiramente do original (por exemplo, @paypa1.com em vez de @paypal.com). |
| Urgência | A mensagem ameaça com o bloqueio da conta, se a atuação não for imediata. |
| Forma de tratamento | Não é utilizado um nome específico, mas sim uma forma genérica como "Caro cliente". |
| Link | Se colocarmos o rato por cima do link (hover), conseguimos ver um site de destino estranho. |
| Conteúdo | Má gramática, ausência de acentos ou pedidos de dinheiro não habituais. |
Como reconhecer um site falsificado? Muitas vezes, um site falsificado copia, quase de forma perfeita, o aspeto de um banco conhecido ou de uma loja online. Verifica sempre a barra de endereços do browser. Um site seguro utiliza HTTPS, mas atenção: Atualmente, muitos sites de phishing também já usam certificados SSL para simular segurança.
Prevenção: como te podes proteger a ti e à tua empresa
A melhor proteção contra o phishing é uma combinação de medidas técnicas preventivas e de responsabilidade pessoal. Não existe proteção sem falhas, mas consegues minimizar o risco.
Medidas técnicas
Autenticação multifator (MFA): Esta é a barreira mais importante. Mesmo que um atacante consiga obter os teus dados de acesso, não vai conseguir aceder à conta sem o segundo fator (por exemplo, confirmação na aplicação).
Filtro de spam e filtro da web: Os sistemas de e-mail modernos filtram automaticamente a maior parte das mensagens de spam. Além disso, os filtros da web também impedem o acesso a sites maliciosos conhecidos.
Atualizações: Mantém o software e o firmware sempre atualizados. Muitos atacantes utilizam as vulnerabilidades em browsers desatualizados para instalar diretamente malware aquando da visita a um site.
A função da Security Awareness
A técnica por si só não é suficiente. A sensibilização dos colaboradores numa empresa é o fator decisivo.
Nunca clicar em links: Se receberes um e-mail suspeito do teu banco, acede ao site manualmente através do browser, em vez de usares o link na mensagem.
Não abrir anexos de desconhecidos: A abertura de ficheiros pode permitir a instalação de malware malicioso no teu sistema.
Promover a transparência dos dados: Descobre quais são os teus dados que circulam na internet, para atuares de forma proativa contra o uso indevido da tua identidade.
Proteção da identidade em foco: como o omniac ajuda
Num mundo em que as fugas de dados fazem parte da ordem do dia, é fundamental ter transparência a respeito dos próprios dados expostos. É aqui que o omniac entra em ação. A aplicação permite aos utilizadores uma visão geral sobre a sua pegada digital.
O omniac procura ativamente, em data leaks verificados em internet, Deep Web e Darknet, dados pessoais e empresariais, como endereços de e-mail, palavras-passe, números de telefone ou dados de pagamento. Os utilizadores recebem mensagens de alerta automatizadas e orientações para ações imediatas como, por exemplo, a alteração de palavras-passe e a tomada de medidas de segurança. Podes subscrever o omniac por apenas 0,99 € por mês ou 9,99 € por ano e beneficiar da monitorização 24 horas por dia.
Novas tendências: phishing com IA e ataques automatizados
A ameaça do phishing está a evoluir muito rapidamente. Os criminosos utilizam cada vez mais a Inteligência Artificial, tornando obsoletos os sinais tradicionais de deteção, como os erros ortográficos.
Mensagens geradas pela IA: As ferramentas de IA criam textos sem erros e retoricamente convincentes em segundos.
Kits de phishing: Na Darknet, os atacantes podem comprar módulos prontos para criar, de uma forma profissional e com esforço mínimo, sites falsificados.
Deepfakes: Em ataques de vishing, podem ser imitadas, através da IA, vozes de pessoas conhecidas (por exemplo, o chefe), para reforçar a urgência de uma instrução.
A responsabilidade individual é a melhor proteção
O phishing continua a ser um desafio permanente no mundo digital. Apesar das soluções técnicas e os filtros constituírem uma base importante, a última linha de defesa reside em cada utilizador. Através de um ceticismo saudável relativamente a mensagens não solicitadas, da utilização consistente da autenticação multifator e de ferramentas de monitorização da própria identidade, como o omniac, é possível reduzir significativamente o risco de um ataque bem-sucedido.
Perguntas frequentes (FAQ) sobre o tema phishing
Termina imediatamente a ligação do dispositivo à internet, muda todas as palavras-passe importantes (a partir de outro dispositivo) e informa o teu banco e, eventualmente, o departamento de TI da tua empresa.
Sim. No vishing, as informações são obtidas diretamente durante a conversa. Uma simples resposta a um e-mail também pode confirmar aos criminosos que um endereço está ativo, o que pode gerar mais spam.
Não. Os estudos mostram que os utilizadores mais jovens e tecnicamente experientes também podem ser vítimas, porque no dia-a-dia reagem mais rapidamente e com menos atenção às mensagens no smartphone.
Os atacantes alteram constantemente o seu código e os servidores utilizados, para contornar os filtros. Uma pequena percentagem consegue sempre passar. É aqui que entra a tua própria consciencialização para a segurança (security awareness).
O omniac oferece transparência sobre os dados que foram divulgados e faz com que os utilizadores possam agir de forma proativa. Se descobrires através do omniac que o teu endereço de e-mail ou número de telefone apareceu numa fuga de dados, podes reagir imediatamente: Altera imediatamente as palavras-passe afetadas e ativa a autenticação de dois fatores (2FA). Além disso, este conhecimento permite que prestes mais atenção a tentativas de phishing suspeitas, que utilizem as tuas informações pessoais como isco. Desta forma, uma informação passiva transforma-se num aumento ativo da tua consciencialização para a segurança pessoal.