

Jak rozpoznać phishing i mu zapobiec
- Cyber Threats
- Account Security
Phishing to najpowszechniejsza metoda cyberataku na świecie. Atakujący wykorzystują sfałszowane wiadomości e-mail, fałszywe SMS-y lub fałszywe połączenia telefoniczne, aby uzyskać poufne informacje i dane osobowe. Ponieważ metody przestępców stają się coraz bardziej wyrafinowane – zwłaszcza dzięki wykorzystaniu sztucznej inteligencji – dla każdego użytkownika kluczowe znaczenie ma wczesne rozpoznanie oznak phishingu i proaktywne działanie.
Co to jest phishing i dlaczego jest tak niebezpieczny?
Phishing to próba wyłudzenia poufnych danych od ofiar przez cyberprzestępców podszywających się pod wiarygodne podmioty (np. bank, firmę kurierską lub pracodawcę). Jest to podkategoria socjotechniki (Social Engineering), która wykorzystuje psychologię człowieka, a nie wyłącznie luki techniczne.
Atakujący liczy na to, że użytkownik, pod presją czasu lub pod wpływem emocjonalnej wiadomości, kliknie w szkodliwy link lub otworzy załącznik. Celem jest zazwyczaj kradzież tożsamości w celu uzyskania korzyści finansowych lub dostępu do wewnętrznego konta firmowego.
Fakty dotyczące aktualnego zagrożenia phishingiem
Ogromny wzrost: Według danych firmy Kaspersky w 2024 roku tylko w Niemczech odnotowano około 2,6 miliona złośliwych załączników do wiadomości e-mail. Na całym świecie liczba ta wyniosła ponad 125 milionów.
Wysoka częstotliwość: W marcu 2025 roku na całym świecie odkryto około 347 413 stron phishingowych. Historyczny rekord padł w marcu 2023 roku, kiedy to zarejestrowano ponad 600 000 stron (źródło: APWG).
Straty finansowe: W latach 2013 - 2015 giganci branżowi, tacy jak Facebook i Google, zostali oszukani na łączną kwotę 100 milionów dolarów w wyniku ukierunkowanej kampanii phishingowej.
Jakie metody phishingu atakujący stosują dziś?
Tradycyjna poczta e-mail pozostaje głównym kanałem phishingu. Jednak sprawcy nieustannie poszerzają swój repertuar, aby zmaksymalizować skuteczność swoich ataków.
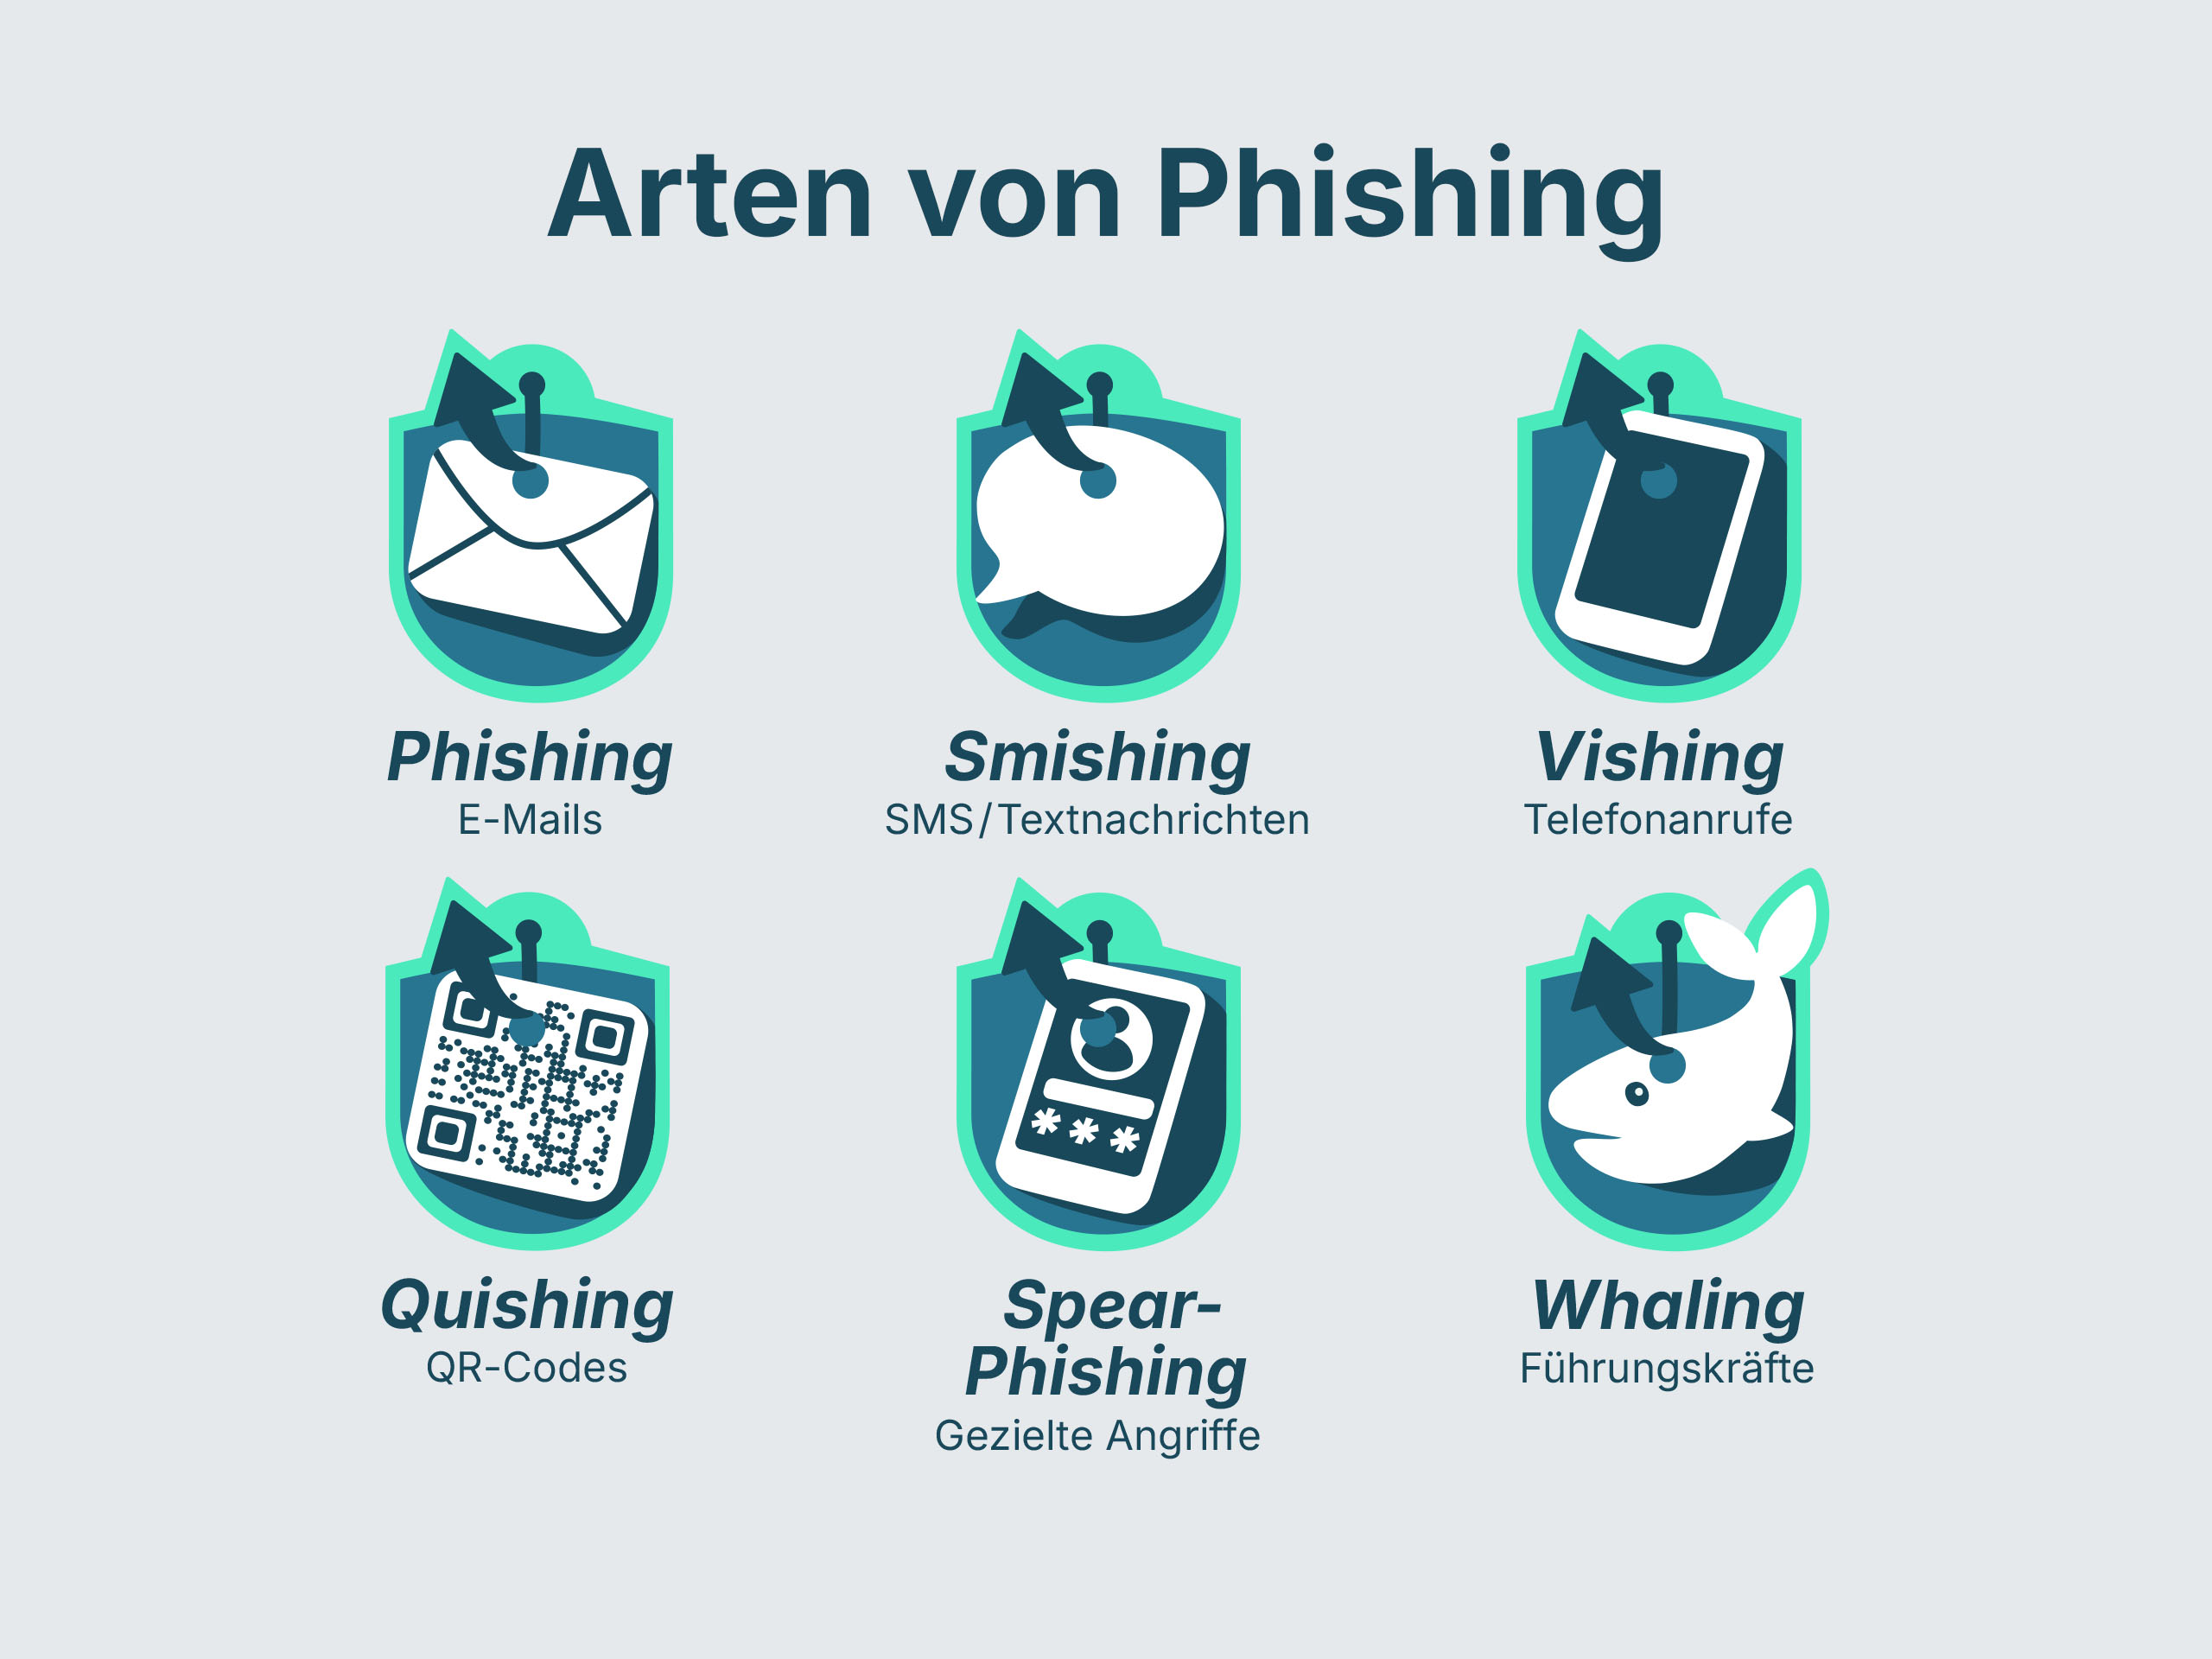
1. Smishing: Phishing przez SMS
W przypadku smishingu otrzymujesz wiadomość SMS, która często wymaga podjęcia pilnych działań. Typowe scenariusze to rzekome problemy z dostawą przesyłki lub konieczna weryfikacja konta bankowego. Wiadomość zawiera link prowadzący do fałszywej strony internetowej.
Często wykorzystywane marki i scenariusze:
DHL / GLS / FedEx: „Twoja paczka czeka w oddziale, ale naliczono opłatę celną w wysokości 8,99 zł. Dokonaj płatności tutaj: [link].” (Klasyk, szczególnie często pojawia się przed Świętami).
Amazon: „Alert bezpieczeństwa: Twoje konto Amazon zostało tymczasowo zablokowane. Zweryfikuj swoją tożsamość tutaj: [link], aby zapobiec usunięciu konta.”
Google: „Wykryto nowe logowanie na Twoim koncie Google na urządzeniu iPhone 16. Jeśli to nie Ty, niezwłocznie zabezpiecz swoje konto tutaj: [link].”
Apple: „Ważne: Twoja pamięć iCloud jest pełna i nie można już tworzyć kopii zapasowych. Zdobądź 50 GB za darmo na 12 miesięcy tutaj: [link].”
Banki: „Twoja metoda autoryzacji pushTAN wygasa za 2 dni. Odnów ją tutaj: [link].”
Porada od ekspertów: Renomowane firmy, takie jak DHL czy Google, nigdy nie proszą w wiadomościach SMS o podanie hasła lub danych karty kredytowej na stronie, do której prowadzi link. Jeśli nie masz pewności: usuń wiadomość SMS i zaloguj się ręcznie za pośrednictwem oficjalnej aplikacji lub strony internetowej danego dostawcy.
2. Vishing: Oszustwo przez telefon
Vishing (Voice Phishing) wykorzystuje kontakt bezpośredni. Atakujący podszywa się pod pracownika pomocy technicznej lub urzędnika państwowego, aby ustnie poprosić o dane logowania lub dane osobowe.
3. Quishing: Zagrożenie w kodzie QR
W quishingu złośliwy link jest ukryty w kodzie QR. Często jest on fizycznie umieszczany na parkomatach lub w reklamach. Ponieważ użytkownik nie jest w stanie od razu rozpoznać miejsca docelowego linku, jego opór przed zeskanowaniem kodu jest często mniejszy.
4. Wyspecjalizowane formy phishingu: Spear phishing i whaling
Podczas gdy zwykły phishing jest często rozsyłany masowo jako spam, poniższe formy są mocno wyspecjalizowane:
Spear phishing: Atak ukierunkowany na konkretną firmę lub osobę. Nadawca często używa prawdziwego imienia i nazwiska ofiary, aby zdobyć jej zaufanie.
Whaling: Forma spear phishingu, skierowana do kadry kierowniczej („grube ryby”) w celu uzyskania poufnych informacji biznesowych.
Jak rozpoznać phishingową wiadomość e-mail lub stronę internetową?
Jak rozpoznać phishingowe wiadomości e-mail? Pomimo postępu technicznego cyberprzestępcy często pozostawiają po sobie cyfrowe ślady. Ataki phishingowe można zazwyczaj rozpoznać po sfałszowanych domenach nadawców, nadmiernym nacisku na pilność sprawy, bezosobowych zwrotach grzecznościowych oraz linkach do podejrzanych stron internetowych. Jeśli wiesz, na co zwrócić uwagę, możesz szybko wykryć próbę oszustwa.
| Cecha | Podejrzane oznaki (phishing) |
|---|---|
| Nadawca | Adres wygląda dziwnie lub nieznacznie różni się od oryginału (np. @paypa1.com zamiast @paypal.com). |
| Pilność | Wiadomość zawiera groźbę zablokowania konta, jeśli nie zostaną podjęte natychmiastowe działania. |
| Zwrot grzecznościowy | Nie jest używane konkretne imię i nazwisko, lecz ogólna formułka taka jak „Szanowny Kliencie”. |
| Link | Po najechaniu kursorem myszy na link wyświetla się dziwna strona docelowa. |
| Treść | Błędy gramatyczne, brakujące znaki diakrytyczne lub nietypowa prośba o pieniądze. |
Jak rozpoznać fałszywą stronę internetową? Często fałszywa strona niemal idealnie kopiuje wygląd znanego banku lub sklepu internetowego. Zawsze sprawdzaj pasek adresu w przeglądarce. Bezpieczna strona korzysta z protokołu HTTPS, ale uwaga: obecnie wiele stron phishingowych również wykorzystuje certyfikaty SSL, aby stworzyć pozory bezpieczeństwa.
Zapobieganie: Jak chronić siebie i swoją firmę?
Najlepszą ochroną przed phishingiem jest połączenie technicznych środków ostrożności i osobistej odpowiedzialności. Pełna ochrona nie istnieje, ale można zminimalizować ryzyko.
Środki techniczne
Uwierzytelnianie wieloskładnikowe (MFA): To najważniejsza bariera. Nawet jeśli haker przejmie Twoje dane logowania, nie uzyska dostępu do konta bez drugiego etapu uwierzytelniania (na przykład potwierdzenia w aplikacji).
Filtry antyspamowe i sieciowe: Nowoczesne systemy poczty elektronicznej automatycznie filtrują większość wiadomości typu spam. Filtry sieciowe uniemożliwiają również otwieranie znanych złośliwych witryn.
Aktualizacje: Dbaj o to, by oprogramowanie było zawsze aktualne. Wielu hakerów wykorzystuje luki w zabezpieczeniach przestarzałych przeglądarek, aby zainstalować złośliwe oprogramowanie bezpośrednio podczas odwiedzania strony.
Rola świadomości zagrożeń
Sama technika nie wystarczy. Uwrażliwienie pracowników firmy na ryzyko ataków to decydujący czynnik.
Nigdy nie klikaj w linki: Jeśli otrzymasz podejrzaną wiadomość e-mail od swojego banku, lepiej otwórz stronę internetową ręcznie w przeglądarce zamiast klikać link w wiadomości.
Nie otwieraj załączników od nieznanych nadawców: Otwarcie plików może spowodować zainstalowanie złośliwego oprogramowania w Twoim systemie.
Dbaj o transparentność danych: Dowiedz się, jakie dane o Tobie krążą w Internecie, aby proaktywnie chronić się przed kradzieżą tożsamości.
Ochrona tożsamości w centrum uwagi: Jak pomaga omniac?
W świecie, w którym wycieki danych są na porządku dziennym, niezbędna jest przejrzystość w zakresie własnych danych narażonych na ryzyko. Właśnie tu z pomocą przychodzi omniac. Aplikacja ta pozwala użytkownikom zachować kontrolę nad swoim cyfrowym śladem.
Omniac aktywnie przeszukuje zweryfikowane wycieki danych w Internecie, sieci Deep Web i Darknet w poszukiwaniu danych osobowych i biznesowych, takich jak adresy e-mail, hasła, numery telefonów czy dane dotyczące płatności. Użytkownicy otrzymują automatyczne powiadomienia i wskazówki dotyczące natychmiastowych działań, np. zmiany haseł i podjęcia środków bezpieczeństwa. Możesz wykupić usługi omniac za jedyne 4,99 zł miesięcznie lub 42,99 zł rocznie i korzystać z całodobowego monitoringu.
Nowe trendy: Phishing oparty na sztucznej inteligencji i zautomatyzowane ataki
Zagrożenie phishingiem dynamicznie ewoluuje. Przestępcy coraz częściej wykorzystują sztuczną inteligencję, co sprawia, że tradycyjne cechy identyfikacyjne, takie jak błędy ortograficzne, nie są już takie oczywiste.
Wiadomości wygenerowane przez AI: Narzędzia AI pozwalają tworzyć bezbłędne i retorycznie przekonujące teksty w kilka sekund.
Zestawy phishingowe: W Darknecie atakujący mogą kupić gotowe zestawy do tworzenia profesjonalnych sfałszowanych stron internetowych przy minimalnych nakładach.
Deepfake: W atakach vishingowych sztuczna inteligencja może naśladować głosy znanych osób (np. szefa), aby podkreślić pilność polecenia.
Odpowiedzialność własna to najlepsza ochrona
Phishing pozostaje stałym wyzwaniem w świecie cyfrowym. Chociaż rozwiązania techniczne i filtry stanowią ważną podstawę, ostatnia linia obrony leży po stronie każdego użytkownika. Zachowując zdrowy sceptycyzm wobec niechcianych wiadomości, konsekwentnie stosując uwierzytelnianie wieloskładnikowe i korzystając z narzędzi do monitorowania własnej tożsamości, takich jak omniac, można znacznie zmniejszyć ryzyko skutecznego ataku.
Często zadawane pytania (FAQ) na temat phishingu
Natychmiast odłącz urządzenie od Internetu, zmień wszystkie ważne hasła (używając w tym celu innego urządzenia) i poinformuj bank lub w razie potrzeby dział IT firmy.
Tak. Vishing polega na uzyskiwaniu informacji bezpośrednio podczas rozmowy. Nawet zwykła odpowiedź na e-mail może potwierdzić przestępcom, że adres jest aktywny, co prowadzi do większej ilości spamu.
Nie. Badania pokazują, że młodsi, obeznani z technologią użytkownicy również często padają ofiarą, ponieważ reagują szybciej i bardziej nieostrożnie na wiadomości na smartfonach w życiu codziennym.
Atakujący stale zmieniają kod i serwery, których używają do omijania filtrów. Niewielki odsetek zawsze się przedostaje. I w tych właśnie przypadkach ważna jest Twoja własna świadomość bezpieczeństwa i zagrożeń.
Omniac zapewnia transparentność w zakresie wycieków danych i umożliwia użytkownikom proaktywne działanie. Jeśli omniac poinformuje Cię o pojawieniu się Twojego adresu e-mail lub numeru telefonu w wycieku danych, możesz natychmiast zareagować: zmień hasła i aktywuj uwierzytelnianie dwuskładnikowe (2FA). Ta wiedza pozwala Ci również zachować czujność w przypadku podejrzanych prób phishingu, które wykorzystują Twoje dane osobowe jako przynętę. W ten sposób pasywne informacje stają się aktywnym wzmocnieniem Twojej osobistej świadomości bezpieczeństwa i zagrożeń.