

Phishing herkennen en voorkomen
- Cyber Threats
- Account Security
Phishing is wereldwijd de meest gebruikte methode voor cyberaanvallen. Aanvallers maken gebruik van gemanipuleerde e-mails, valse sms-berichten en frauduleuze telefoontjes om vertrouwelijke informatie en persoonsgegevens te bemachtigen. Aangezien de methoden van de daders steeds geraffineerder worden, met name door het gebruik van kunstmatige intelligentie, is het voor elke gebruiker erg belangrijk om phishing in een vroeg stadium te herkennen en proactief te handelen.
Wat is phishing en waarom is het zo gevaarlijk?
Phishing is de poging van cybercriminelen om, vermomd als een betrouwbare instantie zoals een bank, koeriersdienst of werkgever, vertrouwelijke gegevens van slachtoffers te bemachtigen. Het valt onder social engineering, waarbij gebruik wordt gemaakt van de menselijke psychologie in plaats van puur technische zwakke plekken in een systeem.
Een hacker rekent erop dat een gebruiker onder tijdsdruk of door een emotioneel bericht op een schadelijke link klikt of een bijlage opent. Het doel is meestal identiteitsdiefstal om een financieel voordeel te behalen of toegang te krijgen tot een interne account van een onderneming.
Feiten over de huidige gevaren van phishing
Enorme toename: volgens gegevens van Kaspersky werden er in 2024 alleen al in Duitsland ongeveer 2,6 miljoen schadelijke e-mailbijlagen geregistreerd. Wereldwijd waren dat er meer dan 125 miljoen.
Hoge frequentie: in maart 2025 werden wereldwijd ongeveer 347.413 phishingwebsites ontdekt. Het historische record stond in maart 2023 op meer dan 600.000 geregistreerde pagina's (bron: APWG).
Financiële schade: tussen 2013 en 2015 zijn branchegiganten als Facebook en Google door een gerichte phishingcampagne voor in totaal 100 miljoen Amerikaanse dollar opgelicht.
Welke phishingmethoden gebruiken hackers tegenwoordig?
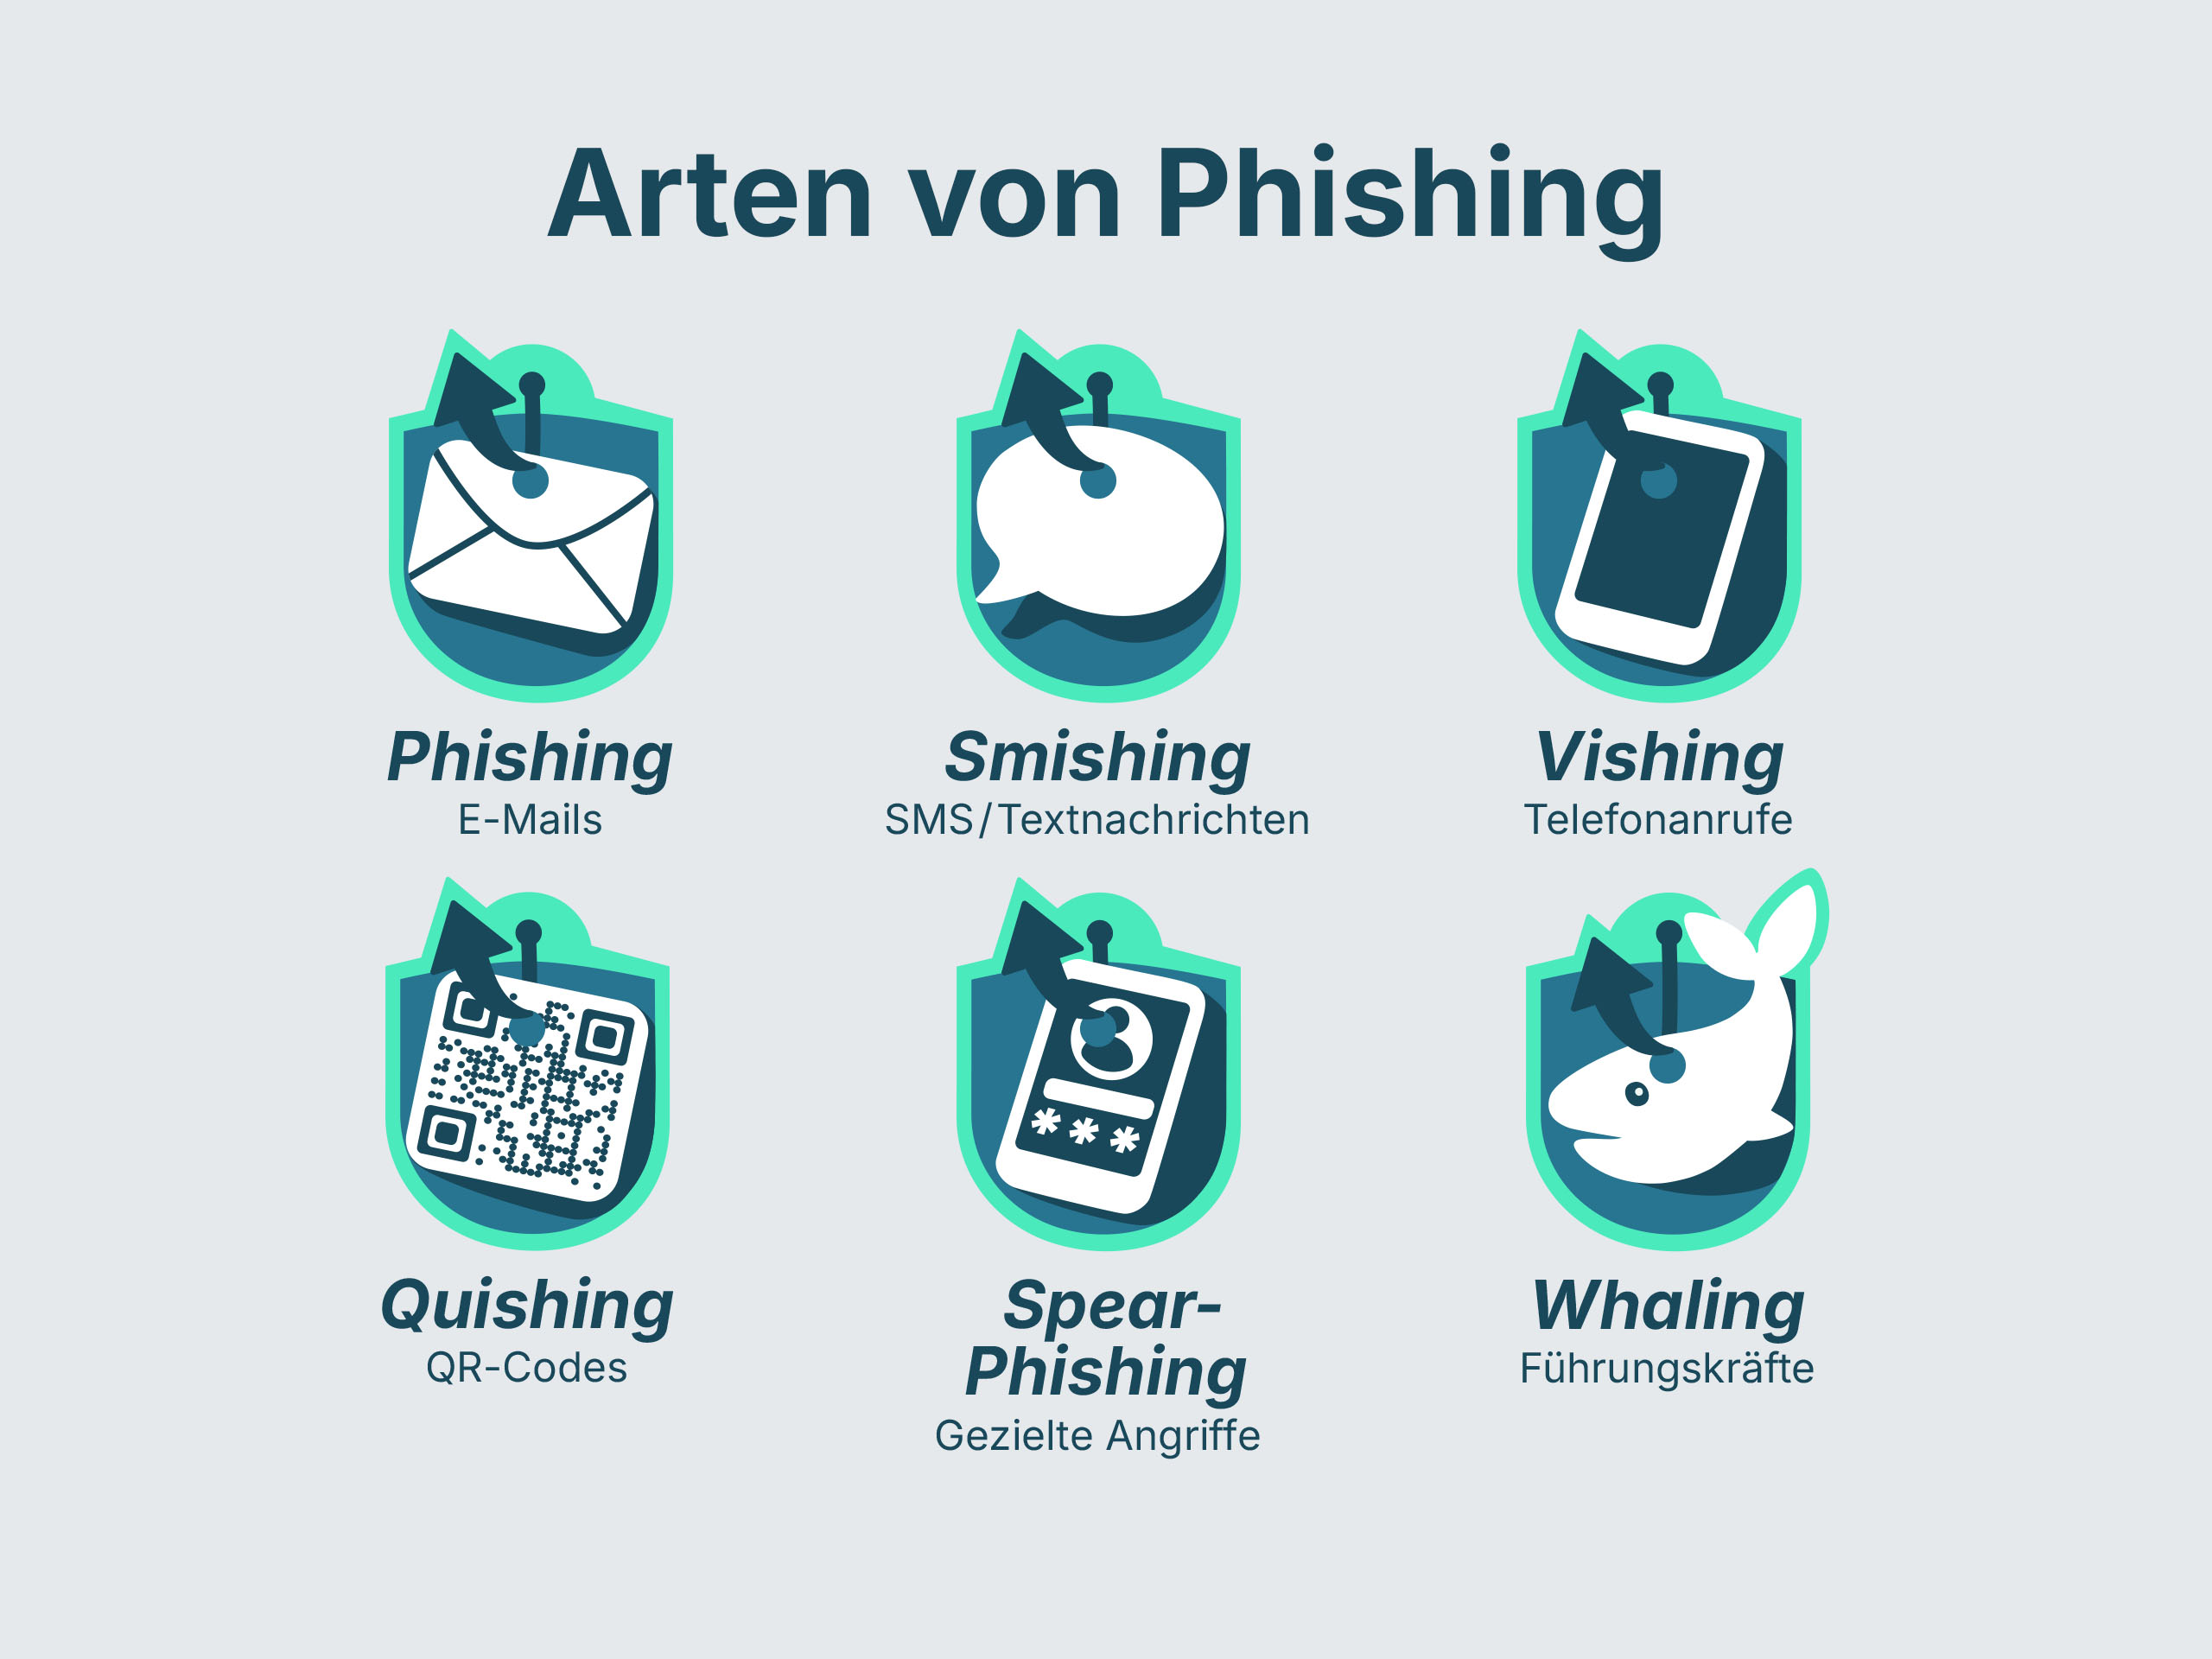
De klassieke e-mail blijft het belangrijkste kanaal voor phishing. Maar de daders breiden hun territorium voortdurend uit om het rendement van hun aanvallen te maximaliseren.
1. Smishing: phishing per sms
Bij smishing ontvang je een sms waarin vaak wordt gevraagd om onmiddellijk actie te ondernemen. Typische gevallen zijn zogenaamde problemen met de bezorging van een pakket of een vereiste verificatie van je bankrekening. Het bericht bevat een link die naar een valse website leidt.
Merken en situaties die vaak voor smishing worden gebruikt:
DHL/GLS/FedEx: “Uw pakket ligt klaar in het filiaal, maar er zijn douanekosten van € 1,99 verschuldigd. Gelieve hier te betalen: [link].” (De klassieker die vooral vlak voor de feestdagen vaak opduikt).
Amazon: “Veiligheidswaarschuwing: uw Amazon-account is tijdelijk geblokkeerd. Verifieer uw identiteit via [link] om te voorkomen dat uw account wordt verwijderd.”
Google: “Er is een nieuwe aanmelding met uw Google-account op een iPhone 16 gedetecteerd. Als u dat nog niet hebt gedaan, beveilig dan hier meteen uw account: [link].”
Apple: “Belangrijk: uw iCloud-opslagruimte is vol en er kunnen geen back-ups meer worden gemaakt. U krijgt 50 GB gratis voor 12 maanden via [link].”
Banken: “Voorkom opschorting van uw ING-rekening. Valideer uw bankrekening hier: [link].”
Tip: betrouwbare bedrijven zoals DHL en Google zullen je nooit via sms vragen om een wachtwoord of creditcardgegevens in te voeren via een pagina waarnaar je wordt doorverwezen. Als je twijfelt: verwijder het sms-bericht en meld je handmatig aan bij de officiële app of website van de instantie.
2. Vishing: telefonische oplichting
Bij vishing (voice phishing) wordt gebruikgemaakt van rechtstreeks contact. Een aanvaller doet zich aan de telefoon voor als medewerker van de helpdesk of als vertegenwoordiger van een overheidsinstantie om je via een gesprek aanmeldgegevens of persoonlijke informatie te ontfutselen.
3. Quishing: het gevaar achter de QR-code
Bij quishing wordt een schadelijke link in een QR-code verborgen. Deze QR-codes worden vaak fysiek op parkeerautomaten of in advertenties geplaatst. Omdat de gebruiker niet meteen kan zien waar de link naartoe leidt, is de drempel om de link te bekijken vaak lager.
4. Speciale vormen: spearphishing en whaling
Terwijl gewone phishing vaak op grote schaal als spam wordt verspreid, zijn deze vormen zeer gespecialiseerd:
Spearphishing: een gerichte aanval op een bepaald bedrijf of een bepaalde persoon. De afzender gebruikt daarbij vaak de echte naam van het slachtoffer om vertrouwen te wekken.
Whaling: een vorm van spearphishing die zich specifiek richt op leidinggevenden (de ‘grote vissen’) om de hand te leggen op uiterst vertrouwelijke bedrijfsinformatie.
Hoe herken je een phishing-e-mail of phishingwebsite?
Hoe herken ik phishingmails? Ondanks de technologische vooruitgang laten aanvallers vaak digitale sporen achter. Phishingaanvallen zijn meestal te herkennen aan een gemanipuleerd afzenderdomein, overdreven urgentie, een onpersoonlijke begroeting en links naar verdachte websites. Als je weet waar je op moet letten, kun je een poging tot oplichting snel herkennen.
| Kenmerk | Verdachte aanwijzingen (phishing) |
|---|---|
| Afzender | Het adres lijkt cryptisch of wijkt slechts minimaal af van het originele adres (bijvoorbeeld @paypa1.com in plaats van @paypal.com). |
| Urgentie | In het bericht wordt gedreigd met een blokkering van de rekening als er niet onmiddellijk actie wordt ondernomen. |
| Aanhef | Er wordt geen specifieke naam gebruikt, maar een algemene aanhef zoals ‘Geachte klant’. |
| Link | Als je met de muis over de link beweegt (hoveren), wordt er een vreemde website weergegeven. |
| Inhoud | Slechte grammatica, ontbrekende speciale tekens of ongebruikelijke verzoeken om geld. |
Hoe herken je een onveilige website? Vaak ziet een onveilige website er vrijwel hetzelfde uit als die van een bekende bank of een online-shop. Controleer altijd de adresbalk in de browser. Een veilige website maakt gebruik van HTTPS, maar pas op: ook veel phishingwebsites maken tegenwoordig gebruik van SSL-certificaten om te suggereren dat ze veilig zijn.
Preventie: hoe je jezelf en je bedrijf beschermt
De beste bescherming tegen phishing is een combinatie van technische voorzorgsmaatregelen en persoonlijke verantwoordelijkheid. Er bestaat geen volledige bescherming, maar je kunt het risico wel tot een minimum beperken.
Technische maatregelen
Multifactorauthenticatie (MFA): dit is de belangrijkste beveiligingsmethode. Zelfs als een aanvaller je aanmeldgegevens weet te bemachtigen, kan deze zonder de tweede verificatiestap (bijvoorbeeld bevestiging via een app) geen toegang krijgen tot je account.
Spamfilters en webfilters: moderne e-mailsystemen filteren het grootste deel van de spamberichten automatisch weg. Webfilters voorkomen bovendien dat bekende schadelijke websites worden geopend.
Updates: zorg ervoor dat de software en firmware up-to-date zijn. Veel hackers maken misbruik van zwakke plekken in verouderde browsers om malware te installeren zodra een gebruiker een bepaalde website bezoekt.
Het belang van ‘security awareness’
Techniek alleen is niet voldoende. Het bewustmaken van de medewerkers binnen een bedrijf is van doorslaggevende betekenis.
Klik nooit op links: als je een verdachte e-mail van je bank ontvangt, ga dan liever handmatig via je browser naar de website in plaats van de link in het bericht te gebruiken.
Open geen bijlagen van onbekenden: door bestanden te openen kan er schadelijke malware op je systeem worden geïnstalleerd.
Zorg voor transparantie van gegevens: houd in de gaten welke gegevens van jou op het internet circuleren, zodat je proactief identiteitsfraude kunt tegengaan.
Identiteitsbeveiliging is belangrijk: hoe omniac ondersteuning biedt
In een wereld waarin datalekken heel vaak voorkomen, is transparantie wat betreft je eigen gegevens van essentieel belang. Hier komt omniac om de hoek kijken. Met deze app kunnen gebruikers hun digitale voetafdruk bijhouden.
Omniac zoekt actief in geverifieerde datalekken op het gewone internet, het deepweb en het darknet naar persoonlijke en zakelijke gegevens, zoals e-mailadressen, wachtwoorden, telefoonnummers en betalingsgegevens. Gebruikers ontvangen automatisch waarschuwingen en hulp bij het nemen van snelle maatregelen, bijvoorbeeld om wachtwoorden te wijzigen en veiligheidsmaatregelen te treffen. Je kunt een abonnement op omniac afsluiten voor slechts € 0,99 per maand of € 9,99 per jaar en profiteren van 24-uursbewaking.
Nieuwe trends: AI-phishing en geautomatiseerde hackeraanvallen
De gevaren van phishing ontwikkelen zich in hoog tempo. Criminelen maken tegenwoordig steeds vaker gebruik van kunstmatige intelligentie, waardoor traditionele signalen, zoals spelfouten, vaak niet meer aanwezig zijn.
Door AI gegenereerde berichten: met AI-tools kunnen binnen enkele seconden foutloze en retorisch overtuigende teksten worden opgesteld.
Phishingkits: op het darknet kunnen hackers kant-en-klare bouwpakketten kopen om met minimale inspanning professionele, valse websites te maken.
Deepfakes: bij vishingaanvallen kunnen stemmen van bekende personen (bijvoorbeeld de baas) met behulp van AI worden nagebootst om de urgentie van een opdracht te benadrukken.
Eigen verantwoordelijkheid is de beste beveiliging
Phishing blijft een voortdurend gevaar in de digitale wereld. Hoewel technische oplossingen en filters een belangrijke basis vormen, is het de individuele gebruiker die de laatste beveiligingslinie vormt. Met een gezonde dosis scepticisme ten aanzien van ongevraagde berichten, het consequent toepassen van multifactorauthenticatie en het gebruik van tools zoals omniac om je eigen identiteit te bewaken, kan het risico op een succesvolle aanval aanzienlijk worden verminderd.
Veelgestelde vragen (FAQ) over phishing
Koppel het apparaat onmiddellijk los van het internet, wijzig alle belangrijke wachtwoorden (vanaf een ander apparaat) en breng je bank en, indien van toepassing, de IT-afdeling van je bedrijf op de hoogte.
Ja. Bij vishing wordt informatie rechtstreeks tijdens een gesprek opgevraagd. Zelfs het simpelweg beantwoorden van een e-mail kan de verzenders ervan overtuigen dat een adres actief is, wat tot meer spam leidt.
Nee. Uit onderzoek blijkt dat ook jongere, technisch handige gebruikers vaak het slachtoffer worden, omdat ze in het dagelijks leven sneller en onoplettender reageren op berichten op hun smartphone.
Aanvallers passen hun code en de gebruikte servers voortdurend aan om filters te omzeilen. Er glipt altijd een klein percentage door de mazen van het net heen. Daarom is je eigen ‘security awareness’ van belang.
Omniac biedt inzicht in gelekte gegevens en stelt gebruikers in staat om proactief te handelen. Als je via omniac te horen krijgt dat je e-mailadres of telefoonnummer in een datalek is opgedoken, kun je direct actie ondernemen: wijzig onmiddellijk de betreffende wachtwoorden en schakel tweefactorauthenticatie (2FA) in. Met deze kennis kun je bovendien gerichter letten op verdachte phishingpogingen waarbij je persoonlijke gegevens als lokmiddel worden gebruikt. Zo wordt passieve informatie omgezet in een actieve verbetering van je persoonlijke ‘security awareness’.