

Gjenkjenne og forhindre phishing
- Cyber Threats
- Account Security
Phishing er den mest utbredte metoden for nettangrep på verdensbasis. Angripere bruker manipulerte e-poster, falske SMS-meldinger eller svindelsamtaler for å få tak i sensitiv informasjon og personopplysninger. Siden metodene til angriperne blir stadig mer sofistikerte – særlig gjennom bruk av kunstig intelligens – er det avgjørende for alle brukere å oppdage tegn på phishing tidlig og handle proaktivt.
Hva er phishing, og hvorfor er det så farlig?
Phishing er når nettkriminelle, forkledd som en pålitelig instans (f.eks. en bank, et transportfirma eller en arbeidsgiver), forsøker å få tak i sensitive opplysninger fra ofrene. Det er en del av sosial manipulering (social engineering), der man utnytter menneskelig psykologi i stedet for rent tekniske sårbarheter.
En angriper regner med at en bruker, enten på grunn av tidspress eller på grunn av en følelsesladet melding, klikker på en skadelig lenke eller åpner et vedlegg. Målet er som regel identitetstyveri for å oppnå økonomiske fordeler eller få tilgang til en intern bedriftskonto.
Fakta om den aktuelle trusselsituasjonen knyttet til phishing
En kraftig økning: Ifølge data fra Kaspersky ble det i 2024 registrert rundt 2,6 millioner skadelige e-postvedlegg bare i Tyskland. På verdensbasis var det over 125 millioner.
Høy frekvens: I mars 2025 ble det oppdaget rundt 347 413 phishing-nettsteder over hele verden. Den historiske rekorden ble satt i mars 2023 med over 600 000 registrerte sider (kilde: APWG).
Økonomiske skader: Mellom 2013 og 2015 ble bransjegiganter som Facebook og Google svindlet for til sammen 100 millioner amerikanske dollar gjennom en målrettet phishing-kampanje.
Hvilke phishing-metoder bruker angripere i dag?
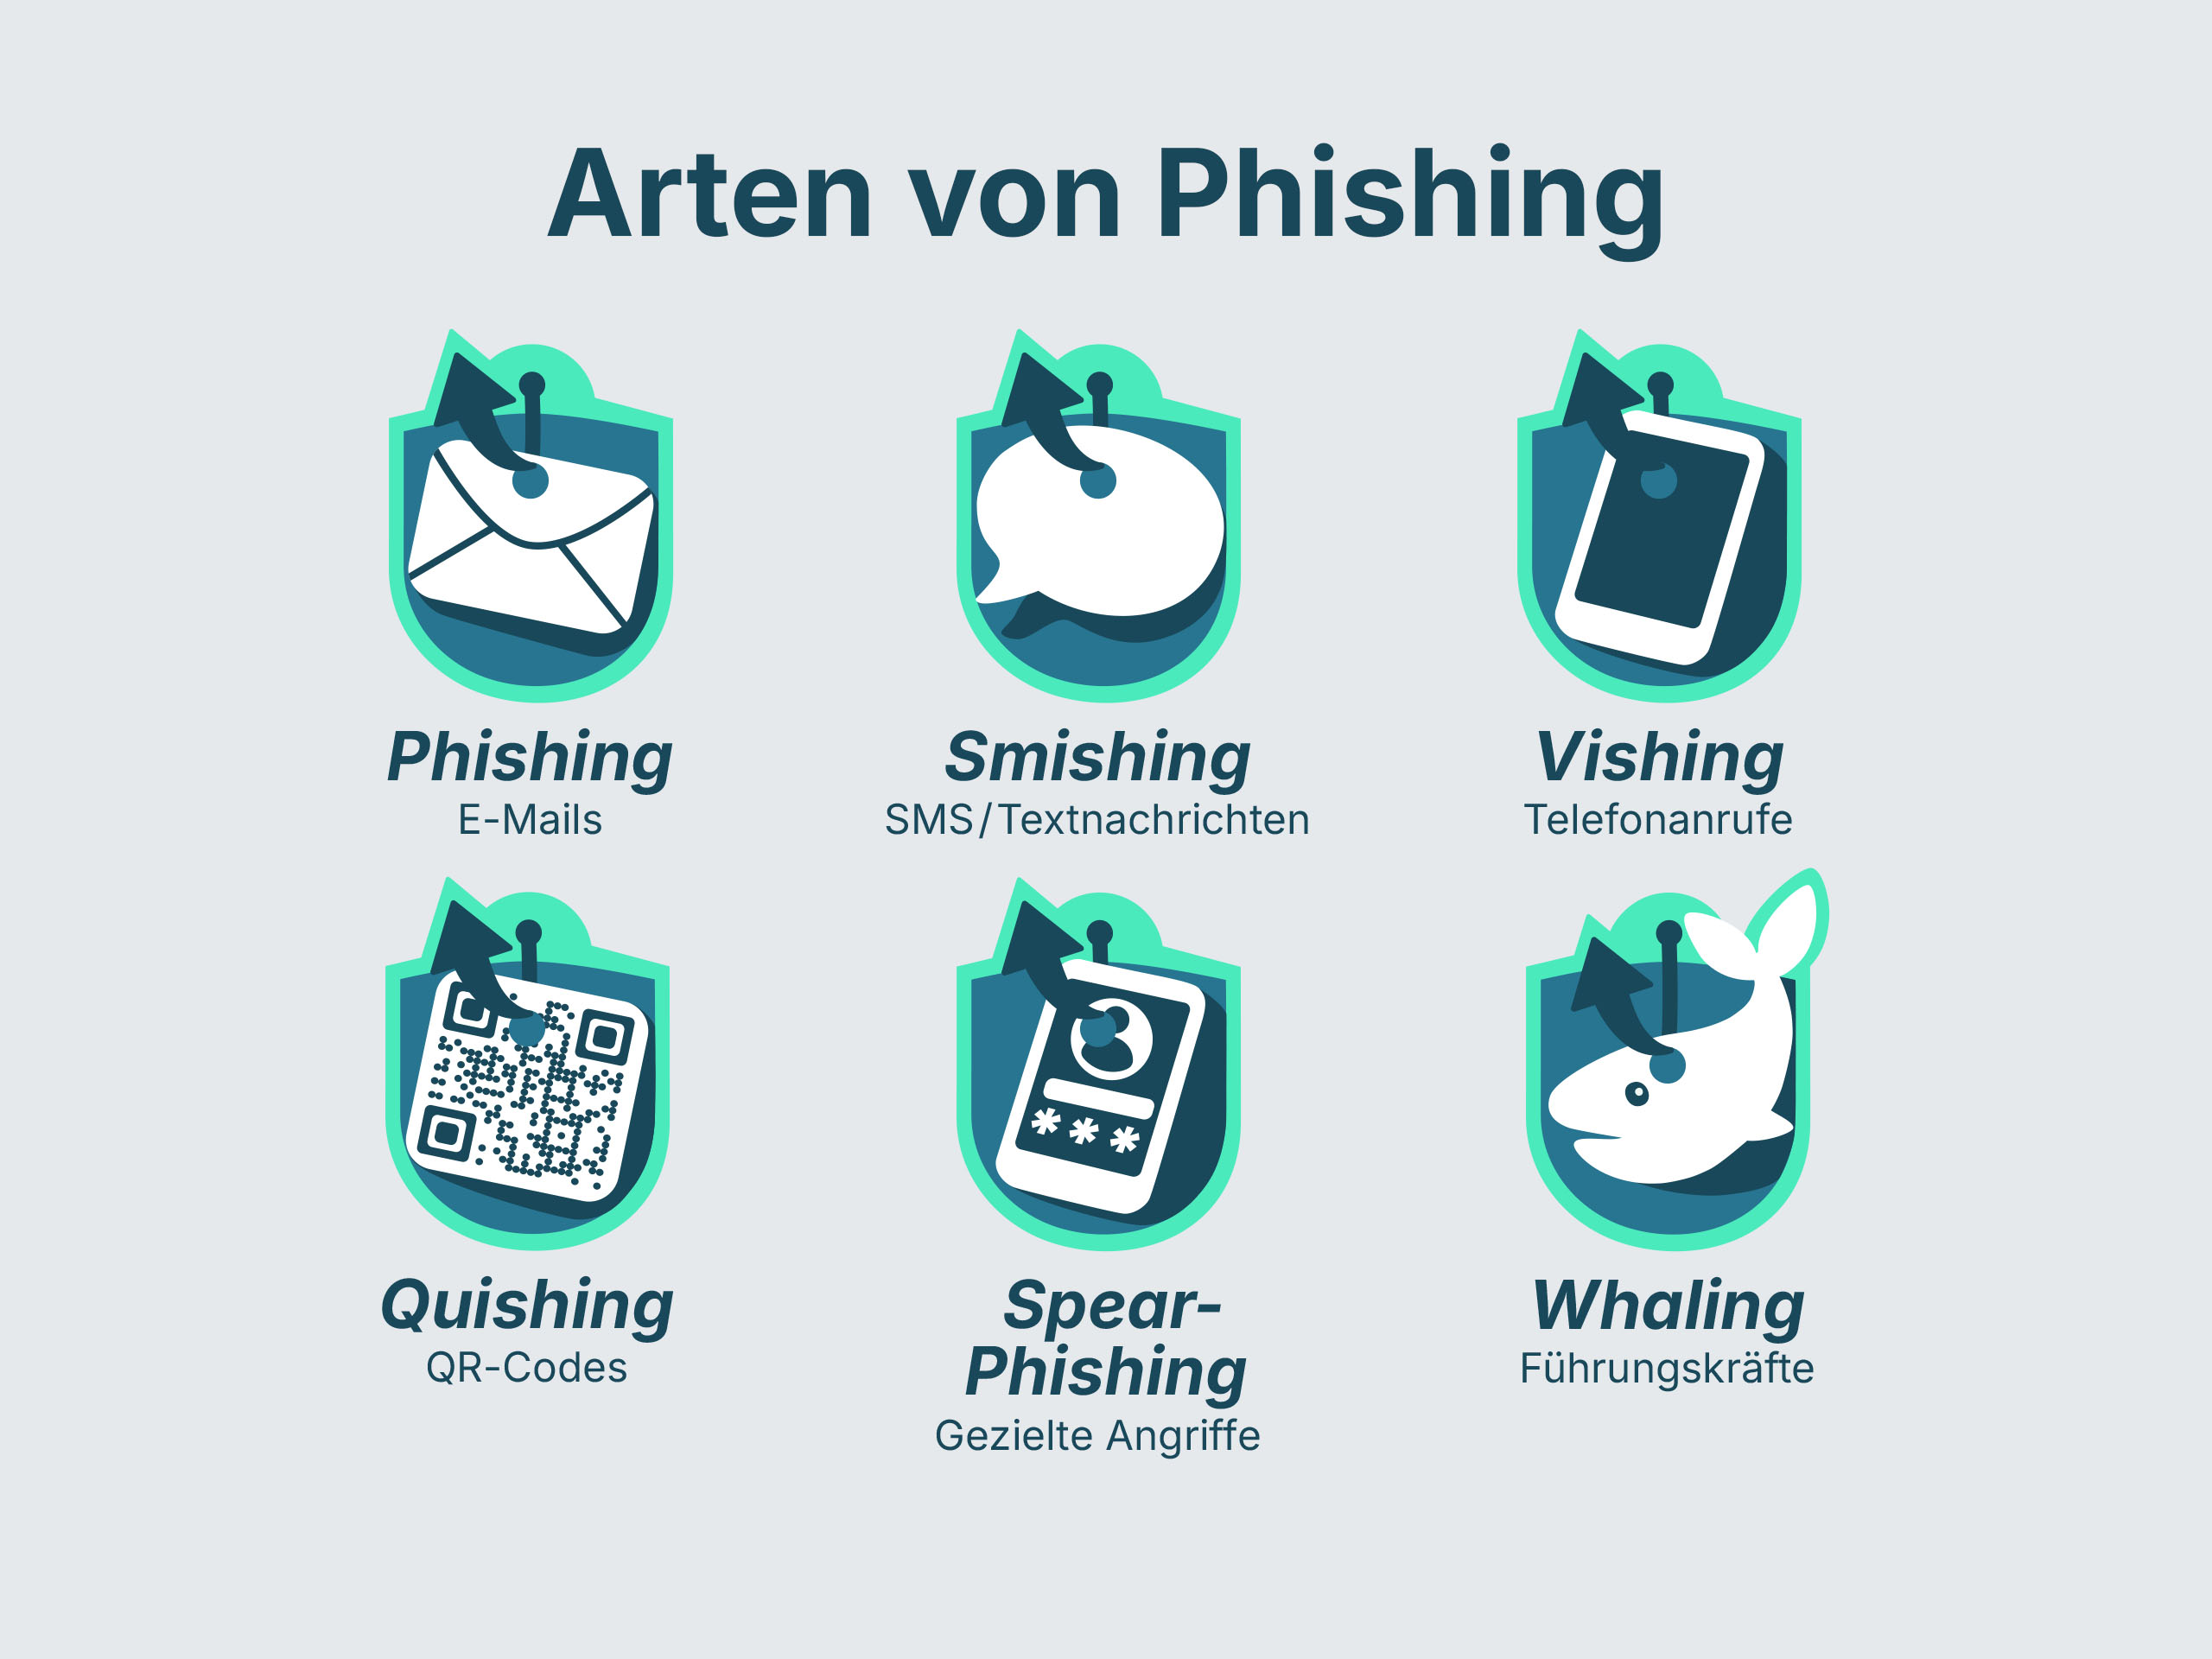
Den klassiske e-posten er fortsatt den viktigste kanalen for phishing. Men angriperne utvider stadig sitt repertoar for å maksimere utbyttet av angrepene sine.
1. Smishing: Phishing via SMS
Ved smishing mottar du en SMS som ofte krever umiddelbar handling. Typiske scenarier er påståtte problemer med pakkelevering eller en nødvendig verifisering av bankkontoen din. Meldingen inneholder en lenke som fører til en falsk nettside.
Ofte etterlignede merker og scenarier:
DHL / GLS / FedEx: «Pakken din ligger klar på et hentested, men det påløper tollavgifter på 19,90 kr. Vennligst betal her: [Link]. «(Den klassiske meldingen som særlig ofte dukker opp før høytider).
Amazon: «Sikkerhetsadvarsel: Amazon-kontoen din er midlertidig sperret. Vennligst bekreft identiteten din via [link] for å unngå at kontoen blir slettet.»
Google: «Det er registrert en ny pålogging på Google-kontoen din fra en iPhone 16. Hvis det ikke var deg, må du sikre kontoen din umiddelbart her: [Link].»
Apple: «Viktig: iCloud-lagringsplassen din er full, og det er ikke lenger mulig å ta sikkerhetskopier. Få 50 GB gratis i 12 måneder via [Link].»
Banker: «Push-TAN-løsningen din utløper om 2 dager. Vennligst forny det her: [Link].»
Proff-tips: Seriøse selskaper som DHL eller Google vil aldri be deg om å oppgi passord eller kredittkortopplysninger på en lenket side via SMS. Hvis du er usikker: Slett SMS-en og logg inn manuelt via leverandørens offisielle app eller nettside.
2. Vishing: Svindel via telefon
Vishing (voice phishing) utnytter direkte kontakt. En angriper utgir seg på telefonen for å være en supportmedarbeider eller en representant for myndighetene for å få tak i påloggingsopplysninger eller personopplysninger muntlig.
3. Quishing: Faren bak QR-koden
Ved quishing skjules en skadelig lenke i en QR-kode. Disse blir ofte plassert fysisk på parkeringsautomater eller i reklameannonser. Siden brukeren ikke umiddelbart kan se hvor lenken fører, er terskelen for å skanne den ofte lavere.
4. Spesialformer: Spear-phishing og whaling
Mens vanlig phishing ofte spres i stor skala som spam, er disse formene svært spesialiserte:
Spear-phishing: Et målrettet angrep mot et bestemt selskap eller en bestemt person. Avsenderen bruker ofte offerets virkelige navn for å skape tillit.
Whaling: En form for spear-phishing som er rettet mot ledere (de «store fiskene») for å få tak i svært sensitiv forretningsinformasjon.
Hvordan kan man gjenkjenne en phishing-e-post eller -nettside?
Hvordan gjenkjenner jeg phishing-e-poster? Til tross for tekniske fremskritt etterlater angripere ofte digitale spor. Phishing-angrep kan vanligvis gjenkjennes på manipulerte avsenderdomener, sterkt tidspress, upersonlige hilsener og lenker til mistenkelige nettsteder. Hvis du vet hva du skal se etter, kan du raskt oppdage et forsøk på svindel.
| Egenskap | Mistenkelige tegn (phishing) |
|---|---|
| Avsender | Adressen virker kryptisk eller avviker minimalt fra originalen (f.eks. @paypa1.com i stedet for @paypal.com). |
| Haster / skaper tidspress | Meldingen truer med å sperre kontoen dersom man ikke handler umiddelbart. |
| Tiltaleform | Det brukes ikke et konkret navn, men en generisk formulering som «Kjære kunde». |
| Link | Når man holder musepekeren over lenken (hover), vises en merkelig mål-URL. |
| Innhold | Dårlig grammatikk, manglende spesialtegn eller uvanlige forespørsler om penger. |
Hvordan kjenner man igjen en falsk nettside? Ofte kopierer en falsk nettside utseendet til en kjent bank eller nettbutikk nesten perfekt. Sjekk alltid adressefeltet i nettleseren. Et sikkert nettsted bruker HTTPS, men vær forsiktig: Også mange phishing-sider bruker i dag SSL-sertifikater for å gi inntrykk av sikkerhet.
Forebygging: Hvordan du beskytter deg selv og bedriften din
Den beste beskyttelsen mot phishing er en kombinasjon av tekniske tiltak og personlig ansvar. Det finnes ingen fullstendig beskyttelse, men du kan minimere risikoen.
Tekniske tiltak
MFA (multifaktorautentisering): Dette er det viktigste sikkerhetslaget. Selv om en angriper får tak i påloggingsopplysningene dine, kan han ikke få tilgang til kontoen uten den andre sikkerhetsfaktoren (for eksempel bekreftelse via app).
Spamfilter og nettfilter: Moderne e-postsystemer filtrerer automatisk bort en stor del av spam-meldingene. Nettfilter hindrer dessuten at kjente skadelige nettsteder åpnes.
Oppdateringer: Sørg for at programvaren og fastvaren alltid er oppdatert. Mange angripere utnytter sikkerhetshull i utdaterte nettlesere for å installere skadelig programvare direkte når man besøker en nettside.
Rollen til sikkerhetsbevissthet
Teknikk alene er ikke nok. Bevisstgjøring av ansatte i en virksomhet er den avgjørende faktoren.
Klikk aldri på lenker: Hvis du mottar en mistenkelig e-post fra banken din, bør du heller gå inn på nettstedet manuelt via nettleseren, i stedet for å bruke lenken i meldingen.
Ikke åpne vedlegg fra ukjente avsendere: Å åpne filer kan føre til at skadelig programvare installeres på systemet ditt.
Fremme åpenhet om data: Få oversikt over hvilke av dine opplysninger som sirkulerer på nettet, slik at du kan forebygge identitetstyveri.
Fokus på identitetsbeskyttelse: Hvordan omniac støtter
I en verden hvor datalekkasjer er en daglig foreteelse, er det avgjørende å ha oversikt over egne utsatte data. Det er her omniac kommer inn i bildet. Appen gjør det mulig for brukerne å holde oversikt over sitt digitale fotavtrykk.
Omniac søker aktivt i verifiserte datalekkasjer på internett, Deep Web og Darknet etter person- og bedriftsdata som e-postadresser, passord, telefonnumre og betalingsopplysninger. Brukerne mottar automatiske varsler og veiledning om umiddelbare tiltak, for eksempel for å endre passord og iverksette sikkerhetstiltak. Du kan tegne et omniac-abonnement for bare 11,00 kr per måned eller 115,00 kr per år og dra nytte av overvåking døgnet rundt.
Nye trender: KI-phishing og automatiserte angrep
Trusselen fra phishing utvikler seg raskt. I dag bruker gjerningspersoner i stadig større grad kunstig intelligens, noe som gjør tradisjonelle kjennetegn som dårlig rettskriving overflødige.
KI-genererte meldinger: KI-verktøy lager feilfrie og retorisk overbevisende tekster på få sekunder.
Phishing-sett: På Darknet kan angripere kjøpe ferdige byggesett for å lage profesjonelle falske nettsider med minimal innsats.
Deepfakes: Ved vishing-angrep kan stemmer fra kjente personer (f.eks. sjefen) etterlignes ved hjelp av kunstig intelligens for å understreke hvor presserende en instruksjon er.
Egenansvar er den beste beskyttelsen
Phishing er fortsatt en vedvarende utfordring i den digitale verden. Selv om tekniske løsninger og filtre utgjør et viktig grunnlag, ligger den siste forsvarslinjen hos hver enkelt bruker. Ved å være sunt skeptisk til uoppfordrede meldinger, konsekvent bruke multifaktorautentisering og benytte verktøy som omniac for å overvåke egen identitet, kan risikoen for et vellykket angrep reduseres betydelig.
Ofte stilte spørsmål (FAQ) om phishing
Koble enheten fra internett umiddelbart, endre alle viktige passord (fra en annen enhet) og informer banken din samt, om nødvendig, IT-avdelingen i bedriften din.
Ja. Ved vishing blir opplysninger innhentet direkte under samtalen. Selv det å bare svare på en e-post kan bekrefte overfor avsenderne at adressen er aktiv, noe som fører til mer spam.
Nei. Studier viser at også yngre, teknologikyndige brukere ofte blir ofre, siden de i hverdagen reagerer raskere og mer uoppmerksomt på meldinger på smarttelefonen.
Angripere endrer stadig koden sin og serverne de bruker for å omgå filtre. Det er alltid en liten andel som slipper gjennom. Her må du selv være oppmerksom på sikkerheten.
Omniac gir oversikt over datalekkasjer og setter brukerne i stand til å handle proaktivt. Hvis du via omniac får vite at e-postadressen eller telefonnummeret ditt har dukket opp i et datalekkasje, kan du reagere umiddelbart: Endre de berørte passordene umiddelbart og aktiver tofaktorautentisering (2FA). Denne kunnskapen gjør det også mulig for deg å være mer oppmerksom på mistenkelige phishing-forsøk der dine personopplysninger brukes som lokkemiddel. På denne måten blir passiv informasjon til en aktiv styrking av din personlige sikkerhetsbevissthet.