

Pikšķerēšanas („Phishing”) atpazīšana un novēršana
- Cyber Threats
- Account Security
Pikšķerēšana ir visizplatītākā kiberuzbrukumu metode. Uzbrucēji izmanto sagrozītas e-pasta vēstules, viltotas īsziņas (SMS) vai krāpnieciskus zvanus, lai iegūtu sensitīvu informāciju un privātos datus. Tā kā likumpārkāpēju metodes kļūst aizvien rafinētākas – it īpaši, pateicoties mākslīgā intelekta izmantošanai, – katram lietotājam ir īpaši svarīgi savlaicīgi atpazīt pikšķerēšanu un rīkoties proaktīvi.
Kas ir pikšķerēšana un kādēļ tā ir tik bīstama?
Pikšķerēšana nozīmē kibernoziedznieku mēģinājumu, maskējoties par uzticamu institūciju (piemēram, banku, kurjerpastu vai darba devēju), izkrāpt no upura sensitīvus datus. Tā ir sociālās inženierijas apakšnozare, kurā tīri tehnisku vājo vietu vietā tiek izmantota cilvēka psiholoģija.
Uzbrucējs cenšas panākt, lai lietotājs laika spiediena vai emocionāla paziņojuma ietekmē uzklikšķina uz ļaunprātīgas saites vai atver kādu pielikumu. Mērķis parasti ir identitātes zādzība, lai iegūtu finansiālus labumus vai piekļuvi uzņēmuma iekšējam kontam.
Fakti par aktuālo apdraudējuma stāvokli pikšķerēšanas dēļ
Liels pieaugums: saskaņā ar Kaspersky datiem 2024. gadā Vācijā vien reģistrēti aptuveni 2,6 miljoni ļaunprātīgu e-pasta pielikumu. Visā pasaulē to bija vairāk nekā 125 miljoni.
Liels biežums: 2025. gada martā visā pasaulē atklātas aptuveni 347 413 pikšķerēšanas tīmekļa vietnes. Vēsturiskais rekords bija 2023. gada martā ar vairāk nekā 600 000 reģistrētu vietņu (avots: APWG).
Finansiālie zaudējumi: no 2013. līdz 2015. gadam tādi nozares milži kā „Facebook” un „Google” ar mērķtiecīgām pikšķerēšanas kampaņām apkrāpti par kopumā 100 miljoniem ASV dolāru.
Kādas pikšķerēšanas metodes uzbrucēji izmanto šodien?
Galvenais pikšķerēšanas kanāls tāpat kā līdz šim ir klasiskais e-pasts. Taču likumpārkāpēji pastāvīgi paplašina savu repertuāru, lai maksimāli palielinātu savu uzbrukumu lietderību.
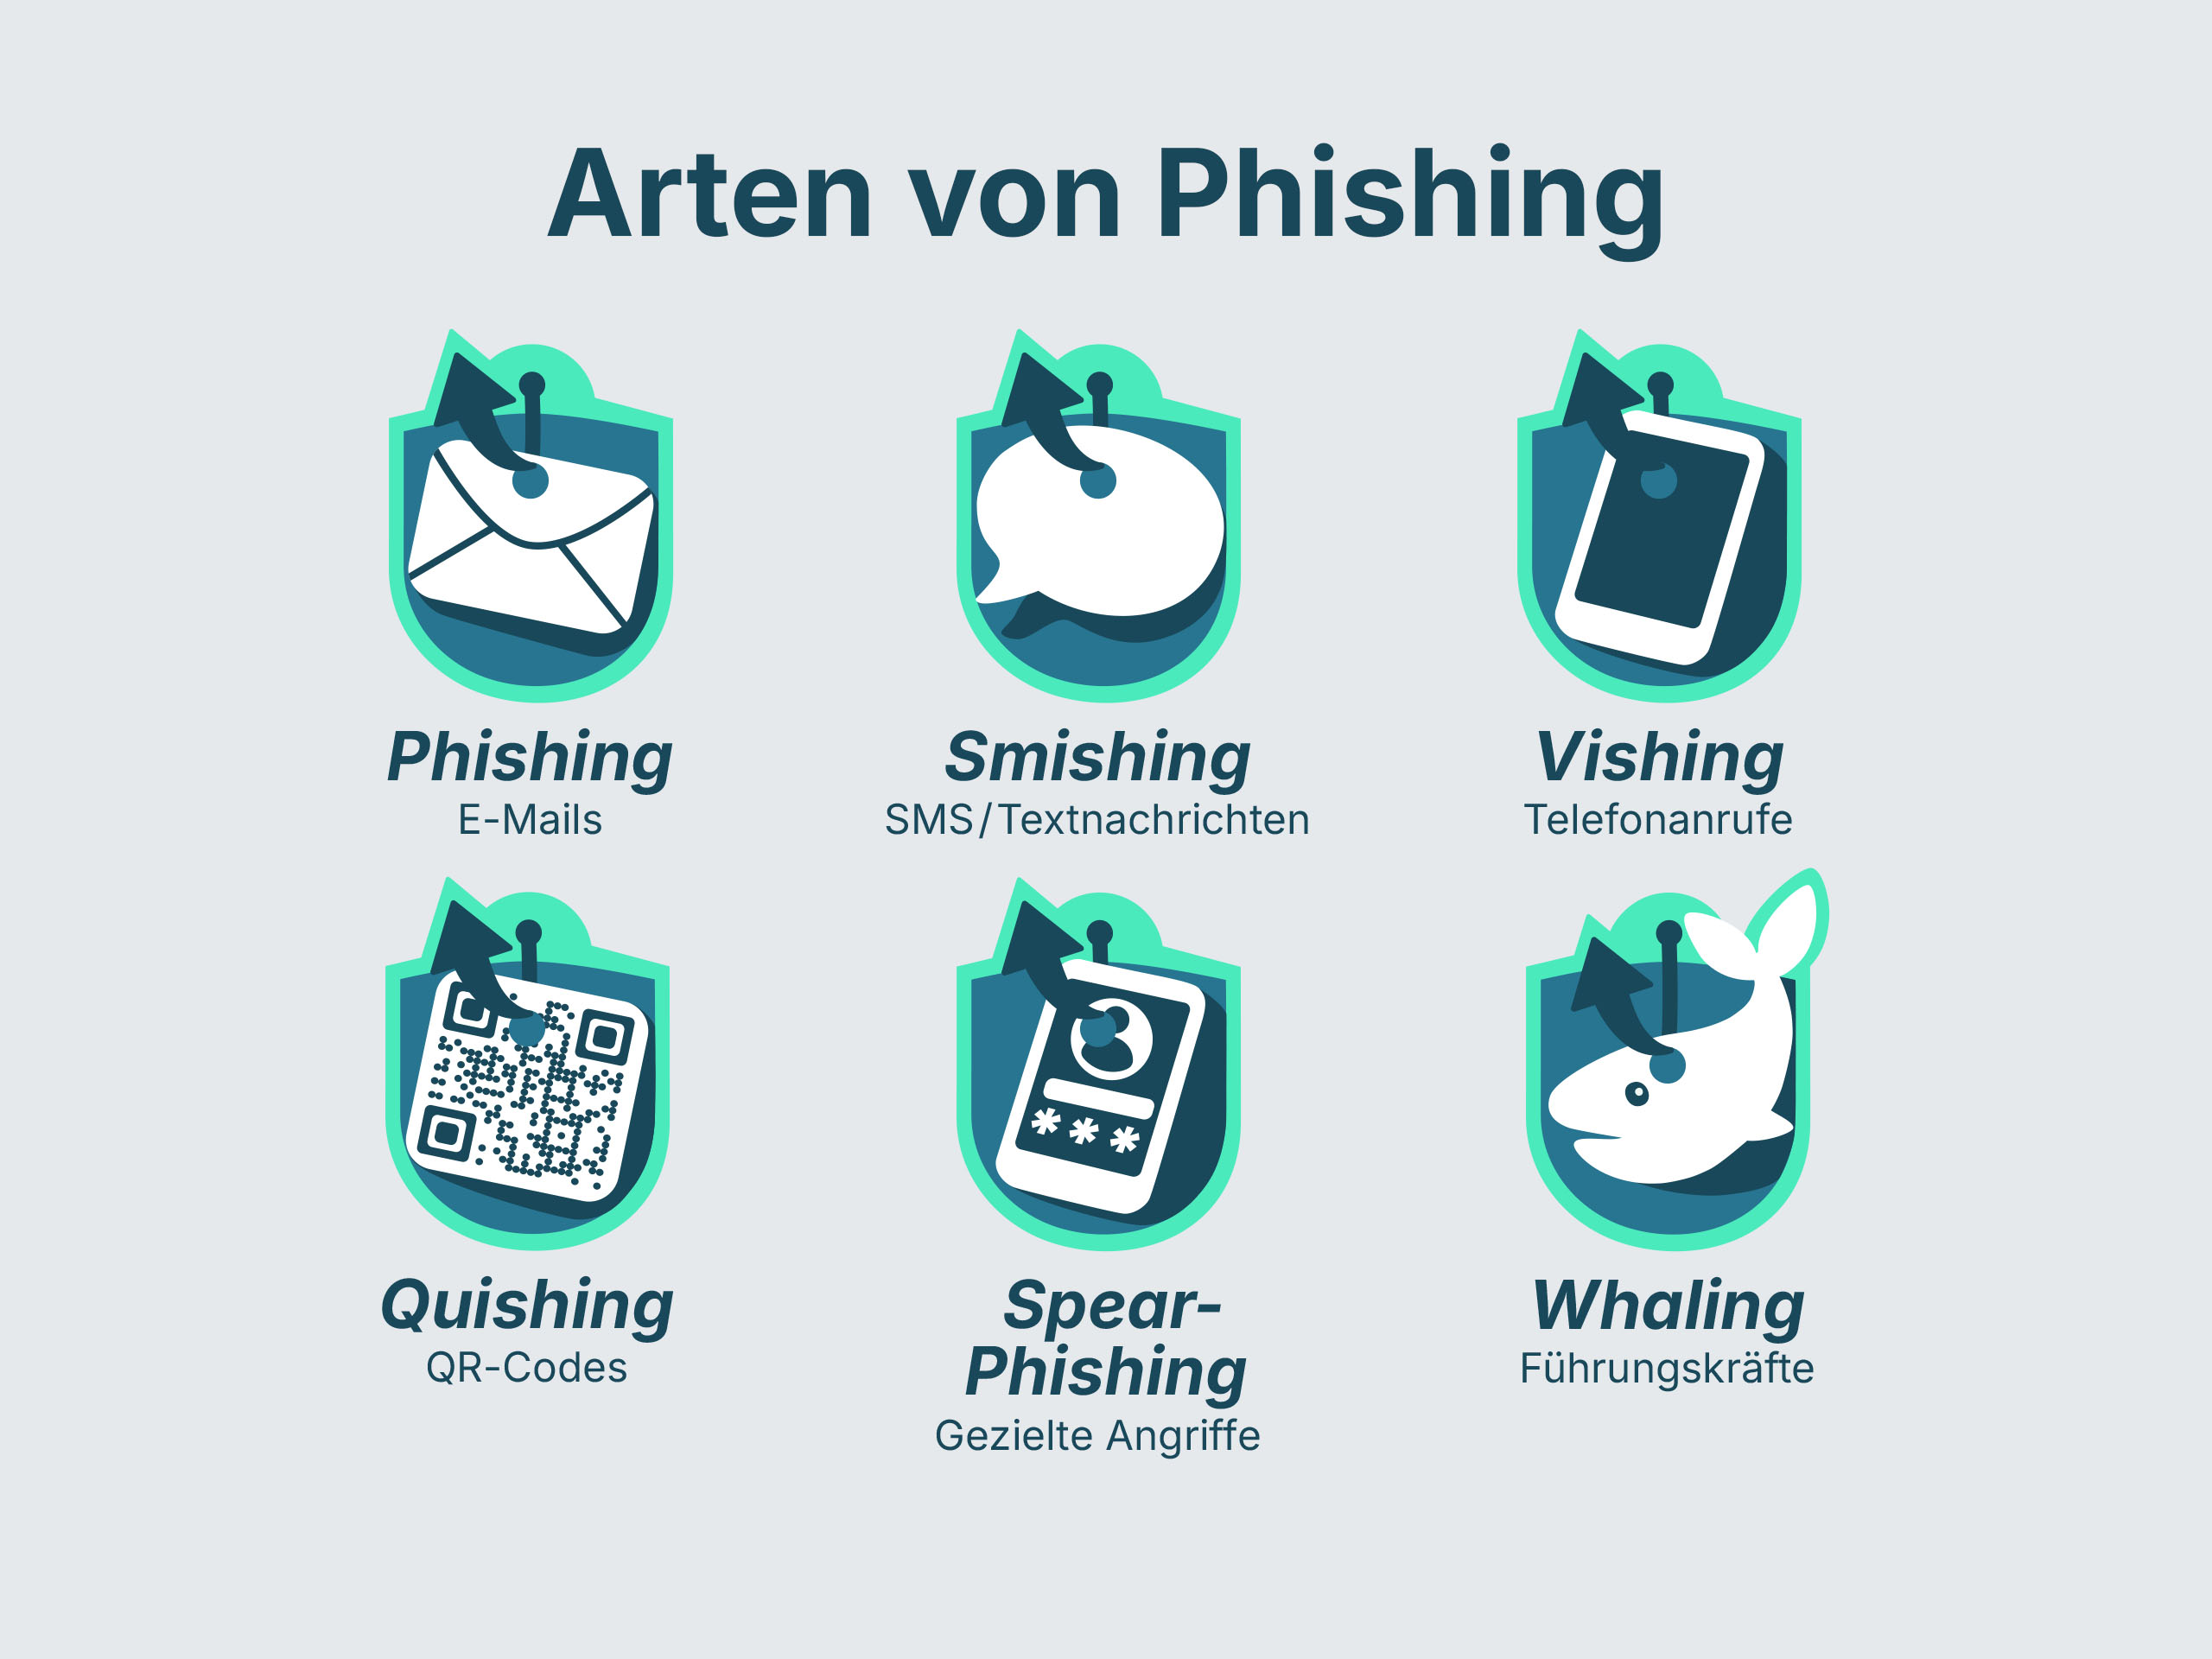
1. Smikšķerēšana („Smishing”): pikšķerēšana, izmantojot īsziņas (SMS)
Smikšķerēšanas gadījumā tu saņem īsziņu (SMS), kas bieži vien prasa steidzamu rīcību. Tipiski scenāriji ir šķietamas problēmas ar sūtījumu piegādi vai nepieciešamu bankas konta verifikāciju. Īsziņā ir dota saite, kas ved uz viltotu tīmekļa vietni.
Bieži imitēti zīmoli un scenāriji:
DHL / GLS / FedEx: „Jūsu sūtījums atrodas filiālē, bet jāsamaksā muitas nodeva 1,99 €. Lūdzu, maksājiet šeit: [saite].” (klasisks gadījums, kas bieži parādās pirms brīvdienām).
Amazon: „Drošības brīdinājums: jūsu Amazon konts uz laiku ir bloķēts. Lūdzu, apstipriniet savu identitāti šeit [saite], lai novērstu dzēšanu.”
Google: „Konstatēta jauna pieteikšanās jūsu Google kontā no iPhone 16. Ja jūs tas nebijāt, tūlīt pat aizsargājiet savu kontu šeit: [saite].”
Apple: „Svarīgi! Jūsu iCloud atmiņa ir pilna, un vairs nav iespējams veikt dublēšanu. Saņemiet papildu 50GB uz 12 mēnešiem šeit [saite].”
Bankas: „Jūsu Push-TAN metodes derīguma termiņš beigsies pēc 2 dienām. Lūdzu, atjauniniet to šeit: [saite].”
Profesionāļu ieteikums: nopietni uzņēmumi, kā DHL vai „Google” nekad ar īsziņu nepieprasīs ievadīt paroles vai kredītkartes datus norādītajā saitē. Ja neesi drošs: izdzēs īsziņu un manuāli piesakies pakalpojumu sniedzēja oficiālajā lietojumprogrammā vai tīmekļa vietnē.
2. Vikšķerēšana („Vishing”): krāpšana ar tālruņa zvanu
Vikšķerēšana (balss pikšķerēšana („Voice Phishing”)) izmanto tiešu kontaktu. Uzbrucējs pa tālruni uzdodas par atbalsta dienesta darbinieku vai iestādes pārstāvi, lai mutiski izkrāptu piekļuves datus vai personisku informāciju.
3. Kvikšķerēšana („Quishing”): briesmas, kas slēpjas aiz kvadrātkoda
Kvikšķerēšanas gadījumā aiz kvadrātkoda tiek paslēpta krāpnieciska saite. Tie bieži tiek izvietoti uz stāvvietu automātiem vai reklāmas sludinājumos. Tā kā lietotājs uzreiz nevar atpazīt saites mērķi, skenēšanas kavējuma slieksnis bieži ir mazāks.
4. Īpaši veidi: Mērķēta pikšķerēšana („Spear-Phishing”) un lielo zivju pikšķerēšana („Whaling”)
Ja parasta pikšķerēšana bieži vien ir plaši izplatīta kā surogātpasts, tad šie veidi ir ļoti specifiski:
Mērķēta pikšķerēšana („Spear-Phishing”): mērķtiecīgs uzbrukums noteiktam uzņēmumam vai personai. Sūtītājs bieži vien izmanto īsto upura vārdu, lai iegūtu uzticību.
Lielo zivju pikšķerēšana („Whaling”): viens no mērķētās pikšķerēšanas veidiem, kas mērķtiecīgi paredzēts uzņēmumu vadītājiem („lielajām zivīm”), lai iegūtu ļoti sensitīvu biznesa informāciju.
Kā var atpazīt pikšķerēšanas e-pastu vai tīmekļa vietni?
Kā atpazīt pikšķerēšanas vēstules? Neskatoties uz tehnoloģisko progresu, uzbrucēji bieži vien atstāj digitālas pēdas. Pikšķerēšanas uzbrukumus lielākoties var atpazīt pēc nosūtītāja domēna, lielas steidzamības, bezpersoniskas sveiciena uzrunas un saitēm uz aizdomīgām tīmekļa vietnēm. Ja tu zini, kam jāpievērš uzmanība, krāpšanas mēģinājumu vari atpazīt ātri.
| Pazīme | Aizdomīgas pazīmes (pikšķerēšana) |
|---|---|
| Sūtītājs | Adrese izskatās mistiski vai nedaudz atšķiras no oriģināla (piem., @paypa1.com nevis @paypal.com). |
| Steidzamība | Ziņā tiek draudēts bloķēt kontu, ja uzreiz nerīkosies. |
| Uzruna | Netiek lietots konkrēts vārds, bet gan vispārīga uzruna, piemēram, „Cien. klient”. |
| Saite | Ja ar peli uziet uz saites (norāde), tiek parādīta dīvaina mērķa tīmekļa vietne. |
| Saturs | Slikta gramatika, trūkst garumzīmju un mīkstinājuma zīmju vai ir neparasti lūgumi dot naudu. |
Pēc kā var atpazīt viltotu tīmekļa vietni? Bieži vien viltotās tīmekļa vietnes kopē zināmas bankas vai tiešsaistes veikala dizainu. Vienmēr pārbaudi pārlūkprogrammas adreses rindu. Droša tīmekļa vietne izmanto HTTPS, bet uzmanies: arī daudzas pikšķerēšanas lapas šodien izmanto SSL sertifikātus, lai simulētu drošību.
Prevencija: kā pasargāt sevi un savu uzņēmumu
Labākā aizsardzība pret pikšķerēšanu ir tehniskās profilakses un personiskās atbildības kombinācija. Pilnīga aizsardzība neeksistē, bet ir iespējams samazināt risku.
Tehniskie pasākumi
Daudzfaktoru autentifikācija (MFA): Tā ir svarīgākā barjera. Pat ja uzbrucējs iegūst tavus piekļuves datus, bez otra faktora (piemēram, lietojumprogrammas apstiprinājums) viņš nevar piekļūt kontam.
Surogātpasta filtrs un tīmekļa filtrs: Modernās e-pasta sistēmās lielākā daļa surogātpasta vēstuļu tiek filtrētas automātiski. Turklāt tīmekļa filtri novērš zināmu krāpniecisku tīmekļa vietņu atvēršanu.
Atjauninājumi: vienmēr atjaunini programmatūru un aparātprogrammatūru. Daudzi uzbrucēji izmanto drošības caurumus novecojušās pārlūkprogrammās, lai uzinstalētu ļaunprogrammatūru tieši, apmeklējot vietni.
Drošības izpratnes loma
Ar tehniku vien nepietiek. Darbinieku izpratnes veicināšana uzņēmumā ir izšķirošs faktors.
Nekad neklikšķiniet uz saitēm: ja saņem aizdomīgu e-pasta vēstuli no savas bankas, vislabāk atver vietni manuāli savā pārlūkprogrammā, nevis atver saiti vēstulē.
Neatvērt pielikumus no nepazīstamām personām:: atverot datnes, sistēmā var instalēties ļaunprogrammatūra.
Veicināt datu pārskatāmību: saprast, kādi tavi dati atrodas tīklā, lai identitātes ļaunprātīgas izmantošanas gadījumā rīkotos proaktīvi.
Uzmanības centrā – identitātes aizsardzība: kādā veidā omniac sniedz atbalstu
Pasaulē, kur datu noplūdes ir ikdiena, savu publiskoto datu pārskatāmība ir neaizvietojama. Šeit iejaucas omniac. Lietotne ļauj lietotājiem saglabāt pārskatu pār savu digitālo pēdas nospiedumu.
Omniac verificētajās datu noplūdēs internetā, dziļajā tīmeklī un tumšajā tīklā aktīvi meklē personas datus un darījumu datus, piemēram, e-pasta adreses, paroles, tālruņa numurus vai maksājumu datus. Lietotāji saņem automatizētus brīdinājuma paziņojumus un palīdzību tūlītējiem pasākumiem, lai, piemēram, nomainītu paroles un veiktu drošības pasākumus. Tu vari lietot omniac par tikai 0,99 € mēnesī vai 9,99 € gadā un izbaudīt uzraudzību bez pārtraukuma.
Jaunas tendences: MI pikšķerēšana un automatizēti uzbrukumi
Pikšķerēšanas apdraudējums strauji turpina attīstīties. Likumpārkāpēji šodien arvien vairāk izmanto mākslīgo intelektu, kas ļauj novērst tradicionālās atpazīšanas pazīmes, piemēram, sliktu pareizrakstību.
MI ģenerētas ziņas: MI rīki dažās sekundēs izveido retoriski pārliecinošus tekstus bez kļūdām.
Pikšķerēšanas komplekti: tumšajā tīklā uzbrucēji var iegādāties gatavus moduļus, lai ar minimālām pūlēm izveidotu viltotas tīmekļa vietnes.
Dziļviltojumi („Deepfake”): vikšķerēšanas uzbrukumu gadījumā ar MI iespējams imitēt zināmu personu (piem., vadītāja) balsi, lai pamatotu norādījuma steidzamību.
Personiskā atbildība ir vislabākā aizsardzība
Pikšķerēšana ir pastāvīgs izaicinājums digitālajā pasaulē. Kamēr tehniskie risinājumi un filtri veido svarīgu pamatu, pēdējā aizstāvēšanās līnija ir katra paša lietotāja ziņā. Veiksmīga uzbrukuma risku var lielā mērā samazināt ar veselīgu skepsi pret nejaušām ziņām, ar konsekventu daudzfaktoru autentifikācijas izmantošanu un rīkiem savas identitātes uzraudzībai, piemēram, omniac.
Bieži uzdoti jautājumi (BUJ) par pikšķerēšanas tēmu
Uzreiz atvieno ierīci no interneta, nomaini visas svarīgās paroles (no citas ierīces) un informē savu banku, kā arī vajadzības gadījumā sava uzņēmuma IT nodaļu.
Jā. Vikšķerēšanas gadījumā informāciju var iegūt arī tieši sarunas laikā. Pat atbildēšana uz e-pasta vēstuli likumpārkāpējam var apstiprināt, ka adrese ir aktīva, kas izraisa vēl vairāk spama.
Nē. Pētījumi rāda, ka arī jauni cilvēki, tehnoloģiju lietpratēji, kļūst par upuriem, jo viņi ikdienā ātrāk un neuzmanīgāk reaģē uz ziņām viedtālrunī.
Uzbrucēji pastāvīgi maina savu kodu un izmantoto serveri, lai apietu filtrus. Neliels procents vienmēr tiek cauri. Šeit nepieciešama tava drošības izpratne.
Omniac nodrošina nopludināto datu pārskatāmību un liek lietotājam proaktīvi rīkoties. Ja tu no omniac uzzini, ka tava e-pasta adrese vai tālruņa numurs ir parādījies datu noplūdē, vari uzreiz reaģēt: nekavējoties nomaini attiecīgās paroles un aktivizē divfaktoru autentifikāciju (2FA). Turklāt šīs zināšanas palīdz mērķtiecīgāk pievērst uzmanību aizdomīgiem pikšķerēšanas mēģinājumiem, kas tavu informāciju izmanto kā ēsmu. Tā no pasīvas informācijas rodas aktīva personiskās drošības izpratnes palielināšana.