

„Phishing“ atpažinimas ir vengimas
- Cyber Threats
- Account Security
„Phishing“ yra labiausiai paplitęs kibernetinių atakų būdas visame pasaulyje. Atakų vykdytojai naudoja suklastotus el. laiškus, suklastotas SMS žinutes ar apgaulingus skambučius, kad gautų konfidencialią informaciją ir asmens duomenis. Kadangi nusikaltėlių metodai tampa vis sudėtingesni – ypač naudojant dirbtinį intelektą – kiekvienam vartotojui labai svarbu laiku atpažinti „Phishing“ požymius ir imtis aktyvių veiksmų.
Kas yra „Phishing“ ir kodėl tai taip pavojinga?
„Phishing“ – tai kibernetinių nusikaltėlių bandymas, prisidengiant patikima institucija (pvz., banku, siuntų tarnyba ar darbdaviu), išgauti iš aukų konfidencialius duomenis Tai socialinės inžinerijos sritis, kurioje pasinaudojama žmogaus psichologija, o ne vien tik techninėmis spragomis.
Atakos vykdytojas tikisi, kad naudotojas, spaudžiamas laiko ar paveiktas emocingo pranešimo, paspaus kenkėjišką nuorodą arba atidarys failo priedą. Dažniausiai siekiama pavogti tapatybę, kad būtų galima pasipelnyti arba gauti prieigą prie įmonės vidinės paskyros.
Faktai apie dabartinę „Phishing“ keliamą grėsmę
Didžiulis augimas: Remiantis Kaspersky duomenimis 2024 metais vien Vokietijoje buvo užregistruota apie 2,6 milijono kenkėjiškų el. laiškų priedų. Pasauliniu mastu tai būtų daugiau kaip 125 milijonai.
Didelis dažnumas: 2025 m. kovo mėnesį visame pasaulyje buvo aptikta apie 347 413 „Phishing“ svetainių. Istorinis rekordas buvo pasiektas 2023 m. kovo mėnesį, kai užregistruota daugiau nei 600 000 svetainių (šaltinis: APWG).
Finansiniai nuostoliai: Tarp 2013 ir 2015 m. tokios pramonės milžinės kaip „Facebook“ ir „Google“ per tikslingą „Phishing“ kampaniją buvo apgautos iš viso už 100 milijonų JAV dolerių.
Kokius „Phishing“ metodus šiandien naudoja atakų vykdytojai?
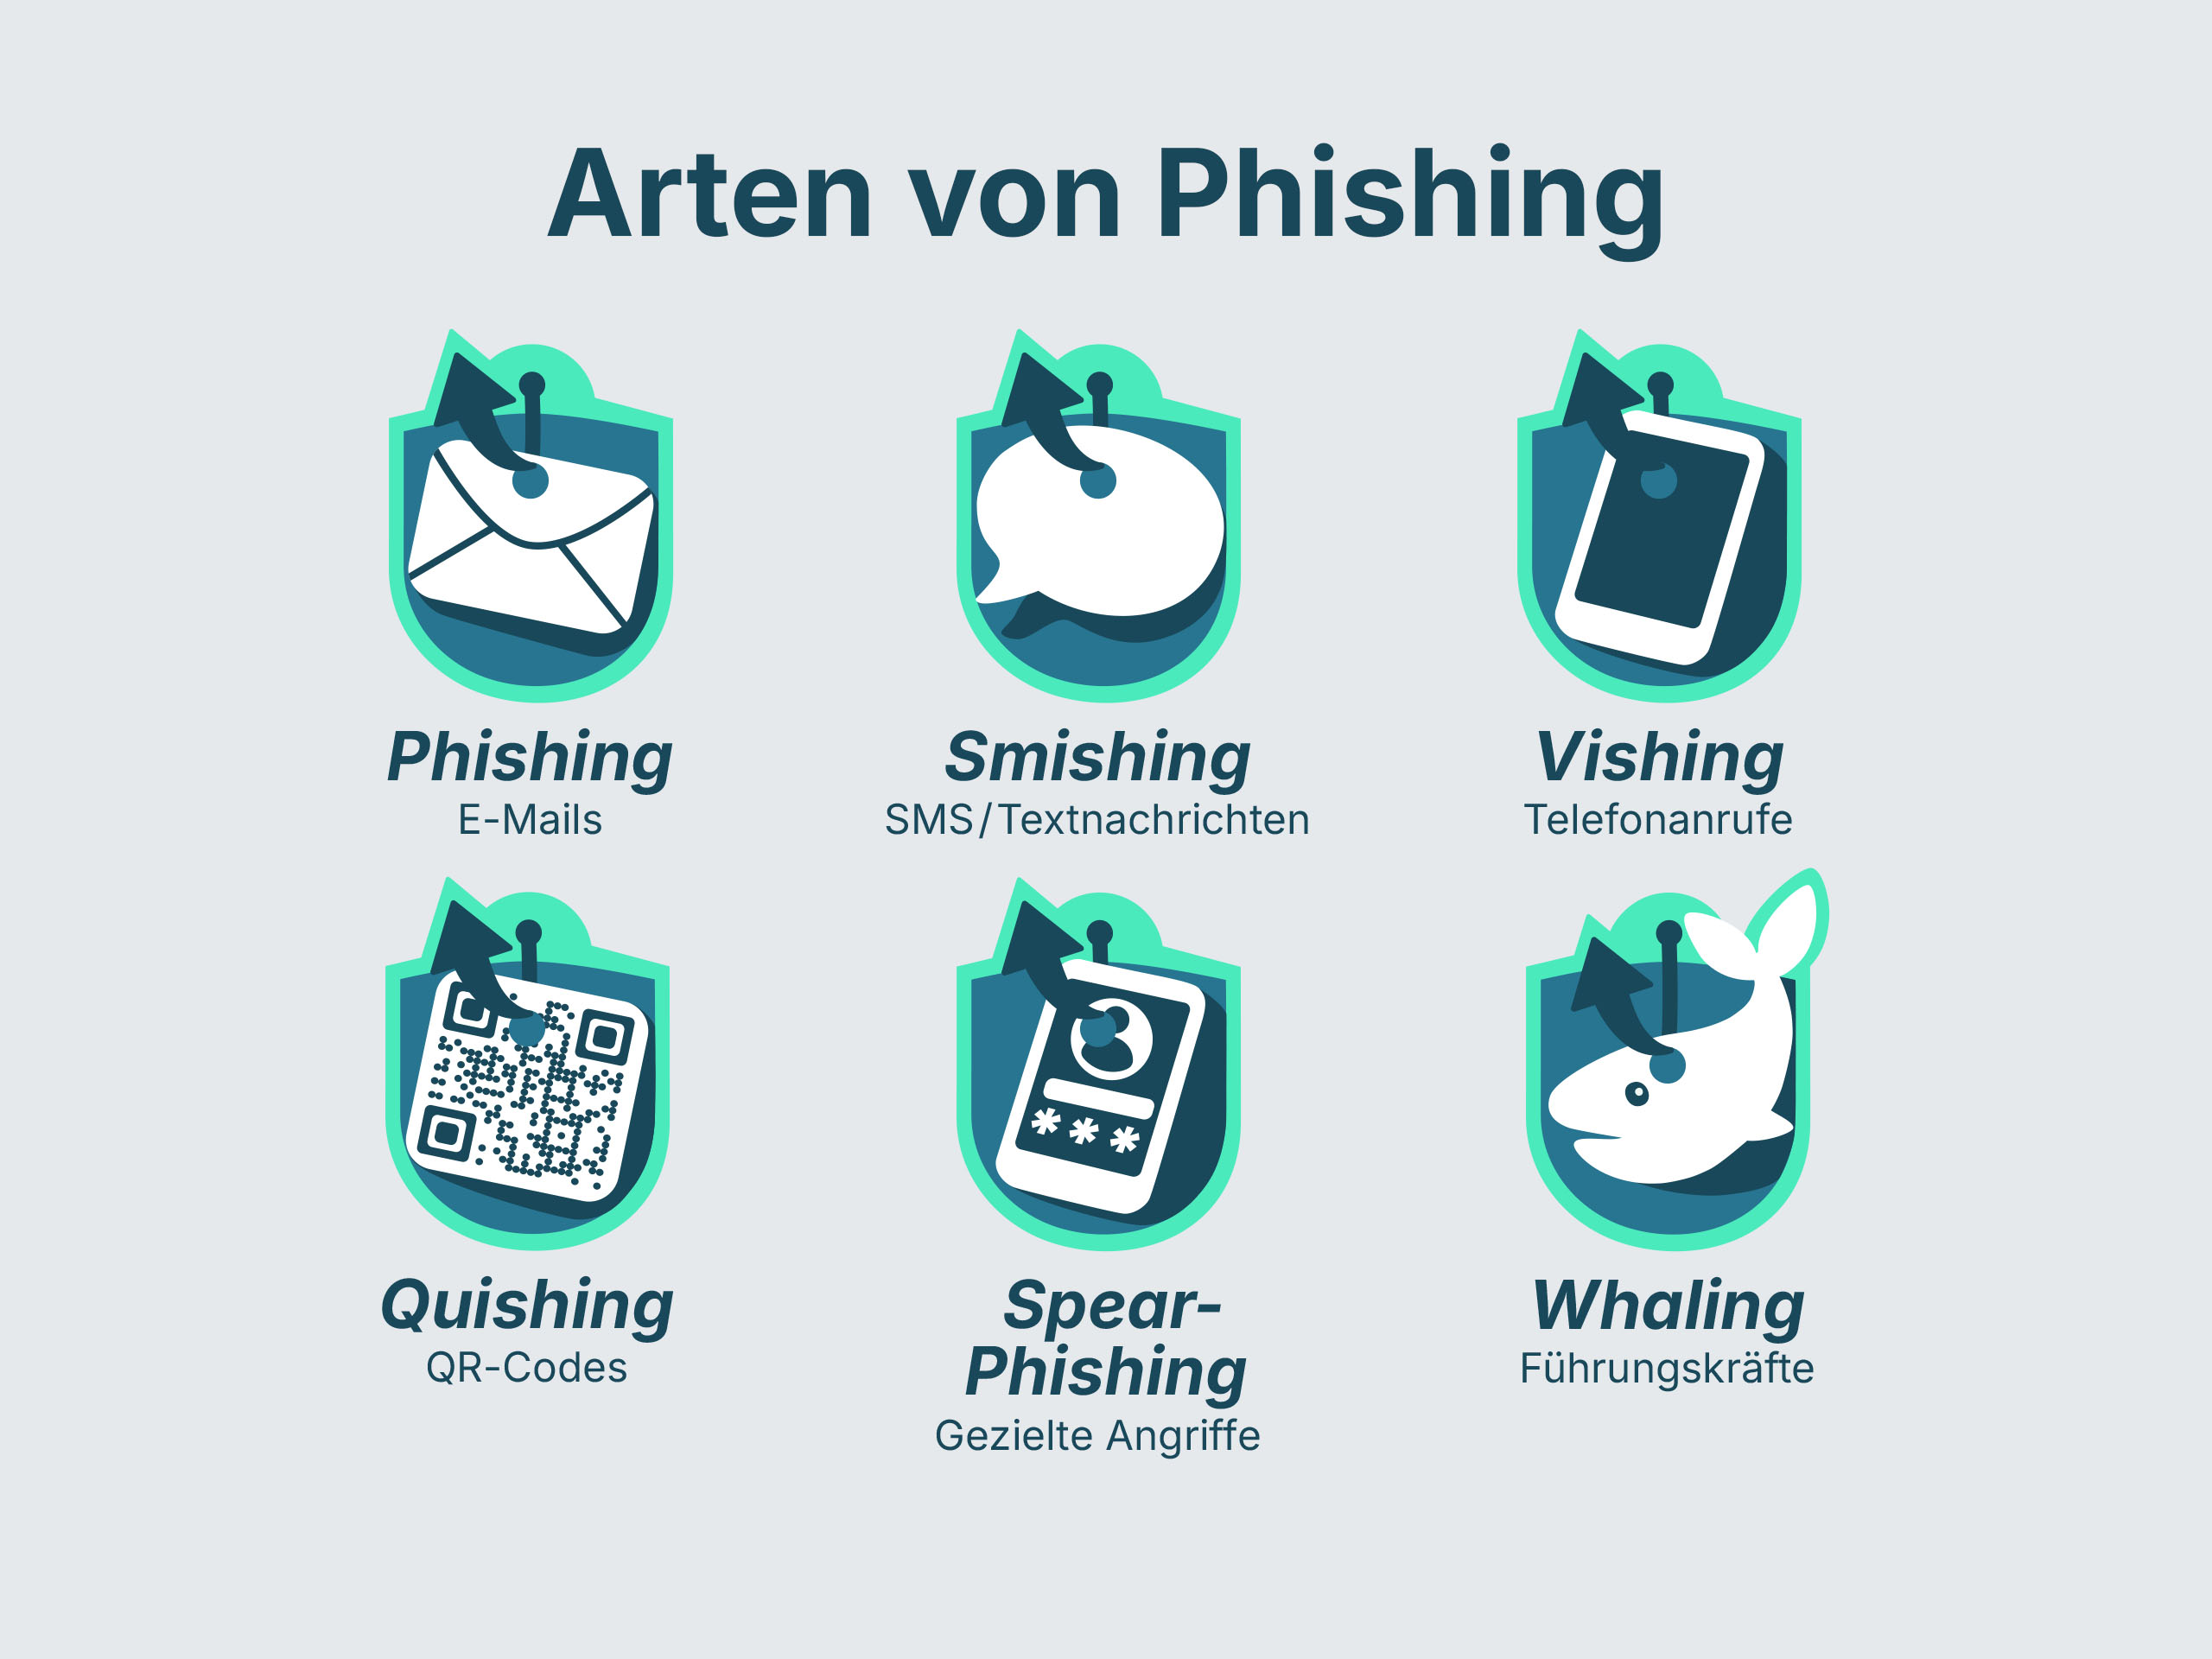
Tradicinis elektroninis paštas tebėra pagrindinis „Phishing“ būdas. Tačiau nusikaltėliai nuolat plečia savo repertuarą, siekdami maksimaliai padidinti savo atakų naudą.
1. „Smishing“: „Phishing“ per SMS
„Smishing“ atveju gauni SMS žinutę, kurioje dažnai reikalaujama imtis skubių veiksmų. Tipiniai scenarijai – tariamos problemos su siuntinio pristatymu arba būtinas banko sąskaitos patvirtinimas. Pranešime yra nuoroda, nukreipianti į suklastotą svetainę.
Dažnai imituojami ženklai ir scenarijai:
DHL / GLS / FedEx: „Jūsų siunta jau laukia filiale, tačiau reikia sumokėti 1,99 € muitą. Prašome mokėti čia: [nuoroda].“ (Klasikinis pavyzdys, kuris ypač dažnai pasitaiko prieš šventes).
„Amazon“: „Saugumo įspėjimas: Jūsų „Amazon“ paskyra buvo laikinai užblokuota. Prašome patvirtinti savo tapatybę paspaudę [nuorodą], kad išvengtumėte paskyros panaikinimo.“
„Google“: „Nustatyta, kad „iPhone 16“ įrenginyje buvo atliktas naujas prisijungimas prie Jūsų „Google“ paskyros. Jei tai ne Jūs, nedelsdami apsaugokite savo paskyrą čia: [nuoroda].“
„Apple“: „Svarbu: Jūsų „iCloud“ saugykla yra užpildyta, todėl atsarginių kopijų kurti nebegalima. Gaukite 50 GB nemokamai 12 mėnesių laikotarpiui, spausdami [nuorodą].“
Bankai: „Jūsų „Push-TAN“ paslauga baigsis po 2 dienų. Prašome ją atnaujinti čia: [nuoroda].“
Profesionalų patarimas: patikimos įmonės, tokios kaip „DHL“ ar „Google“, niekada neprašys tavęs SMS žinute įvesti slaptažodžių ar kredito kortelės duomenų nuorodoje nurodytoje svetainėje. Jei abejoji: ištrink SMS žinutę ir prisijunk rankiniu būdu per oficialią paslaugos teikėjo programėlę arba svetainę.
2. „Vishing“: Sukčiavimas skambinant telefonu
„Vishing“ („Voice Phishing“) naudoja tiesioginį kontaktą. Atakos vykdytojas telefonu prisistato kaip techninės pagalbos darbuotojas arba valdžios institucijos atstovas, siekdamas žodžiu išgauti prisijungimo duomenis ar asmeninę informaciją.
3. „Quishing“: už QR kodo slypintis pavojus
„Quishing“ atveju kenkėjiška nuoroda paslėpta QR kode. Tokios nuorodos dažnai fiziškai pritvirtinamos prie automobilių stovėjimo automatų arba reklaminiuose skelbimuose. Kadangi naudotojas negali iš karto atpažinti nuorodos tikslo, jo pasipriešinimas nuskaityti kodą dažnai yra mažesnis.
4. Specialiosios formos: „Spear-Phishing“ ir „Whaling“
Jei įprastas „Phishing“ dažnai platinamas kaip šlamštas, tai šios formos yra labai specializuotos:
„Spear-Phishing“: tikslinė ataka, nukreipta prieš konkrečią įmonę ar asmenį. Siuntėjas dažnai naudoja tikrą aukos vardą, siekdamas įgauti pasitikėjimą.
„Whaling“: „Spear-Phishing“ forma, kuri yra tikslingai nukreipta į vadovus („dideles žuvis“), siekiant gauti itin slaptą verslo informaciją.
Kaip atpažinti „Phishing“ el. laišką ar svetainę?
Kaip atpažinsiu „Phishing“ el. laiškus? Nepaisant techninės pažangos, atakų vykdytojai dažnai palieka skaitmeninius pėdsakus. „Phishing“ bandymus dažniausiai galima atpažinti iš suklastotų siuntėjo domenų, dirbtinio skubumo, neasmeninių kreipimosi formulių ir nuorodų į įtartinas svetaines. Jei žinai, į ką reikia atkreipti dėmesį, gali greitai atpažinti sukčiavimo bandymą.
| Požymis | Įtartinas ženklas („Phishing“) |
|---|---|
| Siuntėjas | Adresas atrodo įtartinas arba šiek tiek skiriasi nuo originalo (pvz., @paypa1.com vietoj @paypal.com). |
| Skuba | Pranešime grasinama, kad paskyra bus užblokuota, jei nedelsiant nesiimsi veiksmų. |
| Kreipinys | Nenaudojamas konkretus vardas, o bendro pobūdžio kreipinys, pavyzdžiui, „Gerb. kliente“. |
| Nuoroda | Judant pelės žymekliu per nuorodą („Hover“), rodoma keista tikslinė svetainė. |
| Turinys | Netaisyklinga gramatika, trūksta diakritinių ženklų arba neįprasti prašymai pervesti pinigus. |
Kaip atpažinti suklastotą svetainę? Dažnai suklastota svetainė beveik idealiai kopijuoja žinomo banko ar internetinės parduotuvės dizainą. Visada patikrink adreso eilutę naršyklėje. Saugi svetainė naudoja HTTPS, tačiau atsargiai: šiandien ir daug „Phishing“ svetainių naudoja SSL sertifikatus, kad imituotų saugumą.
Prevencija: kaip apsaugoti save ir savo įmonę
Geriausia apsauga nuo „Phishing“ yra techninė prevencijos ir asmeninės atsakomybės derinys. Apsaugos be spragų nėra, tačiau riziką galima sumažinti iki minimumo.
Techninės priemonės
Kelių veiksnių autentifikacija (MFA): Tai svarbiausias barjeras. Net jei atakos vykdytojas pavogtų tavo prieigos duomenis, be antrojo veiksnio (pavyzdžiui, patvirtinimo per programėlę) jis negalės prisijungti prie paskyros.
Šlamšto filtrai ir interneto filtrai: Šiuolaikinės el. pašto sistemos automatiškai išfiltruoja didžiąją dalį šlamšto pranešimų. Be to, interneto filtrai neleidžia atidaryti žinomų kenkėjiškų tinklalapių.
Atnaujinimai: Nuolat atnaujink programinę įrangą ir aparatinę programinę įrangą. Daugelis atakų vykdytojų pasinaudoja pasenusių naršyklių saugumo spragomis „Malware“ įdiegti vos tik apsilankius svetainėje.
Saugumo sąmoningumo vaidmuo
Vien tik techninių priemonių nepakanka. Darbuotojų sąmoningumo ugdymas įmonėje yra lemiamas veiksnys.
Niekada nespausk nuorodų: jei gavai įtartiną laišką iš savo banko, nenaudok laiške esančios nuorodos, o geriau atidaryk svetainę rankiniu būdu naršyklėje.
Jokių priedų iš nepažįstamų asmenų: atidarius failus į tavo sistemą gali būti įdiegta kenkėjiška programinė įranga („Malware“).
Duomenų skaidrumo skatinimas: suprask, kokie tavo duomenys cirkuliuoja tinkle, kad galėtum aktyviai kovoti su tapatybės vagyste.
Dėmesys tapatybės apsaugai: kaip padeda „omniac“
Pasaulyje, kuriame duomenų nutekėjimai yra kasdienybė, būtina užtikrinti skaidrumą dėl savo pačių paviešintų duomenų. Būtent čia padeda „omniac“. Ši programėlė leidžia naudotojams stebėti savo skaitmeninį pėdsaką.
„Omniac“ aktyviai ieško tarp patvirtintų duomenų nutekėjimų internete, „Deep Web“ ir „Darknet“, asmeninių ir verslo duomenų, pavyzdžiui, el. pašto adresų, slaptažodžių, telefono numerių ar mokėjimo duomenų. Naudotojai gauna automatinius įspėjimus ir patarimus, kaip imtis neatidėliotinų veiksmų, pavyzdžiui, pakeisti slaptažodžius ir imtis saugumo priemonių. Gali užsisakyti „omniac“ už vos 0,99 € per mėnesį arba 9,99 € per metus ir naudotis visą parą veikiančia stebėjimo paslauga.
Naujos tendencijos: „AI-Phishing“ ir automatizuotos atakos
„Phishing“ grėsmė sparčiai plėtojasi. Šiandien nusikaltėliai vis dažniau naudoja dirbtinį intelektą, todėl tradiciniai atpažinimo požymiai, tokie kaip rašybos klaidos, tampa nebeaktualūs.
AI sugeneruoti pranešimai: AI įrankiai per kelias sekundes sukuria retoriškai įtikinamus tekstus be klaidų.
„Phishing“ rinkiniai: „Darknet“ atakų vykdytojai gali įsigyti paruoštus rinkinius, kad su minimaliomis pastangomis sukurtų profesionalias suklastotas svetaines.
„Deepfakes“: „Vishing“ atakų metu dirbtinis intelektas gali imituoti žinomų asmenų (pvz., vadovo) balsus, siekiant pabrėžti nurodymo skubumą.
Asmeninė atsakomybė yra geriausia apsauga
„Phishing“ išlieka nuolatinis iššūkis skaitmeniniame pasaulyje. Nors techniniai sprendimai ir filtrai sudaro svarbų pagrindą, paskutinė gynybos linija priklauso nuo kiekvieno atskiro naudotojo. Sveikai skeptiškai vertinant nepageidaujamus pranešimus, nuosekliai naudojant kelių veiksnių autentifikaciją ir savo tapatybės stebėjimo įrankius, pvz., „omniac“, galima žymiai sumažinti sėkmingos atakos riziką.
Dažnai užduodami klausimai (DUK) „Phishing“ tema
Iš karto atjunk įrenginį nuo interneto, pakeisk visus svarbius slaptažodžius (iš kito įrenginio) ir informuok savo banką bei, jei reikia, įmonės IT skyrių.
Taip. „Vishing“ atveju informacija gaunama tiesiogiai pokalbio metu. Net paprastas atsakymas į el. laišką gali patvirtinti nusikaltėliams, kad adresas yra aktyvus, o tai lemia dar daugiau šlamšto.
Ne. Tyrimai rodo, kad dažnai aukomis tampa ir jaunesni, technologiškai raštingi vartotojai, nes kasdieniame gyvenime jie greičiau ir neatsargiau reaguoja į pranešimus išmaniajame telefone.
Atakų vykdytojai nuolat keičia savo kodą ir naudojamus serverius, siekdami apeiti filtrus. Nedidelė dalis visada prasiskverbia. Čia reikalingas tavo pačio saugumo sąmoningumas.
„Omniac“ užtikrina skaidrumą dėl nutekėjusių duomenų ir suteikia naudotojams galimybę veikti aktyviai. Jei per „omniac“ sužinosi, kad tavo el. pašto adresas ar telefono numeris pateko į duomenų nutekėjimą, gali iš karto reaguoti: kuo greičiau pakeisk susijusius slaptažodžius ir įjunk dviejų veiksnių autentifikaciją (2FA). Ši informacija taip pat leidžia tau atidžiau stebėti įtartinus „Phishing“ bandymus, kuriuose tavo asmeninė informacija naudojama kaip masalas. Taip pasyvi informacija tampa aktyviu tavo asmeninio saugumo sąmoningumo didinimo veiksniu.