

Riconoscere e bloccare le e-mail di phishing
- Cyber Threats
- Account Security
Il phishing è il metodo più diffuso di attacco informatico a livello mondiale. Gli aggressori utilizzano e-mail manipolate, SMS falsi o chiamate fraudolente per ottenere informazioni sensibili e dati personali. Poiché le tecniche dei criminali diventano sempre più sofisticate, soprattutto grazie all'uso dell'intelligenza artificiale, è fondamentale per ogni utente riconoscere tempestivamente i segnali di phishing e agire in modo proattivo.
Cos'è il phishing e perché è pericoloso?
Il phishing è il tentativo da parte di criminali di ottenere dati sensibili fingendosi un'entità affidabile (ad esempio una banca, un corriere o un datore di lavoro). Si tratta di una categoria secondaria dell'ingegneria sociale, in cui viene sfruttata la psicologia umana piuttosto che le vulnerabilità puramente tecniche.
Un aggressore fa leva sul fatto che un utente, sotto pressione o a causa di un messaggio emotivamente coinvolgente, possa fare clic su un link dannoso o aprire un allegato. L'obiettivo è solitamente il furto d'identità, al fine di ottenere vantaggi finanziari o l'accesso a un account aziendale interno.
Dati sull'attuale minaccia del phishing
Forte incremento: Secondo i dati di Kaspersky, nel 2024 sono stati rilevati circa 2,6 milioni di allegati e-mail dannosi solo in Germania. A livello globale, il numero ha superato i 125 milioni.
Frequenza elevata: nel marzo 2025 sono stati individuati circa 347.413 siti web di phishing in tutto il mondo. Il record storico è stato raggiunto nel marzo 2023 con oltre 600.000 siti registrati (fonte: APWG).
Danni finanziari: tra il 2013 e il 2015, colossi come Facebook e Google sono stati truffati per un totale di 100 milioni di dollari americani attraverso una campagna di phishing mirata.
Quali metodi di phishing utilizzano oggi gli aggressori?
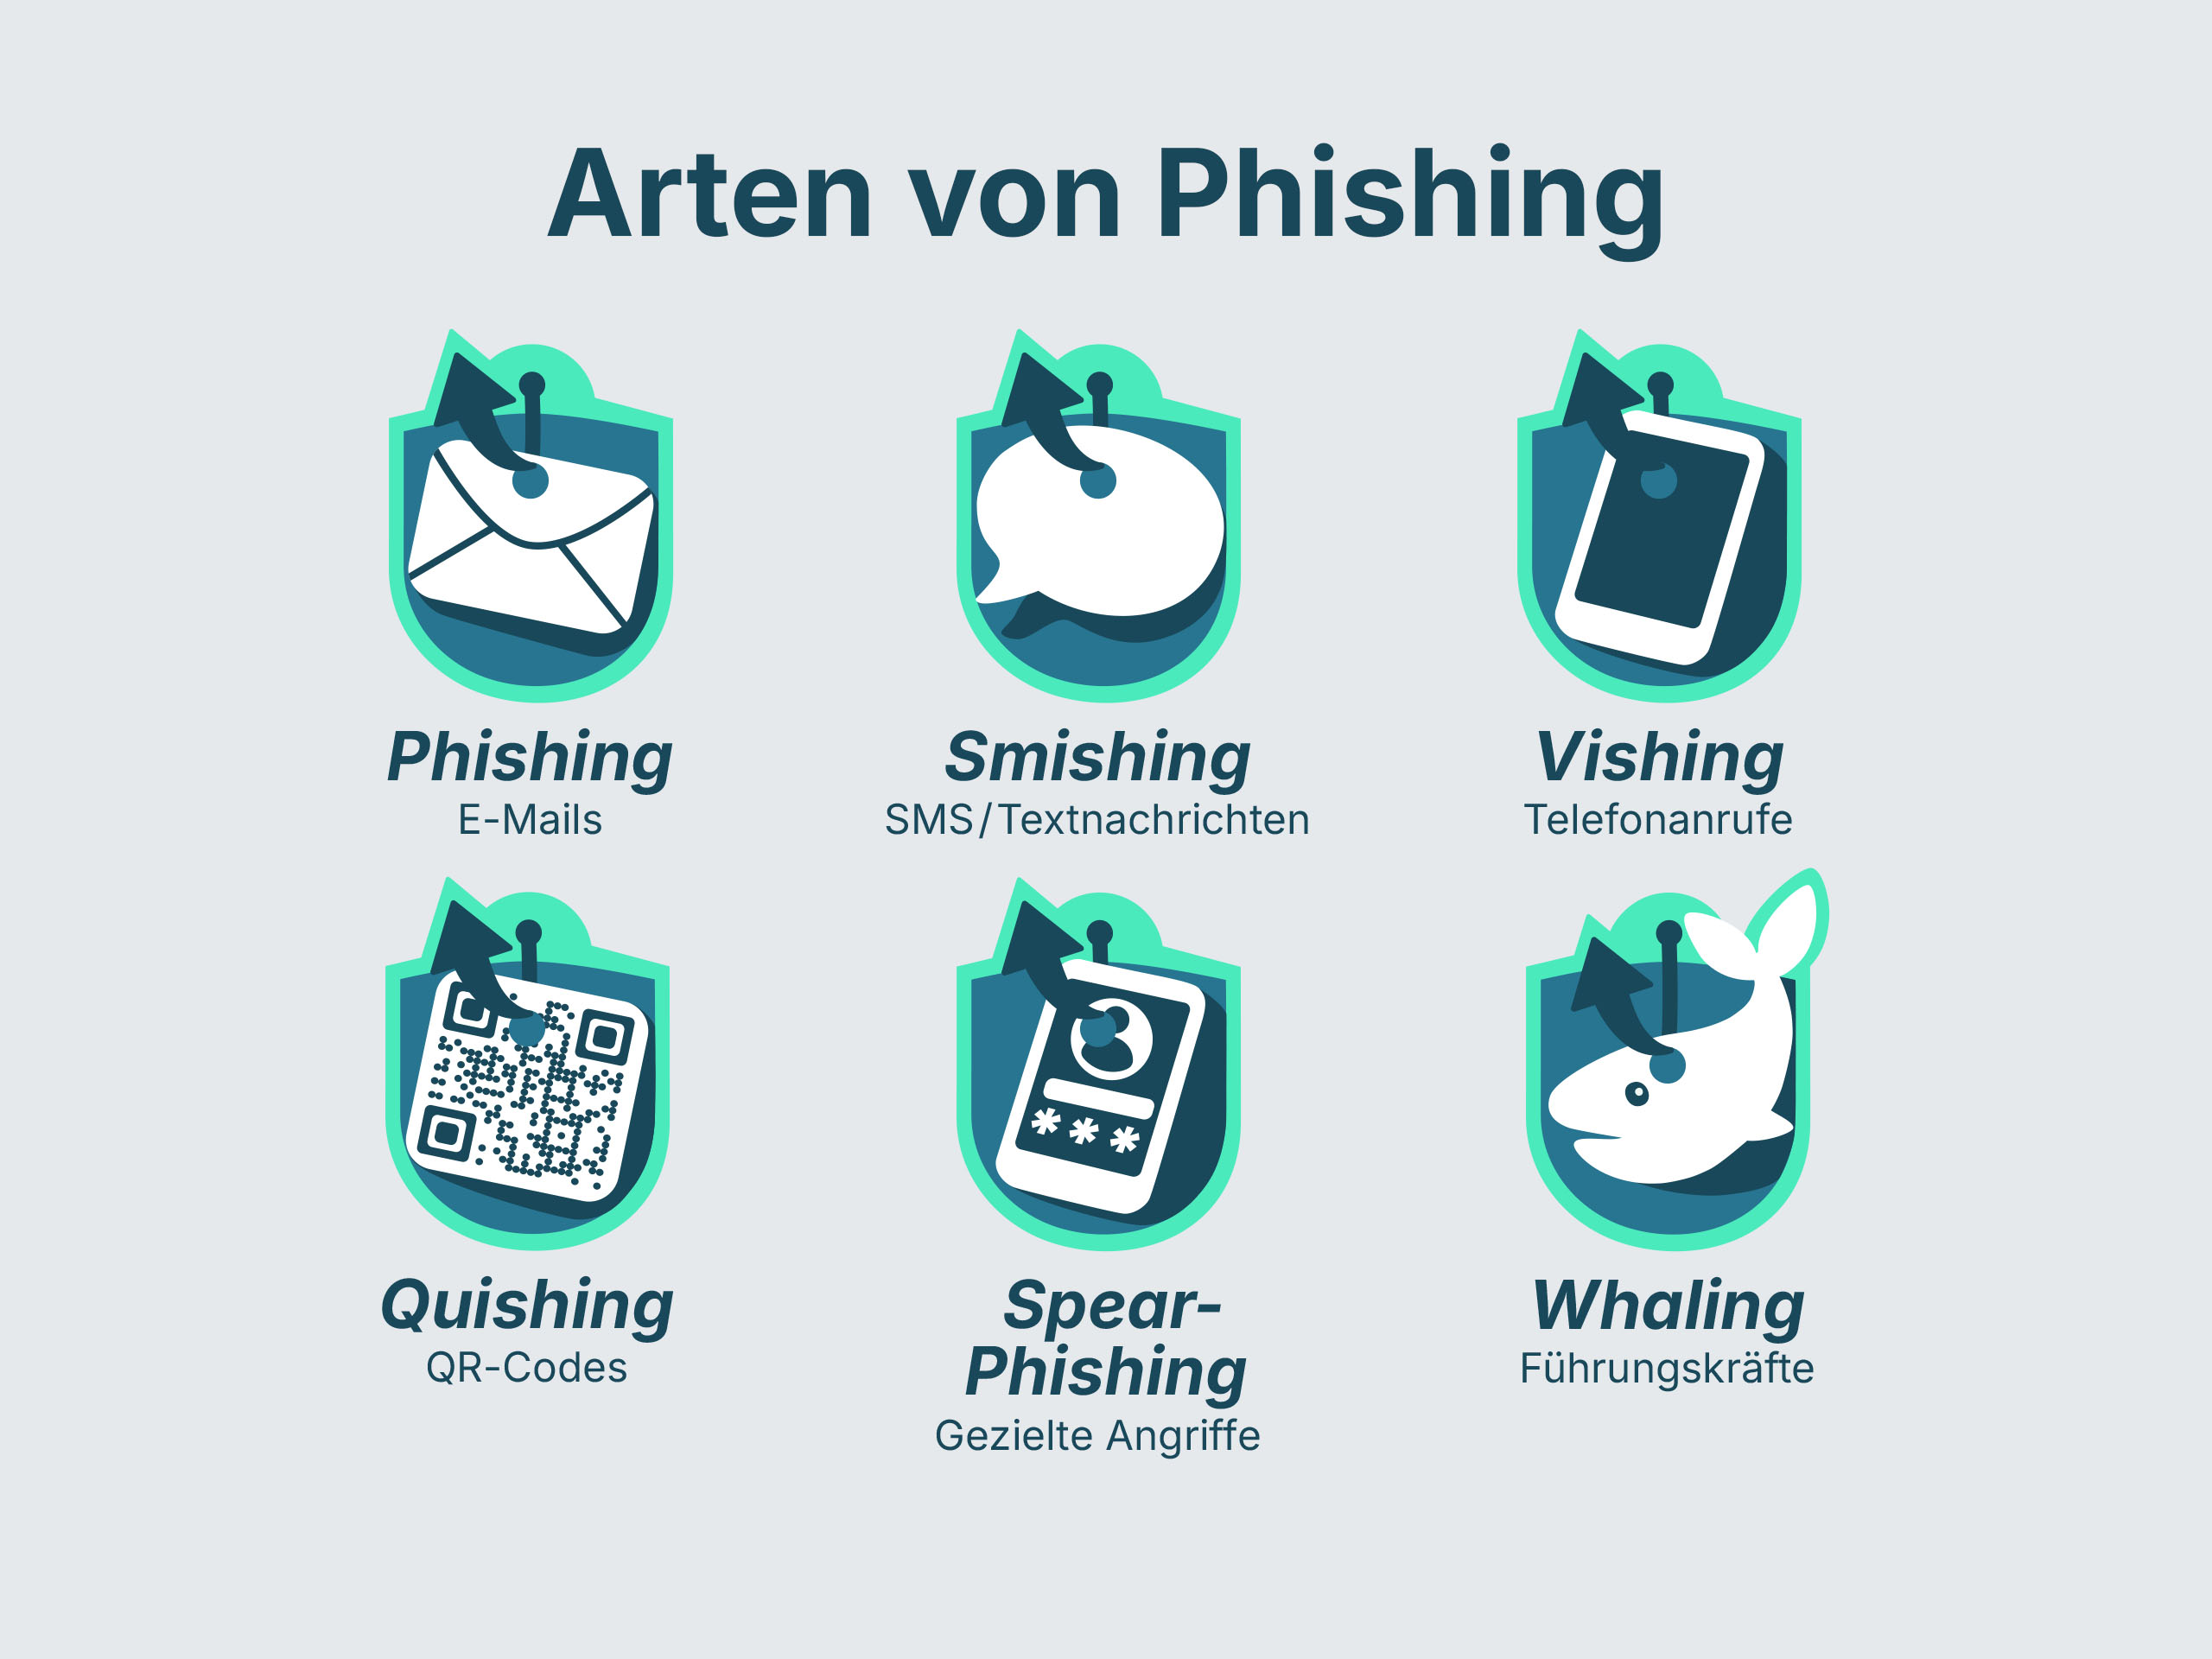
L'e-mail classica rimane ancora il canale principale per il phishing. Tuttavia i malintenzionati ampliano continuamente i loro metodi per rendere gli attacchi più efficaci.
1. Smishing: phishing tramite SMS
Lo smishing utilizza un messaggio SMS per richiedere un'azione urgente. Gli scenari tipici includono presunti problemi con la consegna di un pacco oppure la necessità di verificare il conto bancario. Il messaggio contiene un link che rimanda a una pagina web falsa.
Marchi commerciali e scenari più frequentemente imitati:
DHL/GLS/FedEx: "Il tuo pacco è disponibile presso la filiale, tuttavia è necessario pagare 1,99 € di tasse doganali. Effettua il pagamento qui: [Link]." Si tratta di un classico messaggio che si riceve soprattutto prima delle festività.
Amazon: "Avviso di sicurezza: il tuo account Amazon è stato temporaneamente bloccato. Verifica la tua identità qui: [Link] per evitarne la cancellazione."
Google: "Nuovo accesso al tuo account Google rilevato su un iPhone 16. Se non sei stato tu, proteggi subito il tuo account qui: [Link]."
Apple: "Importante: lo spazio iCloud è pieno e i backup non possono più essere effettuati. Ottieni 50 GB gratuiti per 12 mesi qui: [Link]."
Banche: "Il tuo servizio PushTAN scade tra 2 giorni. Rinnovalo qui: [Link]."
Consiglio dell'esperto: aziende serie come DHL o Google non invieranno mai messaggi SMS in cui si chiede di inserire password o dati della carta di credito su un sito collegato. In caso di dubbi, è consigliabile eliminare l'SMS e accedere manualmente tramite l'app ufficiale o il sito web del fornitore.
2. Vishing: truffa tramite chiamata telefonica
Il vishing (voice phishing) sfrutta il contatto diretto. Un aggressore si spaccia al telefono per un operatore del servizio assistenza o per un rappresentante delle autorità, al fine di ottenere a voce credenziali d'accesso o informazioni personali.
3. Quishing: il pericolo dietro il codice QR
Il quishing utilizza un codice QR in cui si nasconde un link dannoso. Questi codici vengono spesso affissi fisicamente sui parchimetri o mostrati all'interno di annunci pubblicitari. Poiché l'utente non può riconoscere immediatamente la destinazione del link, è più probabile che lo scansioni senza pensarci troppo.
4. Forme speciali: spear-phishing e whaling
Mentre il phishing classico viene spesso indirizzato a molti destinatari sotto forma di spam, queste forme colpiscono obiettivi specifici:
Spear-phishing: è un attacco mirato a un'azienda o a una persona specifica. Il mittente sfrutta spesso il nome reale della vittima per sembrare affidabile.
Whaling: è una forma di spear-phishing che prende di mira le cariche dirigenziali (i "grandi pesci") per ottenere informazioni aziendali altamente sensibili.
Come riconoscere un'e-mail o un sito web di phishing?
Come riconosco le e-mail di phishing? Nonostante i progressi tecnologici, gli aggressori lasciano spesso tracce digitali. Gli attacchi di phishing si possono generalmente identificare tramite domini del mittente manipolati, senso di urgenza eccessivo, formule di saluto impersonali e link verso siti web sospetti. Sapere a cosa prestare attenzione, può aiutare a riconoscere rapidamente un tentativo di truffa.
| Caratteristica | Segnale sospetto (phishing) |
|---|---|
| Mittente | L'indirizzo appare strano o differisce leggermente dall'originale (ad es. @paypa1.com invece di @paypal.com). |
| Urgenza | Il messaggio avverte che il conto verrà bloccato se non si interviene immediatamente. |
| Formula di apertura | Non viene utilizzato un nome specifico, ma una formula generica come "Gentile cliente". |
| Link | Passando il mouse sul link, appare un sito web sospetto come destinazione. |
| Contenuto | Errori grammaticali, mancanza di accenti o richieste strane di denaro. |
Come si riconosce un sito web falso? Spesso un sito contraffatto riproduce quasi alla perfezione l'aspetto di quello di una banca o di un negozio online famoso. È importante controllare sempre la barra degli indirizzi del browser. Un sito web sicuro utilizza HTTPS, ma attenzione: anche molti siti di phishing oggi usano certificati SSL per simulare sicurezza.
Prevenzione: come proteggere te stesso e la tua azienda
La migliore difesa contro il phishing è una combinazione di misure tecniche e responsabilità personale. Una protezione totale non esiste, ma è possibile ridurre al minimo il rischio.
Misure tecniche
Autenticazione a più fattori (MFA): è la difesa principale. Anche se un aggressore riuscisse a ottenere le tue credenziali, senza il secondo fattore (come la conferma tramite app) non potrà accedere al tuo conto.
Filtri antispam e webfilter: i moderni sistemi di posta filtrano automaticamente la maggior parte delle e-mail indesiderate. I webfilter impediscono inoltre l'accesso a siti dannosi noti.
Aggiornamenti: aggiorna regolarmente software e firmware. Molti aggressori approfittano delle vulnerabilità dei browser datati per installare malware direttamente durante la visita ai siti web.
Il ruolo della security awareness
La tecnologia da sola non basta. Sensibilizzare i dipendenti all'interno di un'azienda è il fattore chiave.
Mai cliccare sui link: se ricevi un'e-mail sospetta dalla tua banca, accedi al sito manualmente tramite il browser invece di usare il link presente nel messaggio.
Non aprire allegati provenienti da sconosciuti: aprire file può portare all'installazione di malware pericoloso sul computer.
Favorire la trasparenza dei dati: scopri quali tue informazioni personali sono presenti in rete per proteggerti attivamente dal furto d'identità.
La protezione dell'identità al primo posto: il supporto di omniac
In un mondo in cui le fughe di dati sono all'ordine del giorno, conoscere esattamente quali dati sono stati esposti è fondamentale. Qui entra in gioco omniac, L'app permette agli utenti di mantenere il controllo sulla propria impronta digitale.
Omniac ricerca attivamente, in database verificati di fuga di dati su Internet, nel deep web e nella darknet, dati personali e aziendali come indirizzi e-mail, password, numeri di telefono o dati di pagamento. Gli utenti ricevono avvisi automatici e istruzioni immediate, ad esempio per cambiare le password o adottare misure di sicurezza. È possibile sottoscrivere omniac a soli 0,99 € al mese o 9,99 € all'anno per beneficiare di una sorveglianza continua 24/7.
Nuove tendenze: phishing generato da intelligenza artificiale e attacchi automatizzati
La minaccia del phishing è in rapida evoluzione. Oggi gli aggressori utilizzano sempre di più l'intelligenza artificiale; in questo modo i tradizionali segnali di allarme, come gli errori di ortografia, non sono più così significativi.
Messaggi generati dall'intelligenza artificiale: gli strumenti di intelligenza artificiale producono testi corretti e persuasivi in pochi secondi.
Phishing kit: nella darknet gli aggressori possono acquistare kit completi per realizzare siti web falsi professionali con uno sforzo minimo.
Deepfake: negli attacchi di tipo vishing, l'intelligenza artificiale può riprodurre le voci di persone conosciute (ad esempio del capo) per rendere più urgente una richiesta.
La responsabilità personale è la migliore difesa
Il phishing continua a rappresentare una sfida costante nel mondo digitale. Seppure le soluzioni tecniche e i filtri siano fondamentali, la difesa finale spetta a ciascun utente. Essere cauti con messaggi inattesi, usare regolarmente l'autenticazione a più fattori e strumenti di monitoraggio dell'identità come omniac permette di diminuire drasticamente il rischio di un attacco riuscito.
Domande frequenti (FAQ) sul phishing
Disconnetti immediatamente il dispositivo da Internet, modifica tutte le password importanti (da un altro dispositivo) e informa la tua banca e, se necessario, il reparto IT della tua azienda.
Sì. Nel vishing le informazioni vengono raccolte direttamente durante una conversazione. Rispondere anche solo a un'e-mail può far sapere agli aggressori che l'indirizzo esiste, generando così più spam.
No. Gli studi dimostrano che anche i giovani esperti di tecnologia possono cadere vittima, perché tendono a rispondere in fretta e con poca attenzione ai messaggi che ricevono sullo smartphone.
Gli aggressori modificano continuamente il proprio codice e i server utilizzati per aggirare i filtri. Una piccola percentuale riesce comunque a sfuggire ai filtri. Qui entra in gioco la tua security awareness.
Omniac permette di vedere chiaramente quali dati sono stati esposti e consente agli utenti di intervenire tempestivamente. Se omniac ti informa che il tuo indirizzo e-mail o il tuo numero di telefono sono stati coinvolti in una fuga di dati, puoi agire subito: modifica immediatamente le password interessate e attiva l'autenticazione a due fattori (2FA). Questa consapevolezza ti aiuta a riconoscere meglio i tentativi di phishing che usano i tuoi dati personali come esca. In questo modo, un'informazione passiva diventa uno strumento attivo per migliorare la tua security awareness personale.