

Reconnaître et prévenir le phishing
- Cyber Threats
- Account Security
Le phishing est la méthode de cyberattaque la plus répandue au monde. Les pirates utilisent des e-mails falsifiés, de faux SMS ou des appels frauduleux pour obtenir des informations sensibles et des données personnelles. Les méthodes des cybercriminels devenant de plus en plus sophistiquées, notamment grâce à l’utilisation de l’intelligence artificielle, il est essentiel que chaque utilisateur sache repérer rapidement un cas de phishing et agisse de manière proactive.
Qu’est-ce que le phishing et pourquoi est-ce si dangereux ?
Le phishing désigne la tentative par des cybercriminels de se faire passer pour un organisme de confiance (comme une banque, un service de livraison ou un employeur) afin de dérober des données sensibles à leurs victimes. Il s’agit d’une branche de l’ingénierie sociale qui exploite la psychologie humaine plutôt que de simples failles techniques.
Un pirate mise sur le fait qu’un utilisateur, sous la pression du temps ou influencé par un message qui joue sur ses émotions, clique sur un lien malveillant ou ouvre une pièce jointe. L’objectif est généralement l’usurpation d’identité, dans le but d’en tirer un avantage financier ou d’accéder à un compte interne de l’entreprise.
Faits concernant la menace actuelle liée au phishing
Augmentation massive : selon les données de Kaspersky, plus de 23 millions de tentatives de phishing ont été bloquées en France rien que sur l’année 2024. À l’échelle mondiale, plus de 125 millions d’attaques impliquant des pièces jointes malveillantes ont été répertoriées.
Fréquence élevée : en mars 2025, environ 347 413 sites Web de phishing ont été repérés dans le monde. Le record historique a été atteint en mars 2023, avec plus de 600 000 sites identifiés (source : APWG).
Préjudice financier : entre 2013 et 2015, des géants du secteur tels que Facebook et Google ont été victimes d’une campagne de phishing ciblée qui leur a coûté au total 100 millions de dollars américains.
Quelles méthodes de phishing les pirates utilisent-ils aujourd’hui ?
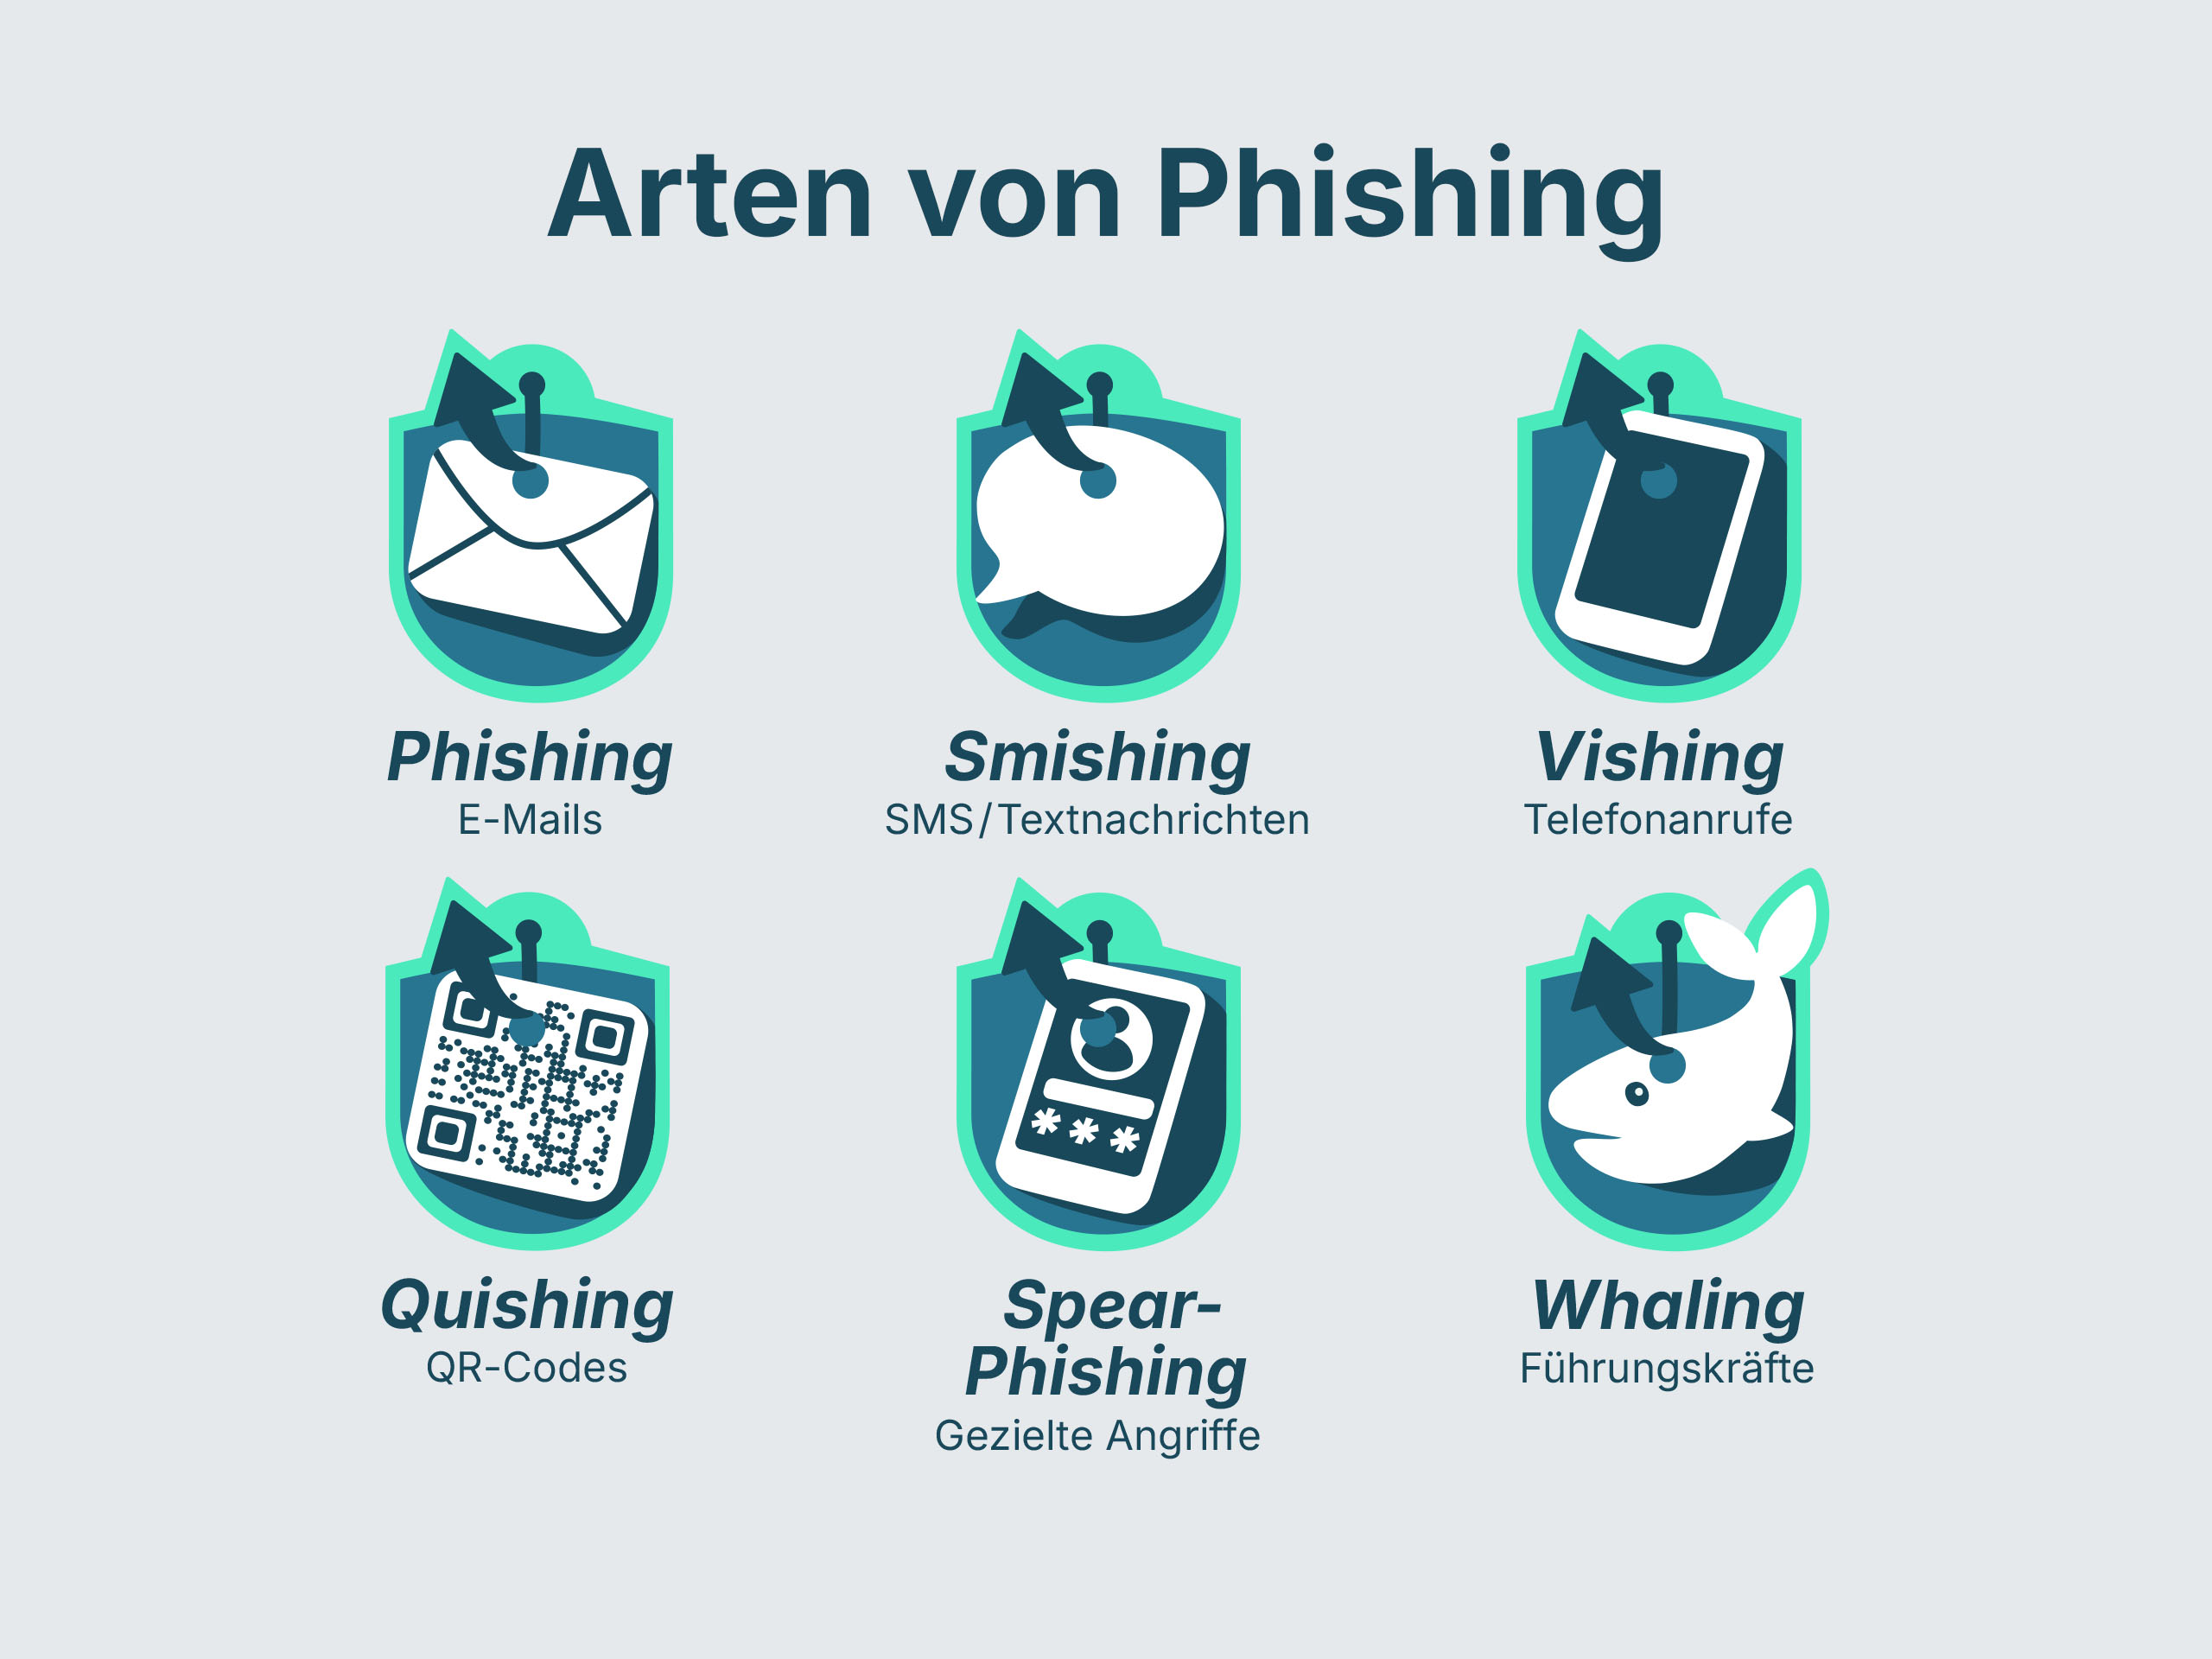
L’e-mail classique reste le principal moyen utilisé pour le phishing. Les cybercriminels élargissent toutefois sans cesse leurs techniques afin de maximiser l’efficacité de leurs attaques.
1. Smishing : phishing par SMS
Le smishing consiste à recevoir un SMS qui requiert souvent une action urgente. Parmi les scénarios typiques : des problèmes supposés liés à la livraison d’un colis ou une vérification nécessaire de ton compte bancaire. Le message contient un lien qui redirige vers un site Web frauduleux.
Marques et scénarios fréquemment imités :
DHL / GLS / FedEx : « Votre colis vous attend en relais, mais des frais de douane de € 1,99 s’appliquent. Veuillez payer ici : [lien]. » (c’est un grand classique, qui survient particulièrement souvent avant les jours fériés).
Amazon : « Avertissement de sécurité : votre compte Amazon a été temporairement suspendu. Veuillez vérifier votre identité en cliquant sur [lien] pour éviter la suppression de votre compte. »
Google : « Une nouvelle connexion à votre compte Google a été détectée sur un iPhone 16. Si vous n’êtes pas à l’origine de cette connexion, sécurisez votre compte immédiatement ici : [lien]. »
Apple : « Important : votre espace de stockage iCloud est saturé et il n’est plus possible d’effectuer de sauvegardes. Bénéficiez de 50 Go gratuits pendant 12 mois en cliquant sur [lien]. »
Banques : « Une validation SécuriPass est en attente. Si vous n’êtes pas à l’origine de cette opération, vérifiez immédiatement : [lien]. »
Astuce : des entreprises sérieuses comme DHL ou Google ne t’enverront jamais de SMS te demandant de saisir tes mots de passe ou tes informations de carte bancaire sur une page accessible via un lien. En cas de doute, supprime le SMS et connecte-toi manuellement sur l’application officielle ou le site Web du fournisseur concerné.
2. Vishing : escroquerie par téléphone
Le vishing (voice phishing) exploite le contact direct. Un pirate se fait passer au téléphone pour un agent du support technique ou un représentant d’une autorité afin d’obtenir verbalement des identifiants ou des informations personnelles.
3. Quishing : le danger caché derrière le code QR
Le quishing consiste à dissimuler un lien malveillant dans un code QR. Ces codes sont souvent apposés physiquement sur des horodateurs ou dans des publicités. Comme l’utilisateur ne peut pas identifier immédiatement la destination du lien, il est souvent moins réticent à le scanner.
4. Formes spécifiques : spear-phishing et whaling
Alors que le phishing classique est souvent diffusé en masse comme du spam, ces formes sont hautement spécialisées :
Spear-phishing : une attaque ciblée contre une entreprise ou une personne en particulier. L’expéditeur utilise souvent le vrai nom de la victime pour inspirer confiance.
Whaling : une forme de spear-phishing qui cible spécifiquement les cadres dirigeants (les « gros poissons ») afin d’obtenir des informations commerciales très sensibles.
Comment reconnaître un e-mail de phishing ou un site Web de phishing ?
Comment puis-je reconnaître des e-mails de phishing ? Malgré les progrès techniques, les pirates laissent souvent des traces numériques. Les attaques de phishing se reconnaissent généralement à des domaines d’expéditeur falsifiés, à un ton d’urgence exagéré, à des formules de politesse impersonnelles et à des liens vers des sites Web suspects. Si tu sais ce à quoi il faut faire attention, tu peux rapidement repérer une tentative d’escroquerie.
| Caractéristique | Signes suspects (phishing) |
|---|---|
| Expéditeur | L’adresse paraît étrange ou diffère légèrement de l’originale (par exemple @paypa1.com au lieu de @paypal.com). |
| Urgence | Le message menace de bloquer le compte si l’on n’agit pas immédiatement. |
| Forme d’adresse | Aucun nom précis n’est utilisé, mais une formule générique telle que « Cher client ». |
| Lien | Lorsque l’on passe la souris sur le lien, une URL suspecte s’affiche. |
| Contenu | Erreurs de grammaire, accents manquants ou demandes d’argent inhabituelles. |
À quoi reconnaît-on un site Web frauduleux ? Souvent, un site frauduleux reproduit presque à l’identique la charte graphique d’une banque connue ou d’une boutique en ligne. Vérifie toujours la barre d’adresse dans le navigateur. Un site Web sécurisé utilise le protocole HTTPS, mais attention : de nombreux sites de phishing utilisent aujourd’hui des certificats SSL pour donner l’illusion de la sécurité.
Prévention : comment te protéger et protéger ton entreprise
La meilleure protection contre le phishing repose à la fois sur des mesures techniques et sur la responsabilité individuelle. Il n’existe pas de protection infaillible, mais tu peux réduire le risque au minimum.
Mesures techniques
Authentification multifacteur (MFA) : c’est la mesure de sécurité la plus efficace. Même si un pirate parvient à s’emparer de tes identifiants, il ne pourra pas accéder au compte sans le second facteur (par exemple la validation via une application).
Filtres anti-spam et filtres Web : les systèmes de messagerie modernes filtrent automatiquement la plupart des messages indésirables. Les filtres Web empêchent également l’ouverture de sites Web malveillants déjà identifiés.
Mises à jour : veille à ce que tes logiciels et micrologiciels soient toujours à jour. De nombreux pirates exploitent les failles de sécurité des navigateurs obsolètes pour installer des malwares dès que tu consultes un site.
Le rôle de la sensibilisation à la sécurité
La technologie à elle seule ne suffit pas. La sensibilisation du personnel au sein d’une entreprise est déterminante.
Ne jamais cliquer sur les liens : si tu reçois un e-mail suspect de ta banque, il vaut mieux accéder manuellement au site Web via ton navigateur plutôt que d’utiliser le lien contenu dans le message.
Ne pas ouvrir les pièces jointes provenant d’inconnus : l’ouverture de fichiers peut installer des malwares sur ton système.
Favoriser la transparence des données : identifie les données te concernant qui circulent sur Internet afin de lutter de manière proactive contre l’usurpation d’identité.
Priorité à la protection de l’identité : en quoi omniac t’aide
Dans un monde où les fuites de données font partie du quotidien, il est indispensable de disposer d’une visibilité sur ses propres données exposées. C’est là qu’intervient omniac. L’application permet aux utilisateurs de garder une vue d’ensemble de leur empreinte numérique.
Omniac recherche activement, parmi les fuites de données avérées sur Internet, le Deep Web et le Darknet, des données personnelles telles que des adresses e-mail, des mots de passe, des numéros de téléphone ou des informations de paiement. Les utilisateurs reçoivent des alertes automatisées et des conseils pour agir rapidement, comme modifier leurs mots de passe et prendre des précautions de sécurité. Tu peux ensuite souscrire à omniac pour seulement € 0,99 par mois ou € 9,99 par an et bénéficier d’une surveillance 24 heures sur 24.
Nouvelles tendances : phishing basé sur l’IA et attaques automatisées
La menace liée au phishing évolue très rapidement. Les cybercriminels ont aujourd’hui de plus en plus recours à l’intelligence artificielle, ce qui rend obsolètes les signes de reconnaissance traditionnels tels que les fautes d’orthographe.
Messages générés par l’IA : les outils d’IA génèrent en quelques secondes des textes exempts de fautes et persuasifs.
Kits de phishing : sur le Darknet, les pirates peuvent acheter des kits prêts à l’emploi pour créer des sites Web falsifiés de qualité professionnelle avec un minimum d’efforts.
Deepfakes : dans le cadre d’attaques par vishing, l’IA permet d’imiter la voix de personnes qui nous sont familières (celle de son patron, par exemple) afin de renforcer le caractère urgent d’une instruction.
La responsabilité individuelle est la meilleure protection
Le phishing demeure un défi constant à l’ère du numérique. Si les solutions techniques et les filtres constituent une base importante, c’est à chaque utilisateur qu’il revient d’assurer le dernier rempart de sécurité. Adopter un scepticisme raisonnable face aux messages inattendus, recourir systématiquement à l’authentification multifacteur et utiliser des outils de surveillance de son identité, tels qu’omniac, permet de réduire considérablement le risque d’une attaque réussie.
FAQ sur le phishing
Déconnecte immédiatement l’appareil d’Internet, modifie tous tes mots de passe importants (depuis un autre appareil) et informe ta banque ainsi que, le cas échéant, le service informatique de ton entreprise.
Oui. Dans le cas du vishing, les informations sont obtenues directement lors d’une conversation. Le simple fait de répondre à un e-mail peut également confirmer aux cybercriminels qu’une adresse est active, entraînant l’envoi de davantage de spams.
Non. Des études montrent que les utilisateurs plus jeunes et adeptes des nouvelles technologies en sont souvent victimes eux aussi, car ils réagissent plus rapidement et avec moins de prudence aux messages reçus quotidiennement sur leur smartphone.
Les pirates modifient constamment leur code et les serveurs qu’ils utilisent pour contourner les filtres : une petite partie parvient toujours à y échapper. C’est là que ta propre sensibilisation à la sécurité entre en jeu.
Omniac offre une visibilité sur les données fuitées et permet aux utilisateurs d’agir de manière proactive. Si omniac t’informe que ton adresse e-mail ou ton numéro de téléphone a été compromis lors d’une fuite de données, tu peux réagir immédiatement : modifie sans tarder les mots de passe concernés et active l’authentification à deux facteurs (2FA). Cela te permet en outre de rester vigilant face aux tentatives de phishing qui utilisent tes informations personnelles comme leurre. Une simple information se transforme ainsi en un moyen efficace de renforcer ta sensibilisation à la sécurité.