

Phishingin havaitseminen ja estäminen
- Cyber Threats
- Account Security
Phishing on maailmanlaajuisesti yleisin kyberhyökkäysten menetelmä. Hyökkääjät käyttävät manipuloituja sähköposteja, väärennettyjä tekstiviestejä tai vilpillisiä puheluita saadakseen haltuunsa sekä arkaluonteisia että henkilökohtaisia tietoja. Koska rikoksentekijöiden menetelmät ovat kehittyneet yhä ovelimmiksi – erityisesti tekoälyn käytön myötä – on ratkaisevan tärkeää, että jokainen käyttäjä tunnistaa phishingin merkit jo varhaisessa vaiheessa ja toimii ennakoivasti.
Mitä phishing on ja miksi se on niin vaarallista?
Phishingillä tarkoitetaan sitä, että kyberrikolliset yrittävät varastaa uhrien arkaluonteisia tietoja naamioitumalla luotettavaksi tahoksi (esim. pankki, pakettipalvelu tai työnantaja). Se on käyttäjän manipulointiin liittyvä osa-alue, jossa teknisten haavoittuvuuksien sijaan hyödynnetään ihmisen psykologiaa.
Hyökkääjä luottaa siihen, että käyttäjä kiireessä tai tunteisiin vetoavan viestin johdosta napsauttaa haitallista linkkiä tai avaa liitetiedoston. Tavoitteena on yleensä identiteettivarkaus taloudellisen hyödyn tai yrityksen sisäisen tilin saamiseksi.
Faktoja tämänhetkisen phishingin uhkatilanteesta
Massiivinen kasvu: Kaspersky-tutkimuskeskuksen tietojen mukaan vuonna 2024 pelkästään Saksassa rekisteröitiin noin 2,6 miljoonaa haitallista sähköpostiliitettä. Maailmanlaajuisesti luku oli yli 125 miljoonaa.
Suuri lukumäärä: Maaliskuussa 2025 löydettiin maailmanlaajuisesti noin 347 413 phishing-sivustoa. Historiallinen ennätys oli yli 600 000 rekisteröityä sivua maaliskuussa 2023 (lähde: APWG).
Taloudellinen vahinko: 2013–2015 alan jättiläisiltä, kuten Facebookilta ja Googlelta, huijattiin yhteensä 100 miljoonaa Yhdysvaltain dollaria kohdennetun phishing-kampanjan avulla.
Mitä phishing-menetelmiä hyökkääjät käyttävät nykyään?
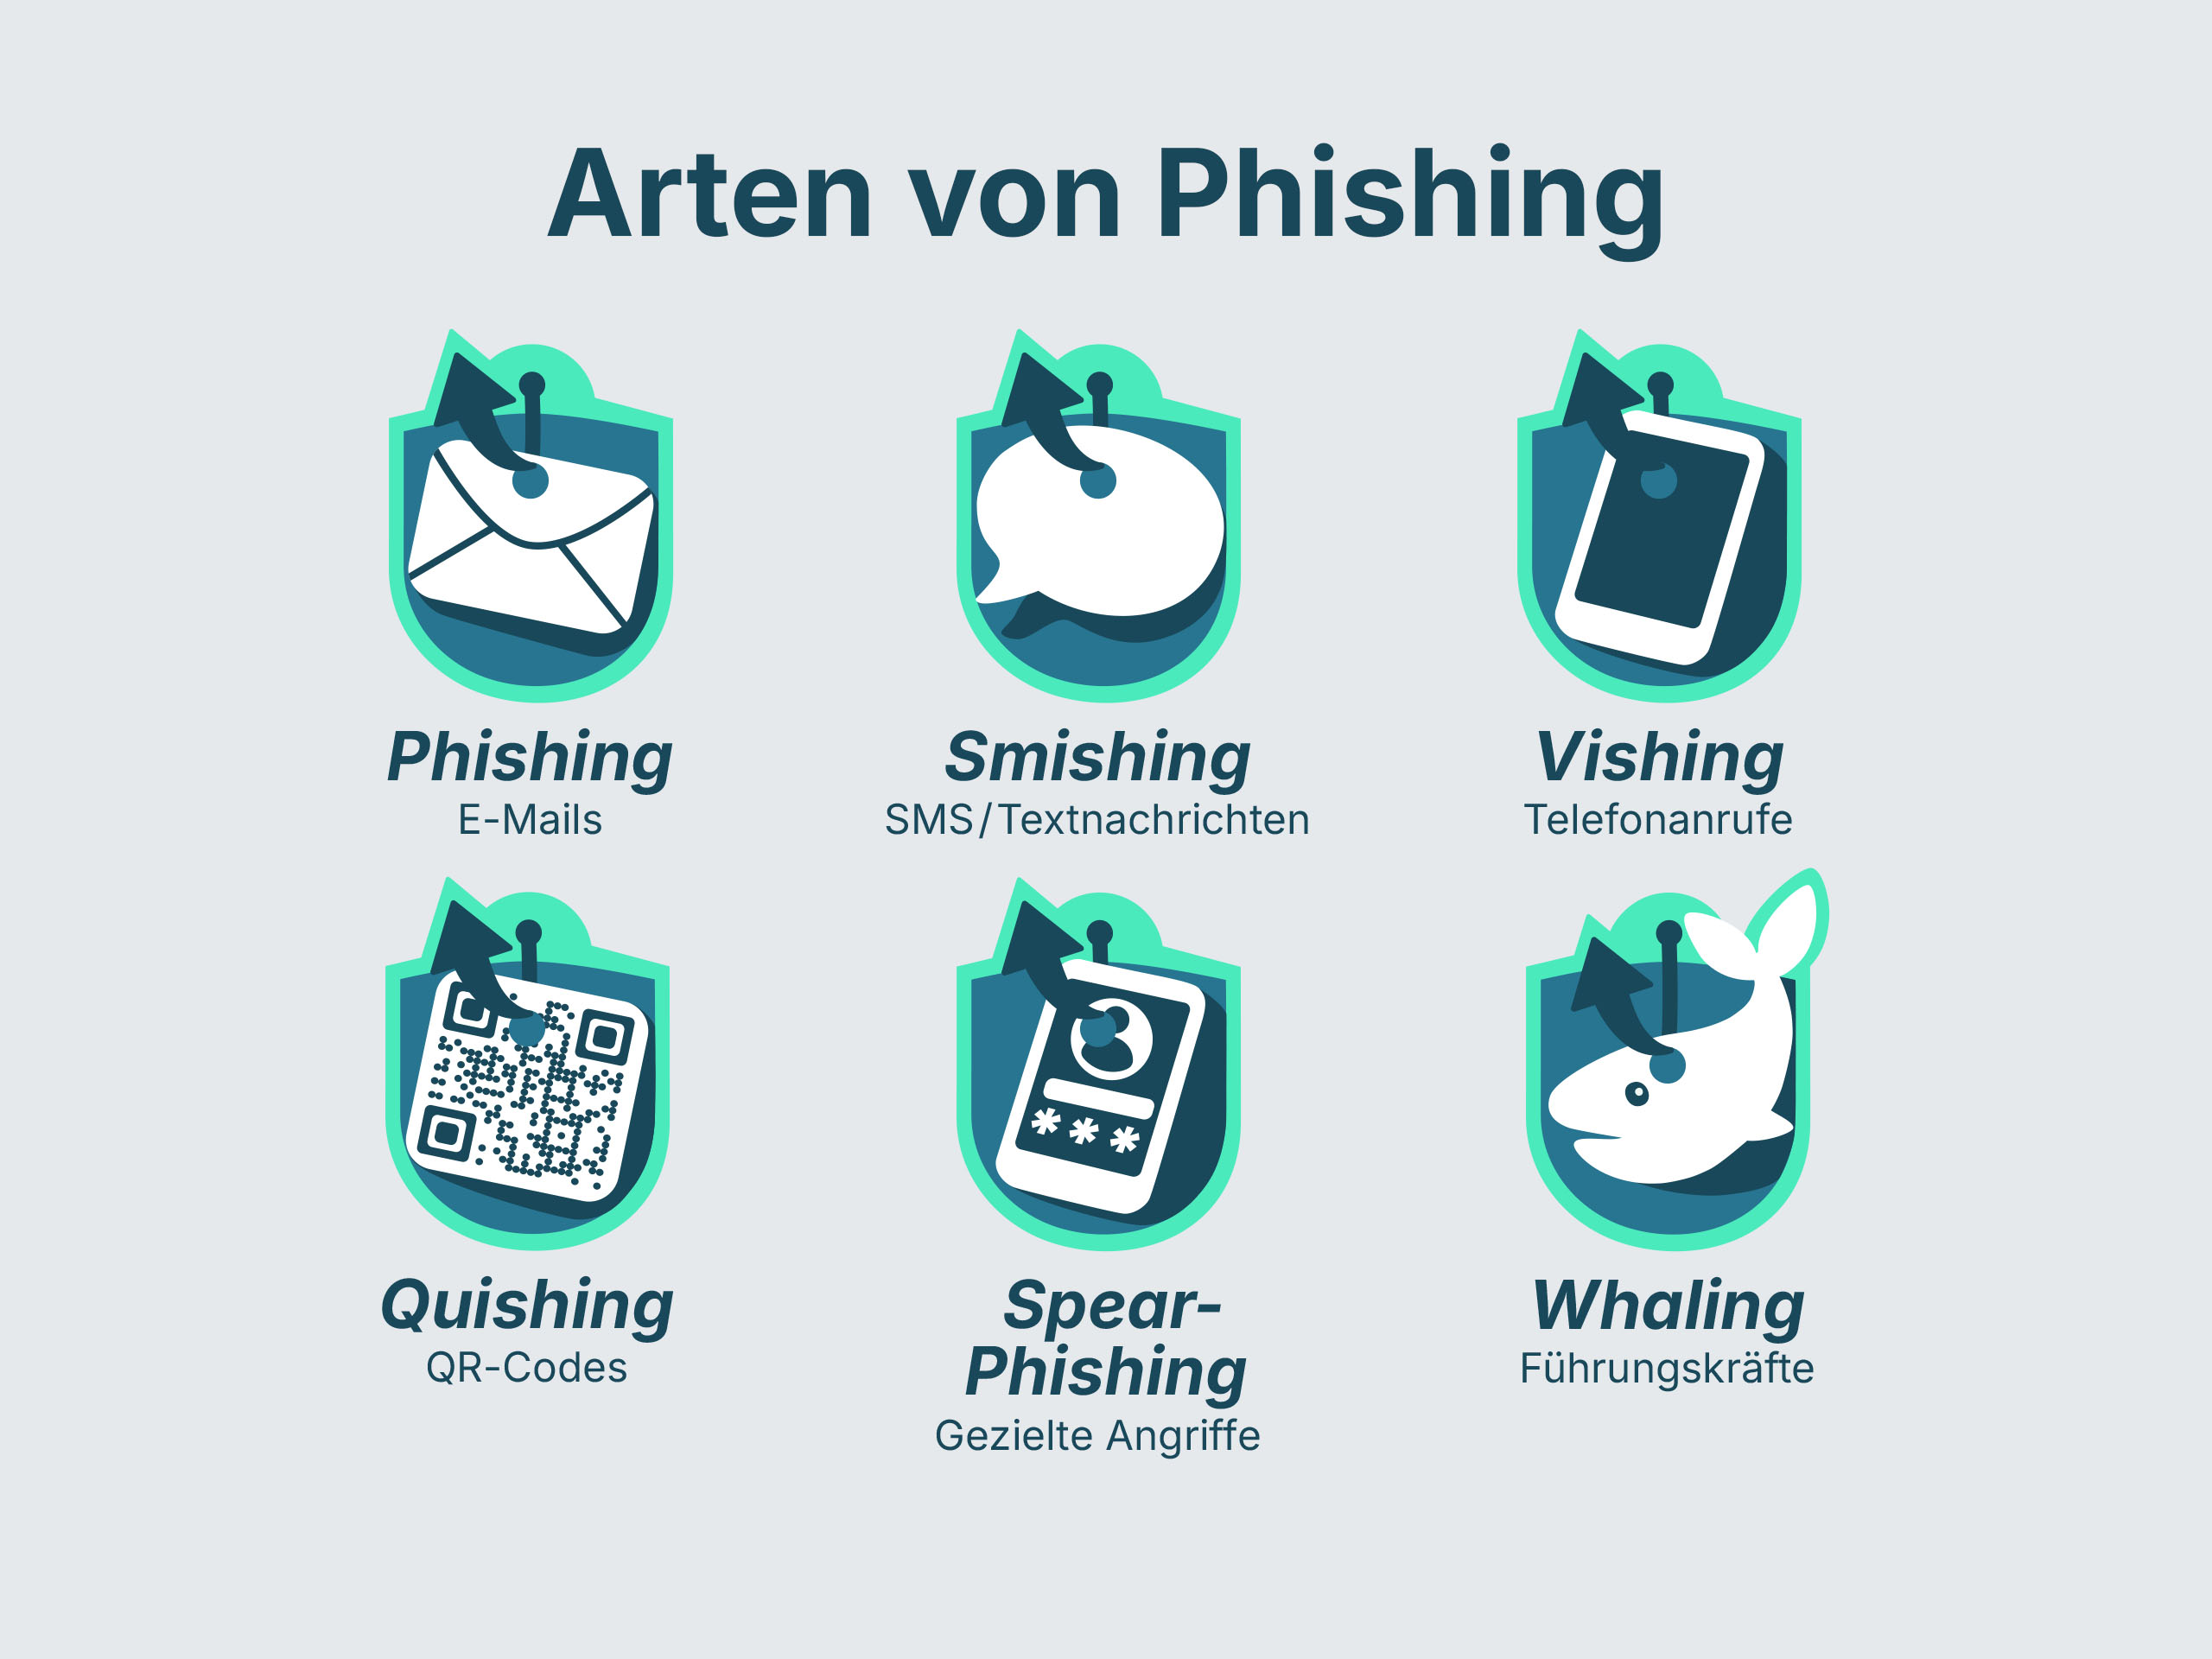
Perinteinen sähköposti on edelleen ensisijainen phishing-kanava. Mutta tekijät laajentavat jatkuvasti valikoimaansa maksimoidakseen hyökkäystensä hyödyt.
1. Smishing (tekstiviestikalastelu): Tekstiviestillä tapahtuva tietojenkalastelu
Smishing tarkoittaa sellaisen tekstiviestin vastaanottamista, joka usein vaatii kiireellisiä toimia. Tyypillisiä tilanteita ovat luulotellut ongelmat paketin toimituksessa tai pankkitilisi välttämätön vahvistus. Viestissä on linkki, joka johtaa väärennetylle verkkosivustolle.
Usein jäljiteltyjä tuotemerkkejä ja skenaarioita:
DHL / GLS / FedEx: ”Paketti on noudettavissa toimipaikasta, mutta siitä on maksettava 1,99 € tullimaksua. Maksa täällä: [Linkki].” (Klassinen esimerkki, joka esiintyy erityisen usein ennen juhlapyhiä).
Amazon: ”Turvallisuusvaroitus: Amazon-tilisi on tilapäisesti suljettu. Vahvista henkilöllisyytesi osoitteessa [Linkki] estääksesi tilisi lakkauttamisen.”
Google: ”Havaittiin iPhone 16:lla tehty uusi rekisteröityminen Google-tilillesi. Jos se et ollut sinä, suojaa tilisi välittömästi täällä: [Linkki].”
Apple: ”Tärkeää: iCloud-tallennustilasi on täynnä, eikä varmuuskopioita voi enää luoda. Saat 50 Gt maksutta 12 kuukauden ajan osoitteesta [Linkki]”.
Pankit: ”Mobiilivarmenteesi vanhenee kahden päivän kuluttua. Uudista se täällä: [Linkki].”
Ammattilaisen neuvo: Hyvämaineiset yritykset, kuten DHL tai Google, eivät koskaan pyydä sinua syöttämään salasanoja tai luottokorttitietoja linkitetyille sivuille tekstiviestitse. Jos olet epävarma: poista tekstiviesti ja kirjaudu sisään manuaalisesti palveluntarjoajan virallisen sovelluksen tai verkkosivuston kautta.
2. Vishing (äänikalastelu): Puhelupetokset
Vishing (äänikalastelu) käyttää suoraa yhteydenpitoa. Hyökkääjä esiintyy puhelimessa tukipalvelun työntekijänä tai viranomaisen edustajana ja pyytää suullisesti käyttöoikeuksia tai henkilötietoja.
3. Quishing (QR-koodien avulla tapahtuva tietojenkalastelu): QR-koodin takana piilevä vaara
Quishing tarkoittaa haitallisen linkin piilottamista QR-koodiin. Nämä sijoitetaan usein fyysisesti pysäköintimittareihin tai mainoksiin. Koska käyttäjä ei voi välittömästi havaita linkin tavoitetta, on kynnys skannata usein matalampi.
4. Erikoismuodot: Spear-phishing ja whaling
Nämä phishing-muodot ovat erittäin pitkälle kehitettyjä verrattuna tavalliseen, usein roskapostina levitettävään phishingiin:
Spear-phishing: Tiettyyn yritykseen tai henkilöön kohdistettu hyökkäys. Lähettäjä käyttää usein uhrin oikeaa nimeä luottamuksen herättämiseksi.
Whaling: Spear-phishingin muoto, joka kohdistuu erityisesti johtajiin (”isoihin kaloihin”) erittäin arkaluonteisten liiketoimintatietojen hankkimiseksi.
Mistä tunnistaa phishing-viestin tai -sivuston?
Miten tunnistan phishing-viestit? Tekniikan kehityksestä huolimatta hyökkääjät jättävät usein digitaalisia jälkiä. Phishing-hyökkäykset voidaan yleensä tunnistaa manipuloiduista lähettäjän verkkotunnuksista, kovasta kiireestä, persoonattomista lopputervehdyksistä ja linkeistä, jotka johtavat epäilyttäville verkkosivustoille. Jos tiedät, mihin kannattaa kiinnittää huomiota, voit tunnistaa petosyrityksen nopeasti.
| Tunnusmerkit | Epäilyttävät merkit (phishing) |
|---|---|
| Lähettäjä | Osoite näyttää kryptiseltä tai poikkeaa vain hieman alkuperäisestä (esim. @paypa1.com @paypal.comin sijaan). |
| Kiireellisyys | Viestissä uhataan tilin sulkemisella, jos toimiin ei ryhdytä välittömästi. |
| Puhuttelu | Ei käytetä konkreettista nimeä, vaan yleisluontoista muotoa, kuten ”Hyvä asiakas”. |
| Linkki | Kun viet hiiren osoittimen linkin päälle, tulee näkyviin outo kohdesivusto. |
| Sisältö | Kieliopillisesti huono, puuttuvat äänteenmukautukset tai epätavalliset rahapyynnöt. |
Mistä tunnistaa väärennetyn verkkosivuston? Usein väärennetty verkkosivusto on kopioinut tunnetun pankin tai verkkokaupan ulkoasun lähes täydellisesti. Tarkista aina selaimesi osoiterivi. Suojattu verkkosivusto käyttää HTTPS:ää, mutta varo, sillä: myös monet phishing-sivustot käyttävät nykyään SSL-varmenteita esittääkseen olevansa turvallisia.
Ennaltaehkäisy: Miten suojaat itseäsi ja yritystäsi
Paras suoja tietojenkalastelua vastaan on teknisten varotoimien ja henkilökohtaisen vastuun yhdistelmä. Täydellistä suojaa ei ole olemassa, mutta riskin voi minimoida.
Tekniset toimenpiteet
Monivaiheinen tunnistautuminen (MFA): tämä on tärkein este. Vaikka hyökkääjä varastaisi kirjautumistietosi, hän ei voi käyttää tiliäsi ilman toista vahvistusvaihetta (esimerkiksi vahvistusta sovelluksen avulla).
Roskapostisuodattimet ja verkkosuodattimet: Nykyaikaiset sähköpostijärjestelmät suodattavat automaattisesti suurimman osan roskapostiviesteistä. Verkkosuodattimet estävät lisäksi tunnettujen haitallisten verkkosivustojen avaamisen.
Päivitykset: pidä ohjelmisto ja laiteohjelmisto ajan tasalla. Monet hyökkääjät hyödyntävät vanhentuneiden selainten tietoturva-aukkoja voidakseen asentaa haittaohjelmia suoraan verkkosivustoilla vierailtaessa.
Tietoturvatietoisuuden rooli
Tekniikka yksistään ei riitä. Työntekijöiden tietoisuuden lisääminen yrityksessä on ratkaiseva tekijä.
Älä koskaan avaa linkkejä: jos saat pankiltasi epäilyttävän sähköpostin, on parempi, että siirryt verkkosivustolle manuaalisesti selaimen kautta etkä käytä viestissä olevaa linkkiä.
Ei liitteitä tuntemattomilta lähettäjiltä: tiedostojen avaaminen voi asentaa haittaohjelmia järjestelmääsi.
Tiedon läpinäkyvyyden edistäminen: ymmärrä, mitä tietojasi verkossa liikkuu, jotta voit torjua identiteettivarkauksia ennakoivasti.
Painopiste Identiteettisuojauksessa: Miten omniac tukee
Maailmassa, jossa tietovuodot ovat yleisiä, on läpinäkyvyys omien altistuneiden tietojen suhteen välttämätöntä. Tässä kohtaa omniac astuu kuvaan. Sovellus antaa käyttäjille mahdollisuuden seurata omaa digitaalista jalanjälkeä.
Omniac etsii aktiivisesti todennetuista tietovuodoista internetissä, Deep Webissä ja Darknetissä olevia henkilökohtaisia tietoja sekä yritystietoja, kuten sähköpostiosoitteita, salasanoja, puhelinnumeroita tai maksutietoja. Käyttäjät saavat automaattisia varoituksia ja apua välittömiin toimiin, kuten salasanan vaihtamiseen ja turvatoimien toteuttamiseen. Voit tilata omniacin hintaan 0,99 € / kuukausi tai 9,99 € / vuosi ja hyötyä 24/7-valvonnasta.
Uudet trendit: AI-phishing ja automatisoidut hyökkäykset
Phishingin aiheuttama uhka kehittyy nopeasti. Rikoksentekijät käyttävät nykyään yhä enemmän tekoälyä, mikä tekee perinteisistä tunnusmerkeistä, kuten huonosta oikeinkirjoituksesta, tarpeettomia.
Tekoälyn luomat viestit: tekoälytyökalut luovat virheettömiä ja retorisesti vakuuttavia tekstejä sekunneissa.
Phishing-paketit: Darknetistä hyökkääjät voivat ostaa valmiita paketteja luodakseen vähäisellä vaivalla ammattimaisia väärennettyjä verkkosivustoja.
Syväväärennökset: vishing-hyökkäyksissä voidaan tekoälyn avulla jäljitellä tuttujen ihmisten (esim. pomon) ääntä ohjeen kiireellisyyden vahvistamiseksi.
Henkilökohtainen vastuu on paras suoja
Phishing on tullut digitaaliseen maailmaan jäädäkseen sinne. Vaikka tekniset ratkaisut ja suodattimet muodostavat tärkeän perustan, viimeinen puolustuslinja on jokaisen yksittäisen käyttäjän vastuulla. Onnistuneen hyökkäyksen riskiä voi vähentää merkittävästi säilyttämällä terveen skeptisyyden ei-toivottuja viestejä kohtaan, käyttämällä johdonmukaisesti monivaiheista tunnistautumista (MFA) sekä työkaluja, kuten omniacia, oman identiteetin valvontaan.
Usein kysyttyjä kysymyksiä (FAQ) koskien phishingiä
Irrota laite välittömästi pois internetistä, vaihda kaikki tärkeät salasanat (käyttäen jotain toista laitetta) ja ilmoita asiasta pankkiisi ja tarvittaessa yrityksesi IT-osastolle.
Kyllä. Vishingissä tietoa kerätään suoraan keskustelun aikana. Jo pelkkä sähköpostiin vastaaminen voi vahvistaa tekijöille osoitteen olevan aktiivinen, mikä taas johtaa lisääntyneeseen roskapostiin.
Ei. Tutkimukset osoittavat, että myös nuoremmat, tekniikkaa taitavat käyttäjät joutuvat usein uhreiksi, koska he arkielämässä reagoivat älypuhelimiensa viesteihin nopeammin ja huolimattomammin.
Hyökkääjät muuttavat jatkuvasti koodejaan ja käyttämiään palvelimia ohittaakseen suodattimet. Pieni prosenttiosuus menee aina läpi. Tällöin tarvitaan sinun omaa tietoturvatietoisuuttasi.
Omniac tarjoaa läpinäkyvyyttä vuotaneiden tietojen suhteen ja antaa käyttäjille mahdollisuuden toimia ennakoivasti. Jos omniac ilmoittaa sinulle, että sähköpostiosoitteesi tai puhelinnumerosi on tullut esiin jossain tietovuodossa, voit reagoida heti: vaihda kyseiset salasanat välittömästi ja ota käyttöön monivaiheinen tunnistautuminen (MFA). Tämän tiedon avulla voit lisäksi kiinnittää enemmän huomiota epäilyttäviin phishing-yrityksiin, joissa syöttinä käytetään sinun henkilötietojasi. Tämä muuttaa passiivisen tiedon aktiiviseksi henkilökohtaisen tietoturvatietoisuuden kasvuksi.