

Phishingi äratundmine ja ennetamine
- Cyber Threats
- Account Security
Andmepüük (ingl. phishing) on maailmas kõige levinum küberrünnete meetod. Ründajad kasutavad manipuleeritud meilisõnumeid, võltsitud SMS-e või petukõnesid, et pääseda ligi tundlikule teabele ja privaatsetele andmetele. Kuna kurjategijate meetodid muutuvad üha keerulisemaks – eeskätt tänu tehisintellektile – on iga kasutaja jaoks oluline tuvastada phishingi märgid varakult ja tegutseda ennetavalt.
Mis on phishing ja miks on see nii ohtlik?
Phishingiks nimetatakse seda, kui küberkurjategijad üritavad usaldusväärset asutust (nt panka, kullerteenust või tööandjat) teeseldes ohvrite tundlikele andmetele ligi pääseda. See on suhtlusründe (ingl. social engineering) haru, mille puhul kasutatakse tehniliste nõrkuste asemel ära inimpsühholoogiat.
Ründaja panustab sellele, et kasutaja klõpsab ajalise surve või emotsionaalse sõnumi tõttu kahjulikul lingil või avab manuse. Üldiselt on eesmärgiks identiteedivargus, et saada rahalist kasu või juurdepääs ettevõttesisesele kontole.
Faktid phishingi praeguse ohutaseme kohta
Massiivne kasv: Kaspersky andmete kohaselt registreeriti ainuüksi Saksamaal 2024. aastal ligikaudu 2,6 miljonit kahjulikku meilimanust. Üle maailma oli neid üle 125 miljoni.
Suur sagedus: 2025. aasta märtsis avastati üle maailma 347 413 phishingi veebisaiti. Ajalooline rekord oli 2023. aasta märtsis, kui avastati üle 600 000 registreeritud saidi (allikas: APWG).
Rahaline kahju: 2013 kuni 2015 peteti hiigelettevõtetelt nagu Facebook ja Google sihitud phishingi kampaaniatega välja kokku 100 miljonit USA dollarit.
Milliseid phishingi meetodeid kasutavad ründajad praegu?
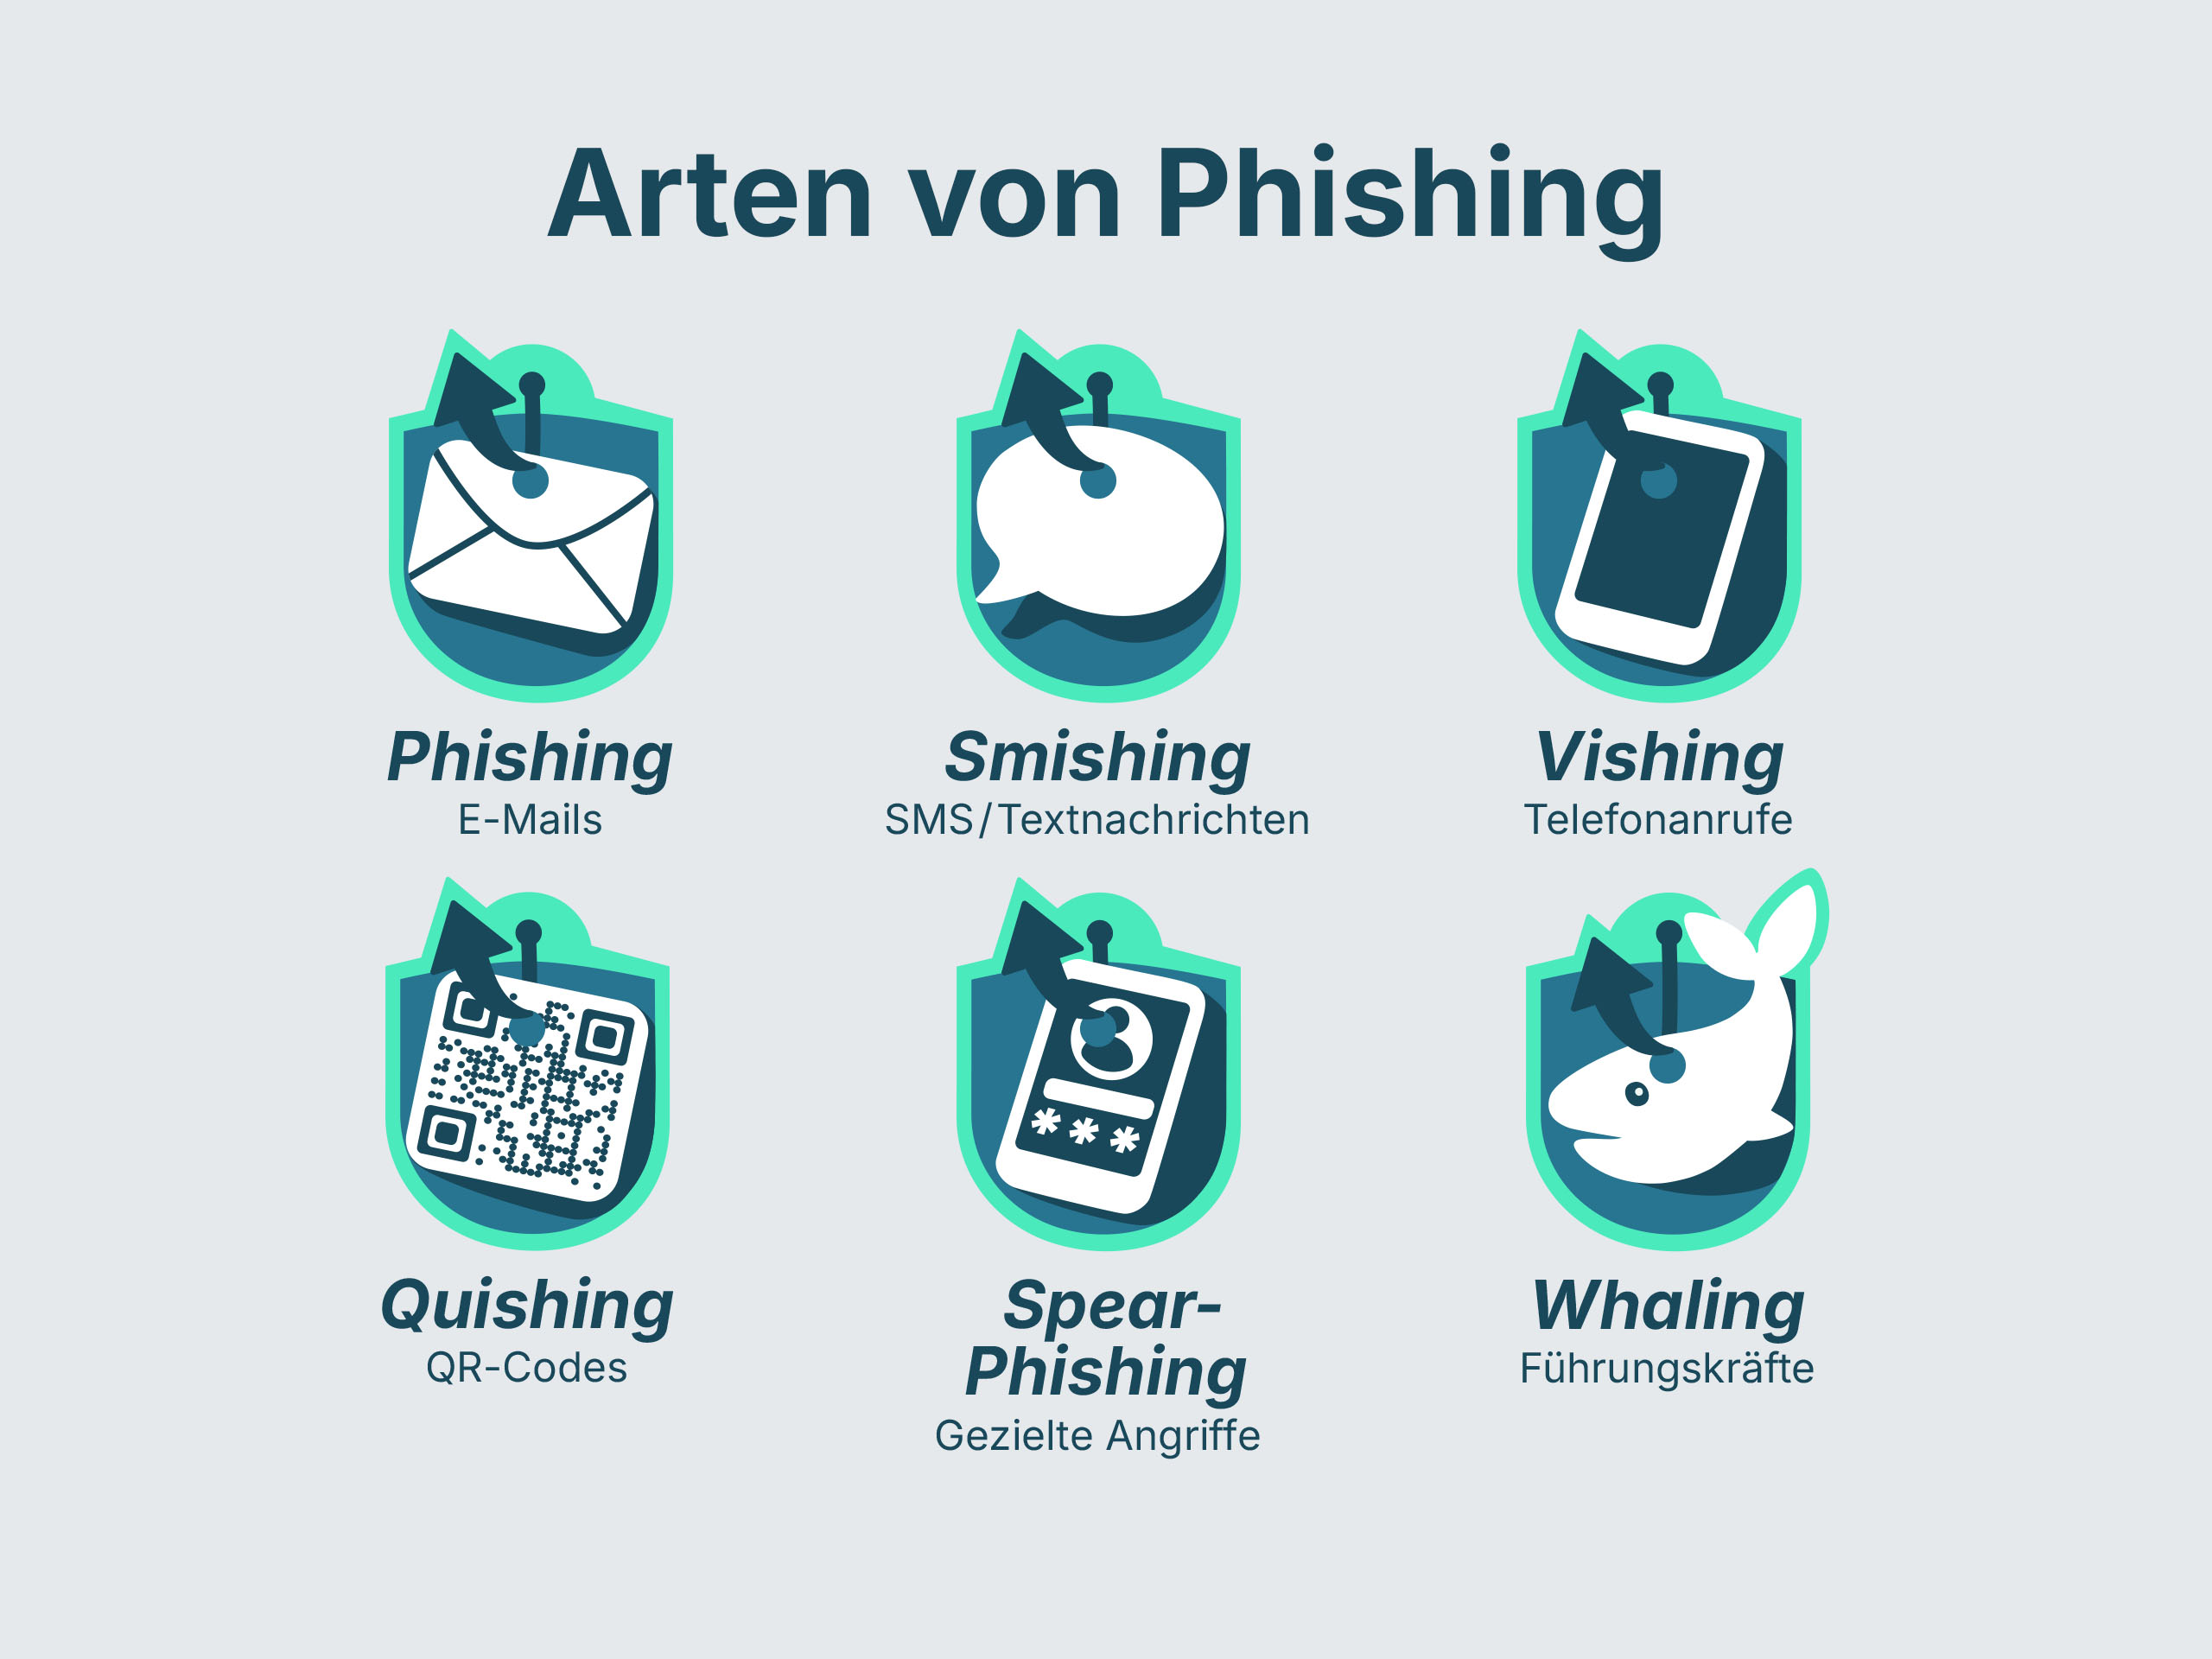
Klassikaline meilisõnum on jätkuvalt peamine phishingi kanal. Aga kurjategijad laiendavad oma repertuaari pidevalt, et oma rünnete kasu maksimeerida.
1. Smishing: phishing SMS-i teel
Smishingi puhul saad sa SMS-i, milles nõutakse sageli kiireloomulist toimingut. Tüüpilised stsenaariumid on väidetavad probleemid pakkide kohaletoimetamisega või pangakonto jaoks nõutav kinnitamine. Sõnum sisaldab linki, mis suunab võltsitud veebisaidile.
Sagedasti imiteeritavad kaubamärgid ja stsenaariumid:
DHL / GLS / FedEx: „Teie pakk on esinduses kohal, aga lisandub tollitasu 1,99 €. Palun makske siia: [link].“ (Klassikaline petusõnum, mis esineb eriti tihti puhkepäevadel).
Amazon: „Turvahoiatus: teie Amazoni konto on ajutiselt suletud. Palun kinnitage oma isik siin [link], et vältida konto kustutamist.“
Google: „Tuvastati uus sisselogimine teie Google’i kontole seadmest iPhone 16. Kui see polnud teie, turvake oma konto kohe siin: [link].“
Apple: „Oluline! Teie iCloudi salvestusruum on täis ja varundamine pole enam võimalik. Tasuta 50 GB mahu saamiseks 12 kuuks klõpsake siin [link].“
Pangad: „Teie Push-TAN teenus aegub 2 päeva pärast. Palun uuendage seda siin: [link].“
Professionaalne nõuanne: tunnustatud ettevõtted, nagu DHL või Google, ei nõua sinult kunagi SMS-i teel paroolide või krediitkaardiandmete sisestamist lingitud veebisaidile. Kui sa pole kindel, siis kustuta SMS ja logi käsitsi sisse ametliku rakenduse või teenusepakkuja veebisaidi kaudu.
2. Vishing: pettus telefonikõnega
Vishing kasutab otsest kontakti. Ründaja esineb telefonis tugiteenuse töötajana või mõne ametiasutuse esindajana, et pärida suuliselt juurdepääsuandmeid või isikuandmeid.
3. Quishing: QR-koodi taga peituv oht
Quishingi puhul peidetakse kahjulik link QR-koodi sisse. Need paigaldatakse tihti füüsiliselt parkimisautomaatidele või reklaamitahvlitele. Kuna kasutajad ei näe kohe lingi sihtkohta, ei olda QR-koodi skannimisel tihti nii ettevaatlik.
4. Erivormid: spear-phishing ja whaling
Kui tavalise phishingi puhul paisatakse rämpsposti laias kaares laiali, siis need vormid on palju rohkem spetsialiseerunud.
Spear-phishing: üksikrünne ühe ainsa ettevõtte või eraisiku vastu. Saatja kasutab seejuures tihti ohvri nime, et tema usaldust võita.
Whaling: spear-phishingi vorm, mis on suunatud juhtidele (nn suurtele kaladele), et pääseda ligi ettevõtte äärmiselt tundlikule teabele.
Kuidas tunda ära phishing-meili või -veebisaiti?
Kuidas tunda ära phishing-meile? Vaatamata tehnilistele edusammudele jätavad ründajad endast tihti maha digitaalseid jälgi. Üldiselt tunneb andmepüügiründed ära manipuleeritud saatjadomeenide, nende äärmiselt pakilise sõnastuse, ebaisiklike tervituslaadide ja kahtlastele veebisaitidele suunavate linkide järgi. Kui sa tead, mida pead jälgima, tunned sa petukatse kiiresti ära.
| Tunnus | Kahtlane märk (phishing) |
|---|---|
| Saatja | Aadress tundub kahtlane või erineb vähesel määral originaalist (nt @paypa1.com, mitte @paypal.com). |
| Pakilisus | Sõnumis ähvardatakse konto sulgemisega, kui kohe ei reageerita. |
| Kõnetamine | Ei kasutata konkreetseid nimesid, vaid üldisi pöördumislaade, näiteks „Austatud klient“. |
| Link | Kui hiirekursor lingi kohale viia (hõljutada), näidatakse imelikku sihtveebisaiti. |
| Sisu | Grammatikavead, puuduvad täpitähed või ebatavalised palved raha saamiseks. |
Mille järgi tunneb ära võltsitud veebisaidi? Tihti matkib võltsitud sait tuntud panga või veebipoe kujundust peaaegu täielikult. Kontrolli alati brauseri aadressiriba. Turvaline veebisait kasutab HTTPS-protokolli, aga ole ettevaatlik: ka paljud phishing-saidid kasutavad tänapäeval SSL-serte, et jätta turvalisuse mulje.
Ennetamine: kuidas kaitsta iseennast ja oma ettevõtet
Parim kaitse phishingi eest on kombinatsioon tehnilisest ennetamisest ja omavastutusest. Täielikku kaitset pole olemas, aga sa saad minimeerida riski.
Tehnilised meetmed
Mitmikautentimine (MFA): see on kõige tähtsam barjäär. Isegi siis, kui ründaja saab kätte sinu sisselogimisandmed, ei saa ta ilma teise tegurita (nt rakenduses kinnitamine) kontole juurdepääsu.
Rämpspostifilter ja veebifilter: kaasaegsed meilisüsteemid filtreerivad suurema osa rämpspostist automaatselt välja. Lisaks sellele takistavad veebifiltrid teadaolevate kahjulike veebisaitide avamist.
Värskendused: installi alati tarkvara ja püsivara uusimad uuendused. Paljud ründajad kasutavad turvaauke vananenud brauserites, et installida pahavara otse saiti külastades.
Turvalisuse teadvustamise tähtsus
Ainult tehnikast ei piisa. Ettevõtte töötajate sensibiliseerumine on otsustav tegur.
Ära kunagi klõpsa linkidel: kui saad pangalt kahtlase meilisõnumi, siis pigem ava panga veebisait käsitsi brauseris, mitte ära kasuta meilisõnumis olevat linki.
Ära usalda tundmatutelt tulevaid manuseid: kui avad faili, võidakse sinu süsteemi installida kahjulik pahavara.
Edenda andmete läbipaistvust: tee endale selgeks, millised sinu andmed liiguvad võrgus, et ennetada identiteedi kuritarvitamist.
Identiteedi kaitse esiplaanil: mis viisil omniac seda toetab
Maailmas, kus iga päev leiab aset andmelekkeid, on enda avalikus saanud andmete üle läbipaistvuse säilitamine asendamatu. Siin tuleb mängu omniac. Rakendus annab kasutajatele ülevaate nende digitaalsest jalajäljest.
Omniac otsib aktiivselt erinevatest andmeleketest internetis, süvaveebis (ingl. deep web) ja pimeveebis (ingl. darknet) isiklikke ja ettevõtte andmeid, nagu meiliaadressid, paroolid, telefoninumbrid või makseandmed. Kasutajatele saadetakse automaatselt hoiatused ja abistavad juhised koheste meetmete võtmiseks, näiteks vahetada paroolid ja võtta vajalikud turbemeetmeid. Saad sõlmida omniaci lepingu ainult 0,99 € eest kuus või 9,99 € eest aastas ja tagada ööpäevaringse valve.
Uued suundumused: AI-phishing ja automaatründed
Andmepüügi oht areneb kiirelt. Kurjategijad kasutavad üha rohkem tehisintellekti (AI), mis muudab raskemini märgatavaks tavalised tunnused, nagu kehv õigekiri.
AI loodud sõnumid: AI-tööriistad toodavad vaid paari sekundiga vigadeta ja tõsiseltvõetava sõnastusega tekste.
Phishing-komplektid: pimeveebist saavad ründajad osta valmis tööriistakomplekte, et luua minimaalse vaevaga professionaalseid võltsitud veebisaite.
Süvavõltsingud (ingl. deepfake): häälkalastusrünnete puhul võib AI imiteerida tuttavate isikute (nt ülemuse) häält, et rõhutada veelgi enam juhiste pakilisust.
Omavastutus on parim kaitse
Andmepüük on digitaalses maailmas pidev probleem. Kuigi tehnilised lahendused ja filtrid loovad olulise aluse, on viimaseks kaitseliiniks siiski iga kasutaja ise. Eduka rünnaku riski saab massiivselt vähendada, suhtudes mõistliku skeptilisusega küsimata saadud sõnumitesse, kasutades võimaluse korral mitmikautentimist ja oma identiteedi valvamiseks tööriistu nagu omniac.
Korduma kippuvad küsimused (KKK) phishingi kohta
Lahuta seade kohe internetist, vaheta kõik olulised paroolid (kasuta selleks mõnda muud seadet) ja teavita oma panka ning vajaduse korral oma ettevõtte IT-osakonda.
Jah. Vishingi puhul päritakse teavet otse kõne käigus. Isegi lihtsalt meilisõnumile vastamisest võib piisata, et ründaja saaks aru, et meiliaadress on aktiivne, mis suurendab sinna saadetava rämpsposti mahtu.
Ei. Uuringud näitavad, et sageli jäävad ohvriks ka nooremad, tehnikaga rohkem kursis olevad kasutajad, kuna nad reageerivad argielus nutitelefoni tulevatele sõnumitele kiiremini ja neile vähem tähelepanu pöörates.
Ründajad muudavad pidevalt oma koodi ja kasutatavaid servereid, et filtritest mööda pääseda. Väike protsent lipsab alati läbi. Sel juhul on su enda turvalise teadvustamine vajalik.
Omniac tagab läbipaistvuse seoses lekkinud andmetega ja võimaldab kasutajatel ennetavalt tegutseda. Kui omniac annab sulle teada, et sinu meiliaadress või telefoninumber on andmelekke tõttu avalikuks saanud, saad sa kohe reageerida: muuda kohe ohtu sattunud paroolid ja aktiveeri kaksikautentimine (2FA). Lisaks võimaldab selline teadmine sul olla sihilikult palju valvsam kahtlaste phishing-katsete suhtes, mis kasutavad söödana sinu isiklikku teavet. Nii suurendab passiivne teave aktiivselt sinu turvalisuse teadvustamist.