

Detectar y prevenir el phishing
- Cyber Threats
- Account Security
El phishing es el método más extendido para llevar a cabo ciberataques en todo el mundo. Los atacantes utilizan mensajes de correo electrónico manipulados, SMS falsos o llamadas fraudulentas para obtener información confidencial y datos privados. Dado que los métodos de los delincuentes son cada vez más sofisticados (especialmente gracias al uso de la inteligencia artificial), es fundamental que todos los usuarios reconozcan a tiempo los indicios de phishing y actúen de forma proactiva.
¿Qué es el phishing y por qué es tan peligroso?
El phishing es el intento de los ciberdelincuentes de hacerse pasar por una entidad de confianza (por ejemplo, un banco, una empresa de paquetería o un empleador) para obtener datos confidenciales de las víctimas. Es una rama de la ingeniería social en la que se aprovecha la psicología humana en lugar de las vulnerabilidades puramente técnicas.
El atacante cuenta con que el usuario, bajo presión de tiempo o debido a un mensaje emotivo, haga clic en un enlace malicioso o abra un archivo adjunto. El objetivo suele ser el robo de identidad, con el fin de obtener beneficios económicos o acceder a una cuenta interna de la empresa.
Datos sobre la situación actual de amenazas por phishing
Aumento masivo: según datos de Kaspersky, en 2024 se registraron alrededor de 2,6 millones de archivos adjuntos maliciosos en correos electrónicos solo en Alemania. A nivel mundial, la cifra superó los 125 millones.
Alta frecuencia: en marzo de 2025 se detectaron alrededor de 347 413 sitios web de phishing en todo el mundo. El récord histórico se situó en marzo de 2023, con más de 600 000 páginas registradas (fuente: APWG).
Pérdidas económicas: entre 2013 y 2015, gigantes del sector como Facebook y Google sufrieron un fraude de un total de 100 millones de dólares estadounidenses a causa de una campaña de phishing selectiva.
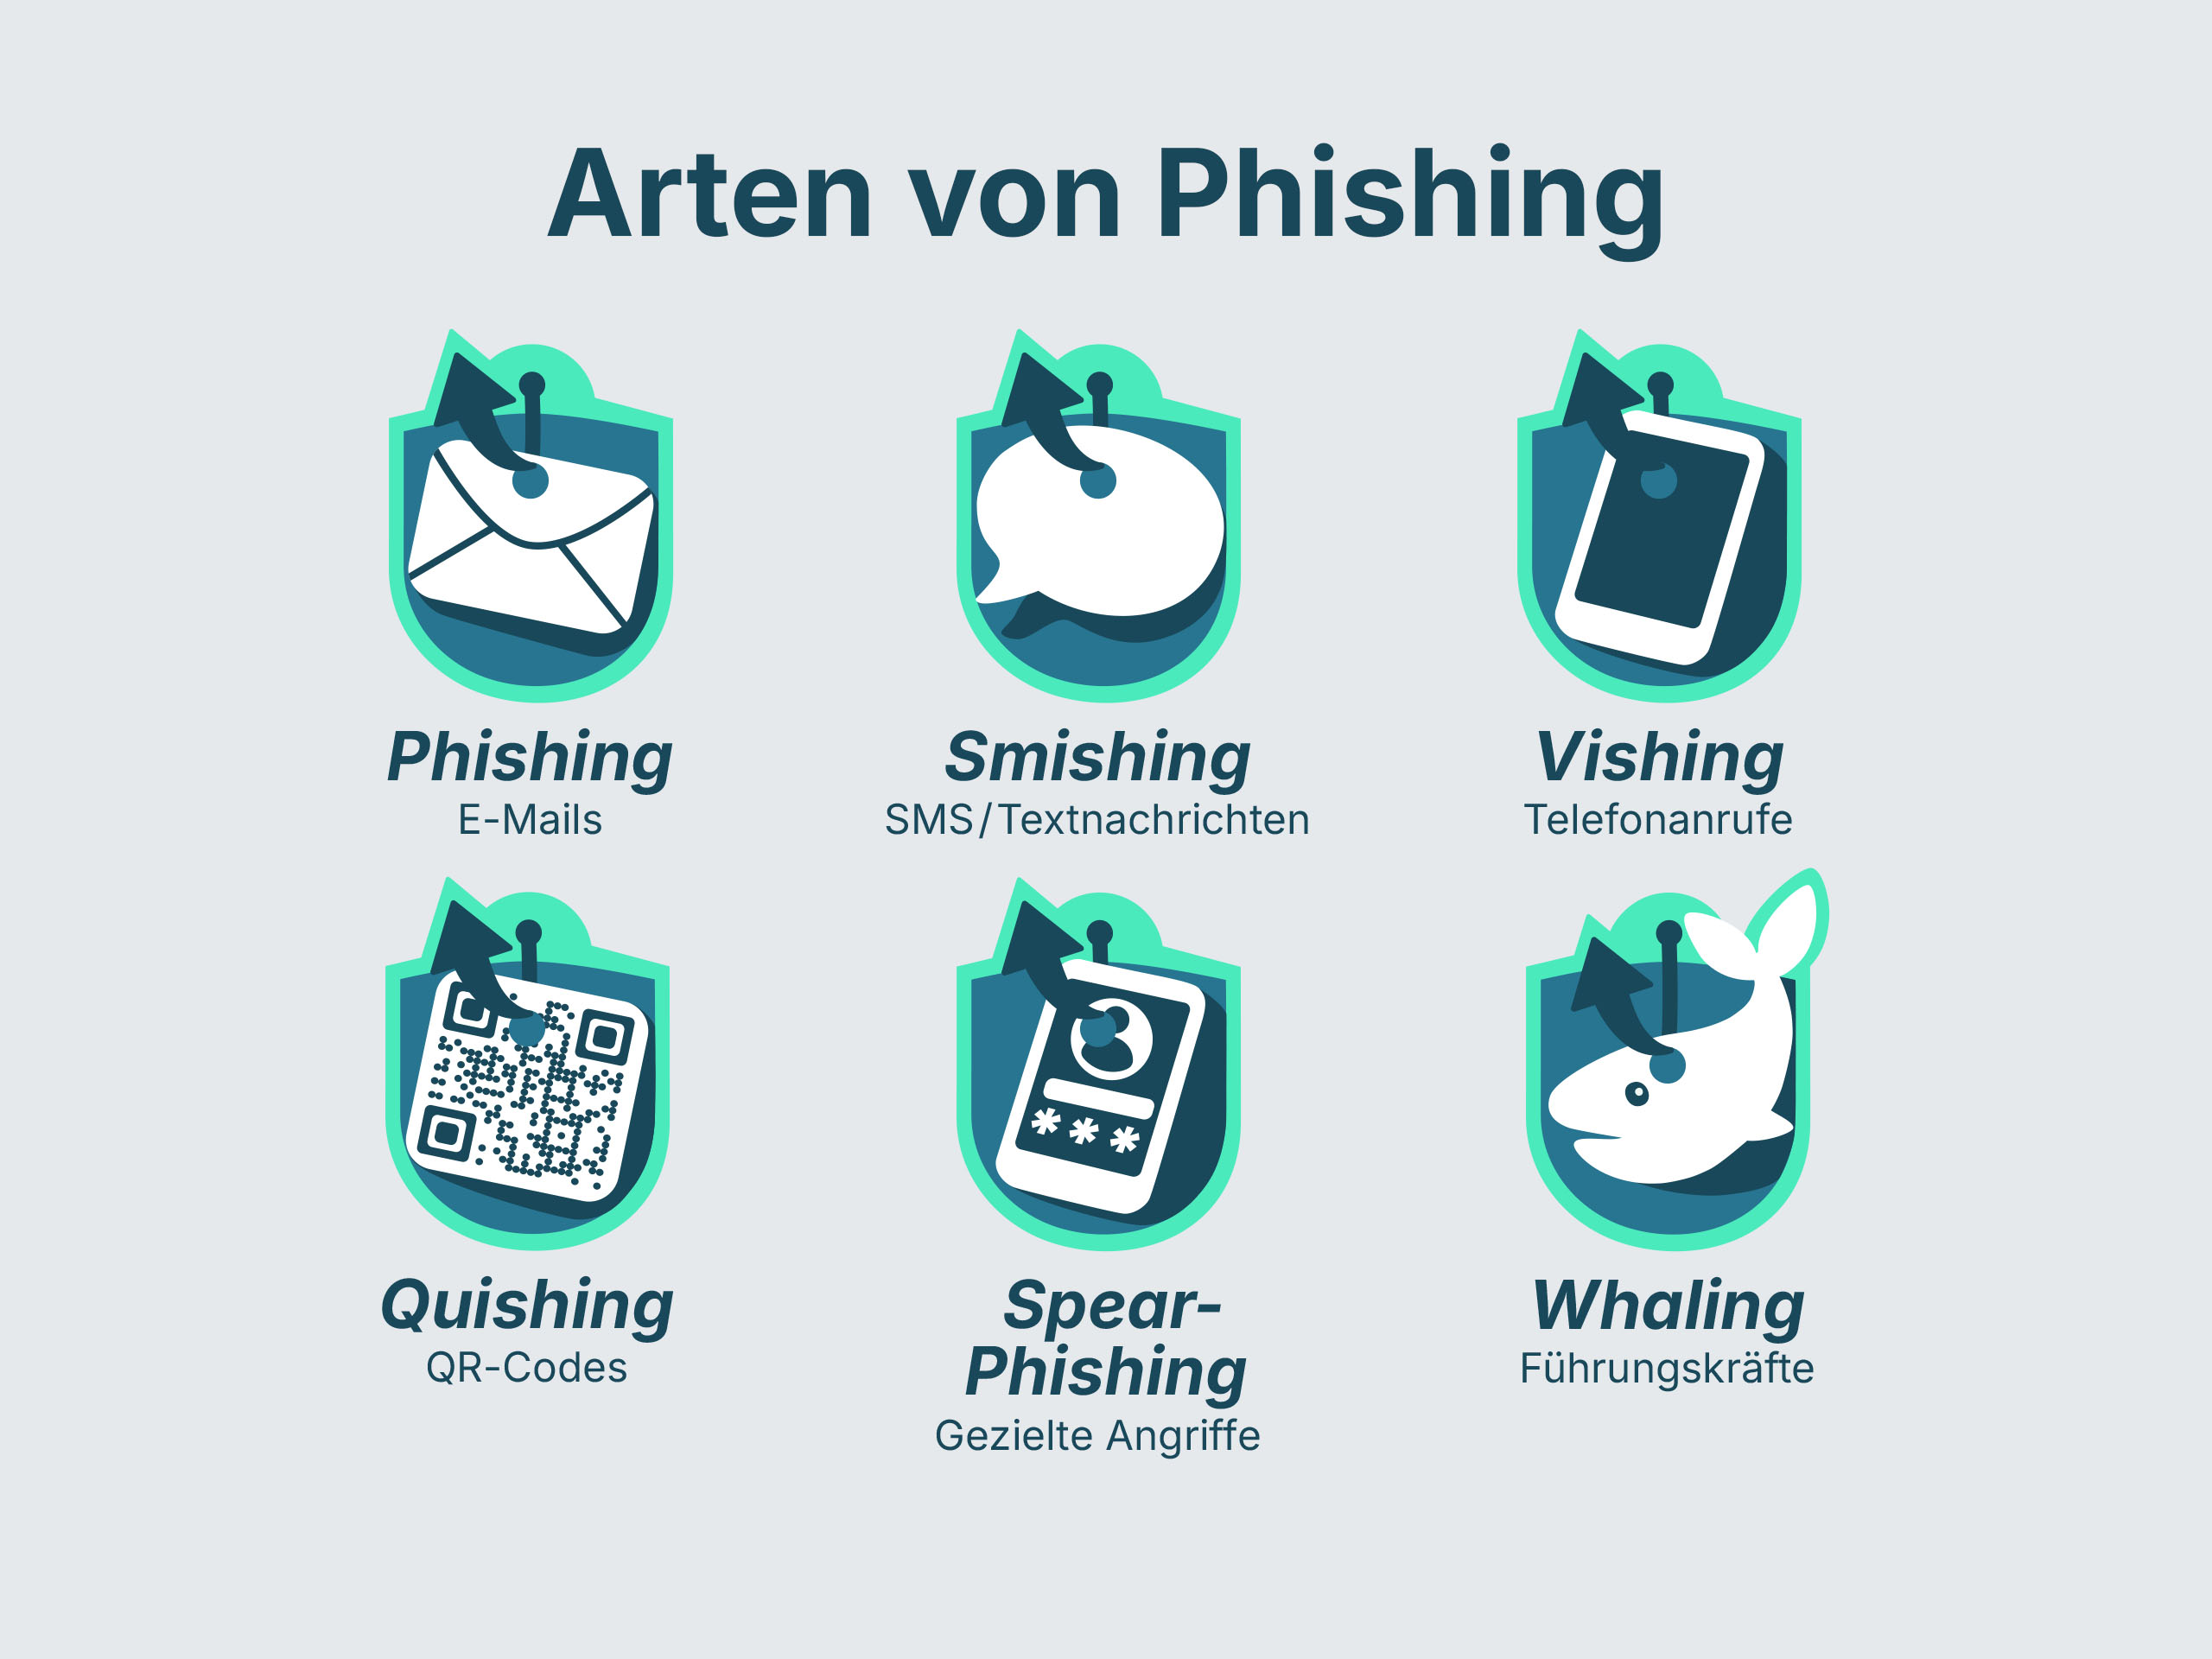
¿Qué métodos de phishing utilizan los atacantes hoy en día?
El correo electrónico clásico sigue siendo el principal canal para el phishing. Sin embargo, los delincuentes amplían constantemente su repertorio para maximizar la eficacia de sus ataques.
1. Smishing: Phishing por SMS
En el smishing, recibes un SMS que a menudo requiere una acción urgente. Los escenarios típicos son supuestos problemas con la entrega de un paquete o una verificación necesaria para tu cuenta bancaria. El mensaje contiene un enlace que conduce a una página web falsa.
Marcas y situaciones que se imitan con frecuencia:
DHL / GLS / FedEx: "Su paquete está disponible en la oficina, pero hay que pagar unos gastos de aduana de 1,99 €. Por favor, realice el pago aquí: [Enlace]". (El clásico, que aparece con especial frecuencia antes de las fiestas).
Amazon: "Aviso de seguridad: su cuenta de Amazon ha sido bloqueada temporalmente. Por favor, verifique su identidad en [enlace] para evitar que se elimine".
Google: "Se ha detectado un nuevo inicio de sesión en su cuenta de Google desde un iPhone 16. Si no ha sido usted, proteja su cuenta inmediatamente aquí: [Enlace]."
Apple: "Importante: tu almacenamiento de iCloud está lleno y ya no se pueden realizar copias de seguridad. Consigue 50 GB gratis durante 12 meses en [enlace]."
Bancos: "Tu procedimiento Push-TAN caduca en 2 días. Renueválo aquí: [Enlace]."
Consejo de experto: las empresas de confianza, como DHL o Google, nunca te pedirán por SMS que introduzcas contraseñas o datos de tarjetas de crédito en una página a la que te remitan. Si tienes dudas: Borra el SMS e inicia sesión manualmente a través de la aplicación oficial o la página web del proveedor.
2. Vishing: estafa por llamada telefónica
El vishing (voice phishing) utiliza el contacto directo. Un atacante se hace pasar por un empleado del servicio de asistencia o un representante de las autoridades por teléfono para solicitar verbalmente datos de acceso o información personal.
3. Quishing: el peligro que se esconde tras el código QR
En el quishing, se oculta un enlace malicioso en un código QR. A menudo se colocan físicamente en parquímetros o en anuncios publicitarios. Dado que el usuario no puede reconocer de inmediato el destino del enlace, la reticencia a escanearlo suele ser menor.
4. Formas especiales: spear phishing y whaling
Mientras que el phishing normal suele difundirse ampliamente como spam, estas formas son muy especializadas:
Spear phishing: un ataque dirigido a una empresa o persona concreta. El remitente suele utilizar el nombre real de la víctima para inspirar confianza.
Whaling: una forma de spear-phishing dirigida específicamente a los altos directivos (los "peces gordos") con el fin de obtener información empresarial altamente confidencial.
¿Cómo se puede reconocer un correo electrónico o una página web de phishing?
¿Cómo reconozco los correos electrónicos de phishing? A pesar de los avances técnicos, los atacantes suelen dejar rastros digitales. Los ataques de phishing suelen identificarse por dominios de remitente manipulados, un tono de urgencia exagerado, fórmulas de saludo impersonales y enlaces a páginas web sospechosas. Si sabes en qué debes fijarte, podrás detectar rápidamente un intento de estafa.
| Característica | Señal sospechosa (phishing) |
|---|---|
| Remitente | La dirección parece críptica o difiere mínimamente de la original (p. ej., @paypa1.com en lugar de @paypal.com). |
| Urgencia | El mensaje amenaza con bloquear la cuenta si no se actúa de inmediato. |
| Saludo | No se utiliza un nombre concreto, sino una fórmula genérica como "Estimado cliente". |
| Enlace | Al pasar el ratón por encima del enlace (hover), aparece una página de destino extraña. |
| Contenido | Mala gramática, falta de diéresis o solicitudes inusuales de dinero. |
¿Cómo se reconoce una página web falsa? A menudo, una página falsa copia casi a la perfección el diseño de un banco conocido o de una tienda online. Comprueba siempre la barra de direcciones del navegador. Una página web segura utiliza HTTPS, pero ten cuidado: hoy en día, muchas páginas de phishing también utilizan certificados SSL para simular seguridad.
Prevención: cómo protegerte a ti mismo y a tu empresa
La mejor protección contra el phishing es una combinación de medidas técnicas y responsabilidad personal. No existe una protección infalible, pero puedes minimizar el riesgo.
Medidas técnicas
Autenticación multifactorial (MFA): esta es la barrera más importante. Aunque un atacante consiga tus datos de acceso, no podrá acceder a la cuenta sin el segundo factor (por ejemplo, la confirmación mediante una aplicación).
Filtros de spam y filtros web: los sistemas de correo electrónico modernos filtran automáticamente la mayor parte de los mensajes de spam. Además, los filtros web impiden que se abran páginas web maliciosas conocidas.
Actualizaciones: mantén el software y el firmware actualizados. Muchos atacantes aprovechan las vulnerabilidades de los navegadores obsoletos para instalar malware directamente al visitar una página web.
El papel de la concienciación sobre la seguridad (Security Awareness)
La tecnología por sí sola no basta. La concienciación de los empleados de una empresa es el factor decisivo.
Nunca hagas clic en enlaces: si recibes un correo electrónico sospechoso de tu banco, es mejor que accedas a la página web manualmente a través del navegador, en lugar de utilizar el enlace del mensaje.
No abras archivos adjuntos de desconocidos: abrir archivos puede instalar malware dañino en tu sistema.
Fomenta la transparencia de los datos: descubre qué datos tuyos circulan por la red para actuar de forma proactiva contra el uso indebido de tu identidad.
La protección de la identidad en el punto de mira: cómo ayuda omniac
En un mundo en el que las fugas de datos están a la orden del día, es imprescindible conocer con claridad qué datos propios están expuestos. Aquí es donde entra en juego omniac. La aplicación permite a los usuarios mantener una visión general de su huella digital.
Omniac busca activamente en fugas de datos verificadas en Internet, la Deep Web y la Darknet datos personales y empresariales, como direcciones de correo electrónico, contraseñas, números de teléfono o datos de pago. Los usuarios reciben alertas automáticas y ayuda para tomar medidas inmediatas, como cambiar contraseñas y adoptar precauciones de seguridad. Puedes contratar omniac por solo 0,99 € al mes o 9,99 € al año y beneficiarte de la supervisión las 24 horas del día.
Nuevas tendencias: phishing basado en IA y ataques automatizados
La amenaza del phishing evoluciona a un ritmo vertiginoso. Hoy en día, los delincuentes recurren cada vez más a la inteligencia artificial, lo que hace que los indicadores de detección tradicionales, como las faltas ortográficas, dejen de ser válidos.
Mensajes generados por IA: las herramientas de IA crean textos sin errores y retóricamente convincentes en cuestión de segundos.
Kits de phishing: en la Darknet, los atacantes pueden comprar kits listos para usar con los que crear sitios web falsos de aspecto profesional con un mínimo esfuerzo.
Deepfakes: en los ataques de vishing, la IA permite imitar las voces de personas conocidas (por ejemplo, el jefe) para reforzar la urgencia de una orden.
La responsabilidad individual es la mejor protección
El phishing sigue siendo un desafío constante en el mundo digital. Si bien las soluciones técnicas y los filtros constituyen una base importante, la última línea de defensa recae en cada usuario. Mediante un escepticismo sano ante los mensajes no solicitados, el uso sistemático de la autenticación multifactorial y herramientas para supervisar la propia identidad, como omniac, se puede reducir enormemente el riesgo de que se produzca un ataque.
Preguntas frecuentes (FAQ) sobre el phishing
Desconecta inmediatamente el dispositivo de Internet, cambia todas las contraseñas importantes (desde otro dispositivo) e informa a tu banco y, si procede, al departamento de TI de tu empresa.
Sí. En el vishing, la información se obtiene directamente durante la conversación. Incluso el simple hecho de responder a un correo electrónico puede confirmar a los delincuentes que una dirección está activa, lo que da lugar a más spam.
No. Los estudios demuestran que a menudo también caen víctimas los usuarios más jóvenes y familiarizados con la tecnología, ya que en su día a día reaccionan de forma más rápida y descuidada a los mensajes que reciben en el smartphone.
Los atacantes cambian constantemente su código y los servidores que utilizan para eludir los filtros. Siempre se cuela un pequeño porcentaje. Aquí es donde entra en juego tu propia concienciación sobre la seguridad.
Omniac ofrece transparencia sobre los datos filtrados y permite a los usuarios actuar de forma proactiva. Si a través de omniac descubres que tu dirección de correo electrónico o tu número de teléfono han aparecido en una fuga de datos, puedes reaccionar de inmediato: cambia sin demora las contraseñas afectadas y activa la autenticación de dos factores (2FA). Además, esta información te permite estar más atento a los intentos de phishing sospechosos que utilizan tu información personal como cebo. De este modo, una información pasiva se convierte en un aumento activo de tu concienciación sobre la seguridad personal.