

Phishing erkennen und verhindern
- Cyber Threats
- Account Security
Phishing ist die am weitesten verbreitete Methode für Cyberangriffe weltweit. Angreifer nutzen manipulierte E-Mail-Nachrichten, gefälschte SMS oder betrügerische Anrufe, um an sensible Informationen und private Daten zu gelangen. Da die Methoden der Täter immer raffinierter werden – insbesondere durch den Einsatz von Künstlicher Intelligenz – ist es für jeden Nutzer entscheidend, die Anzeichen von Phishing frühzeitig zu erkennen und proaktiv zu handeln.
Was ist Phishing und warum ist es so gefährlich?
Phishing bezeichnet den Versuch von Cyberkriminellen, als vertrauenswürdige Instanz getarnt (z. B. als Bank, Paketdienst oder Arbeitgeber), sensible Daten von Opfern abzugreifen. Es ist ein Teilbereich des Social Engineering, bei dem die menschliche Psychologie statt rein technischer Schwachstellen ausgenutzt wird.
Ein Angreifer setzt darauf, dass ein Nutzer unter Zeitdruck oder aufgrund einer emotionalen Nachricht auf einen schädlichen Link klickt oder einen Dateianhang öffnet. Ziel ist meist der Identitätsdiebstahl, um finanzielle Vorteile zu erlangen oder Zugriff auf ein firmeninternes Konto zu erhalten.
Fakten zur aktuellen Bedrohungslage durch Phishing
Massive Zunahme: Laut Kaspersky-Daten wurden im Jahr 2024 allein in Deutschland rund 2,6 Millionen schädliche E-Mail-Anhänge registriert. Weltweit waren es über 125 Millionen.
Hohe Frequenz: Im März 2025 wurden weltweit rund 347.413 Phishing-Webseiten entdeckt. Der historische Rekord lag im März 2023 bei über 600.000 registrierten Seiten (Quelle: APWG).
Finanzieller Schaden: Zwischen 2013 und 2015 wurden Branchenriesen wie Facebook und Google durch eine gezielte Phishing-Kampagne um insgesamt 100 Millionen US-Dollar betrogen.
Welche Phishing-Methoden nutzen Angreifer heute?
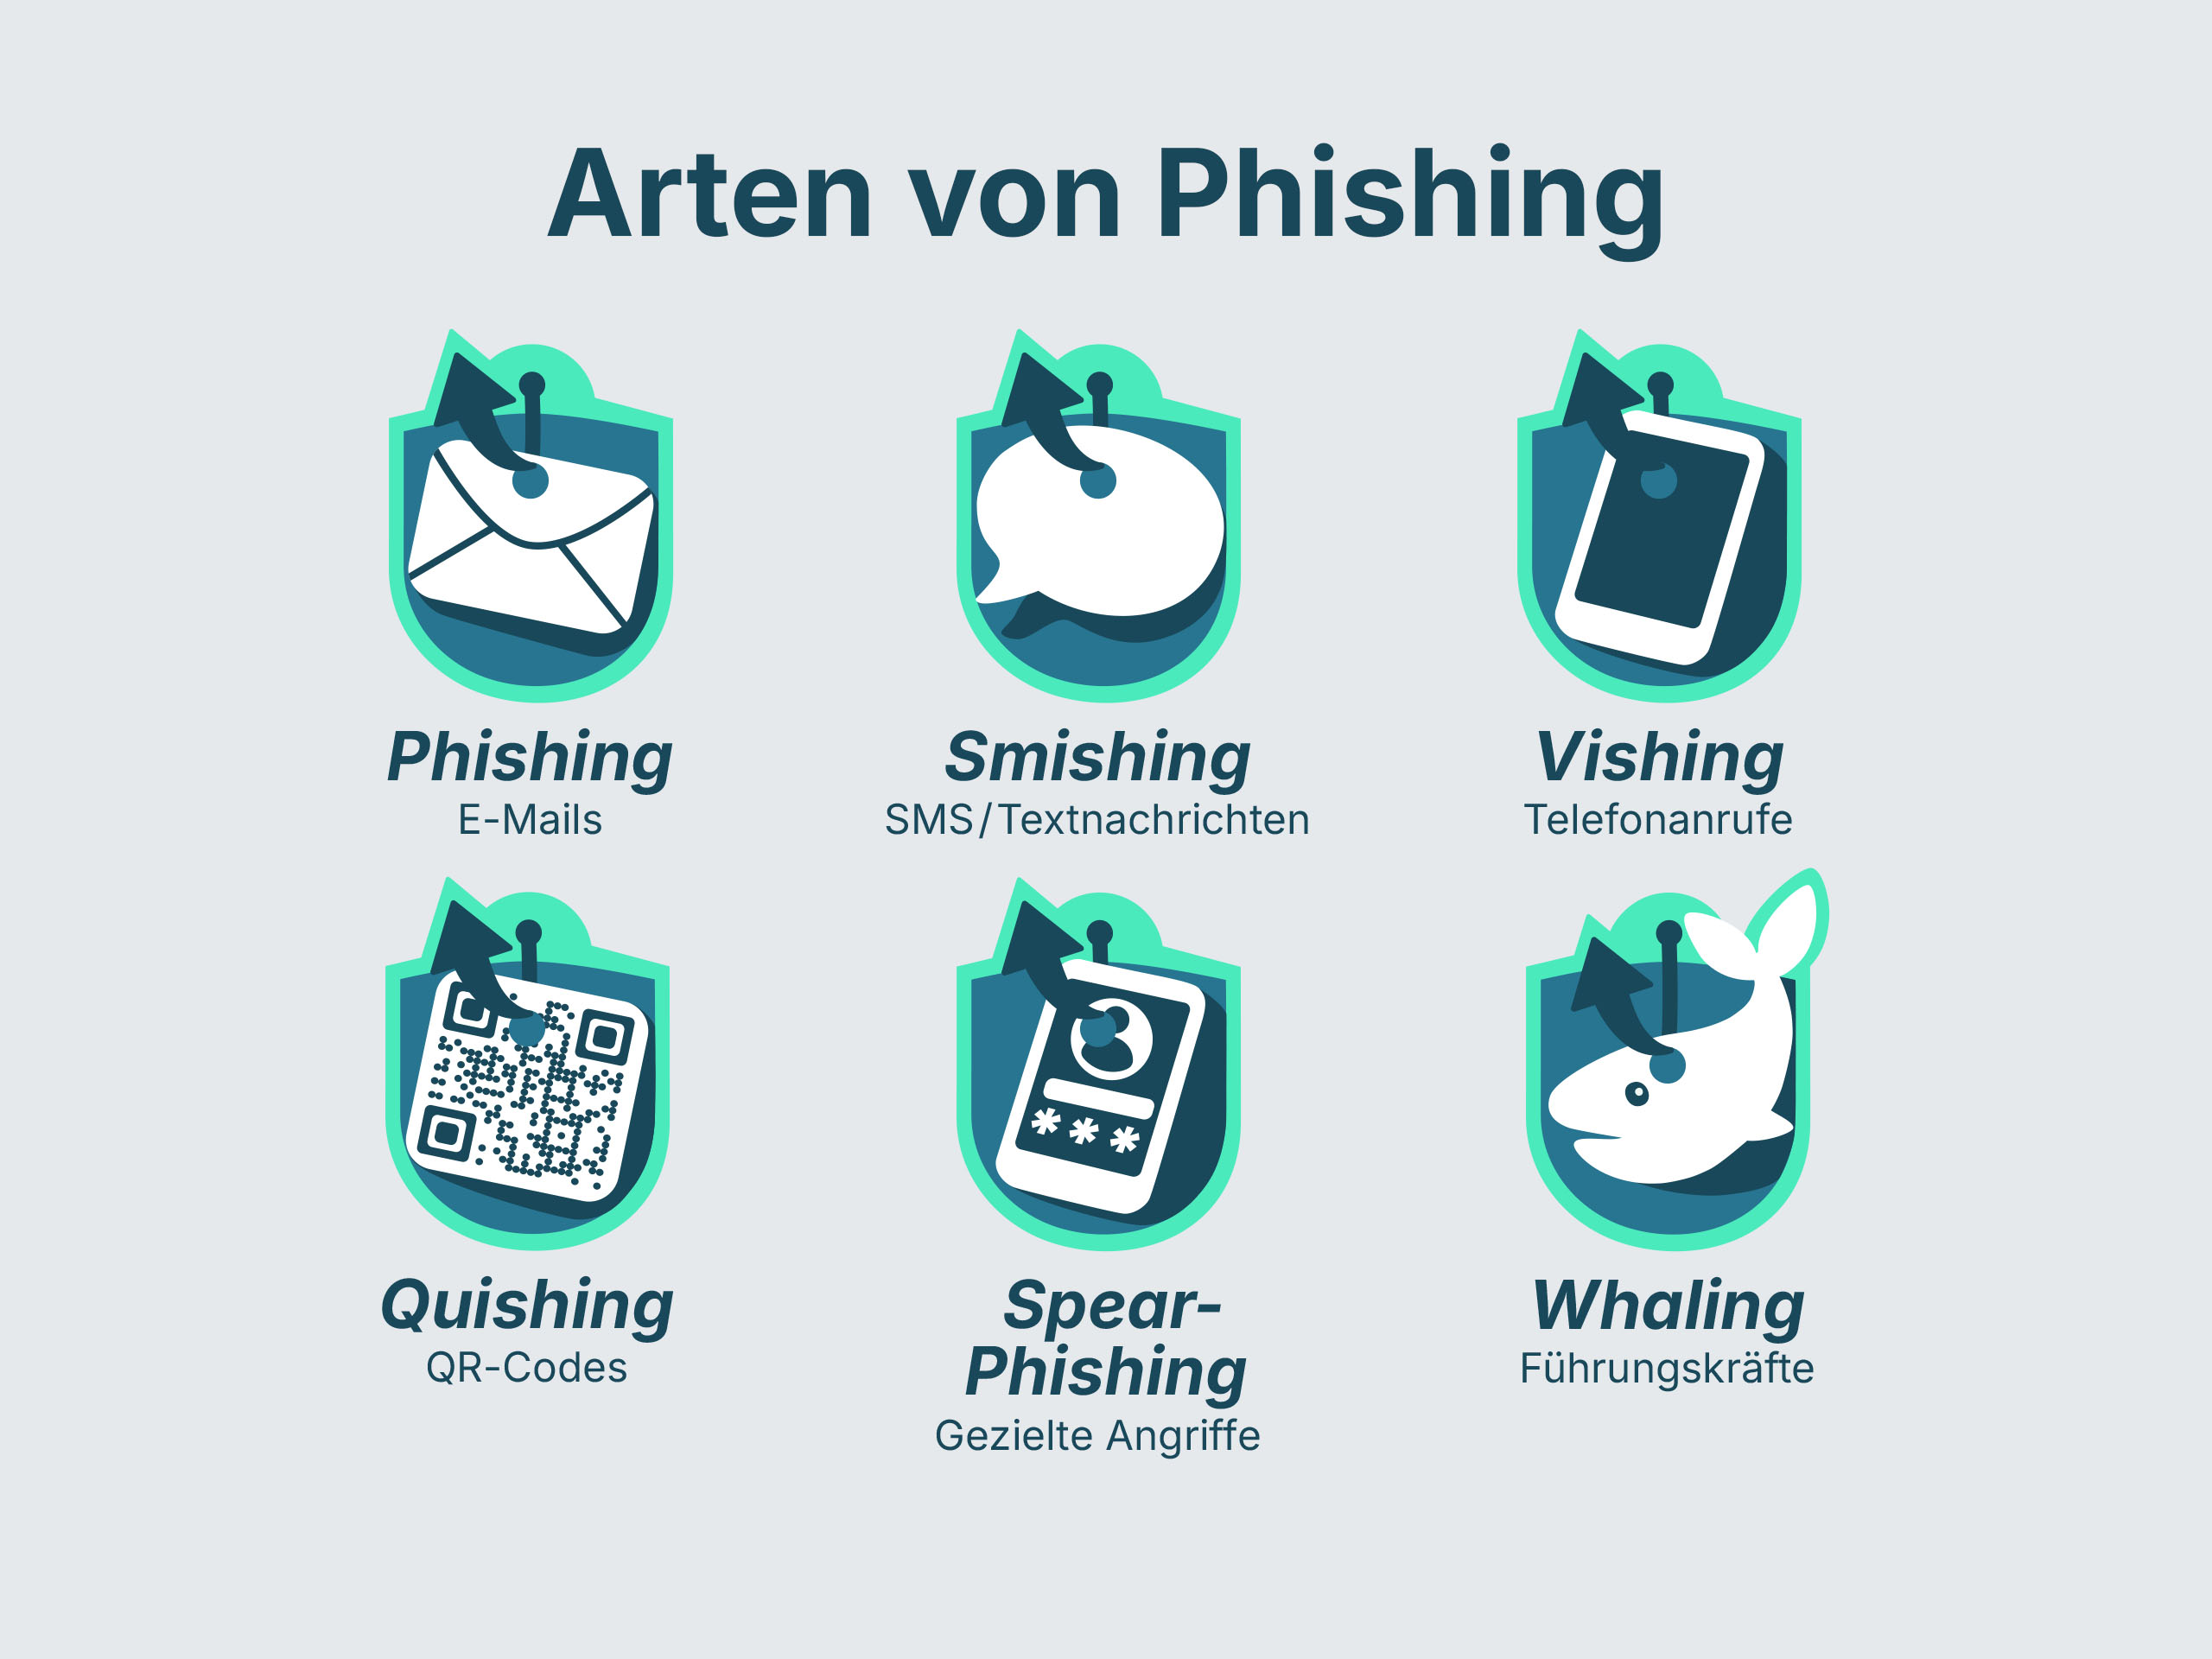
Die klassische E-Mail ist nach wie vor der Hauptkanal für Phishing. Doch die Täter erweitern ihr Repertoire ständig, um den Nutzen ihrer Angriffe zu maximieren.
1. Smishing: Phishing per SMS
Beim Smishing erhältst du eine SMS, die oft eine dringende Handlung erfordert. Typische Szenarien sind vermeintliche Probleme mit der Paketzustellung oder eine notwendige Verifizierung für dein Bankkonto. Die Nachricht enthält einen Link, der auf eine gefälschte Webseite führt.
Häufig imitierte Marken und Szenarien:
DHL / GLS / FedEx: „Ihr Paket liegt in der Filiale bereit, es fallen jedoch Zollgebühren von 1,99 € an. Bitte zahlen Sie hier: [Link].“ (Der Klassiker, der besonders oft vor Feiertagen auftaucht).
Amazon: „Sicherheitswarnung: Ihr Amazon-Konto wurde vorübergehend gesperrt. Bitte verifizieren Sie Ihre Identität unter [Link], um eine Löschung zu verhindern.“
Google: „Neuanmeldung bei Ihrem Google-Konto auf einem iPhone 16 festgestellt. Wenn Sie das nicht waren, sichern Sie Ihr Konto sofort hier: [Link].“
Apple: „Wichtig: Ihr iCloud-Speicher ist voll und Backups können nicht mehr erstellt werden. Erhalten Sie 50GB gratis für 12 Monate unter [Link].“
Banken: „Ihr Push-TAN-Verfahren läuft in 2 Tagen ab. Bitte erneuern Sie es hier: [Link].“
Tipp: Seriöse Unternehmen wie DHL oder Google werden dich niemals per SMS zur Eingabe von Passwörtern oder Kreditkartendaten auf einer verlinkten Seite auffordern. Wenn du unsicher bist: Lösche die SMS und logge dich manuell über die offizielle App oder Webseite des Anbieters ein.
2. Vishing: Betrug per Telefonanruf
Vishing (Voice Phishing) nutzt den direkten Kontakt. Ein Angreifer gibt sich am Telefon als Support-Mitarbeiter oder Behördenvertreter aus, um mündlich Zugangsdaten oder persönliche Informationen abzufragen.
3. Quishing: Die Gefahr hinter dem QR-Code
Beim Quishing wird ein schädlicher Link in einem QR-Code versteckt. Diese werden oft physisch auf Parkautomaten oder in Werbeanzeigen platziert. Da der Nutzer das Ziel des Links nicht sofort erkennen kann, ist die Hemmschwelle zum Scannen oft geringer.
4. Spezialformen: Spear-Phishing und Whaling
Während normales Phishing oft als Spam breit gestreut wird, sind diese Formen hochspezialisiert:
Spear-Phishing: Ein gezielter Angriff auf ein bestimmtes Unternehmen oder eine Person. Der Absender nutzt dabei oft den echten Namen des Opfers, um Vertrauen zu erwecken.
Whaling: Eine Form des Spear-Phishing, die gezielt auf Führungskräfte (die „großen Fische“) abzielt, um an hochsensible geschäftliche Informationen zu gelangen.
Wie kann man eine Phishing E-Mail oder Webseite erkennen?
Wie erkenne ich Phishing-Mails? Trotz technischer Fortschritte hinterlassen Angreifer oft digitale Spuren. Phishing-Angriffe lassen sich meist an manipulierten Absender-Domains, massiver Dringlichkeit, unpersönlichen Grußformeln und Links zu verdächtigen Webseiten identifizieren. Wenn du weißt, worauf du achten musst, kannst du einen Betrugsversuch schnell erkennen.
| Merkmal | Verdächtiges Anzeichen (Phishing) |
|---|---|
| Absender | Die Adresse wirkt kryptisch oder weicht minimal vom Original ab (z. B. @paypa1.com statt @paypal.com). |
| Dringlichkeit | Die Nachricht droht mit einer Sperrung vom Konto, falls man nicht sofort handelt. |
| Anrede | Es wird kein konkreter Name verwendet, sondern eine generische Formel wie „Sehr geehrter Kunde“. |
| Link | Wenn man mit der Maus über den Link fährt (Hover), wird eine seltsame Ziel-Website angezeigt. |
| Inhalt | Schlechte Grammatik, fehlende Umlaute oder ungewöhnliche Bitten um Geld. |
Woran erkennt man eine gefälschte Webseite? Oft kopiert eine gefälschte Seite das Design einer bekannten Bank oder eines Online-Shops fast perfekt. Prüfe immer die Adresszeile im Browser. Eine sichere Webseite nutzt HTTPS, aber Vorsicht: Auch viele Phishing-Seiten nutzen heute SSL-Zertifikate, um Sicherheit vorzutäuschen.
Prävention: Wie du dich und dein Unternehmen schützt
Der beste Schutz gegen Phishing ist eine Kombination aus technischer Vorsorge und persönlicher Eigenverantwortung. Ein lückenloser Schutz existiert nicht, aber du kannst das Risiko minimieren.
Technische Maßnahmen
Multi-Faktor-Authentifizierung (MFA): Dies ist die wichtigste Barriere. Selbst wenn ein Angreifer deine Zugangsdaten erbeutet, kann er ohne den zweiten Faktor (zum Beispiel App-Bestätigung) nicht auf das Konto zugreifen.
Spam-Filter und Webfilter: Moderne E-Mail-Systeme filtern einen Großteil der Spam-Nachrichten automatisch aus. Webfilter verhindern zudem das Öffnen bekannter schädlicher Webseiten.
Updates: Halte die Software und Firmware auf dem neuesten Stand. Viele Angreifer nutzen Sicherheitslücken in veralteten Browsern aus, um Malware direkt beim Seitenbesuch zu installieren.
Die Rolle von Security Awareness
Technik allein reicht nicht aus. Die Sensibilisierung der Mitarbeiter in einem Unternehmen ist der entscheidende Faktor.
Niemals auf Links klicken: Wenn du eine verdächtige E-Mail deiner Bank erhältst, rufe die Webseite lieber manuell über den Browser auf, statt den Link in der Nachricht zu nutzen.
Keine Anhänge von Unbekannten: Das Öffnen von Dateien kann schädliche Malware auf deinem System installieren.
Daten-Transparenz fördern: Verstehe, welche deiner Daten im Netz kursieren, um proaktiv gegen Identitätsmissbrauch vorzugehen.
Identitätsschutz im Fokus: Wie omniac unterstützt
In einer Welt, in der Datenleaks an der Tagesordnung sind, ist Transparenz über die eigenen exponierten Daten unerlässlich. Hier setzt omniac an. Die App ermöglicht es Nutzern, den Überblick über ihren digitalen Fußabdruck zu behalten.
Omniac sucht aktiv in verifizierten Data Leaks im Internet, Deep Web und Darknet nach persönlichen und geschäftlichen Daten wie E-Mail-Adressen, Passwörtern, Telefonnummern oder Bezahldaten. Nutzer erhalten automatisierte Warnmeldungen und Hilfestellungen für Sofortmaßnahmen, um bspw. Passwörter zu ändern und Sicherheitsvorkehrungen zu treffen. Du kannst omniac für nur 0,99€ pro Monat oder 9,99€ im Jahr abschließen und von der Rund-um-die-Uhr Überwachung profitieren.
Neue Trends: KI-Phishing und automatisierte Angriffe
Die Bedrohung durch Phishing entwickelt sich rasant weiter. Täter nutzen heute zunehmend Künstliche Intelligenz, was herkömmliche Erkennungsmerkmale wie schlechte Rechtschreibung hinfällig macht.
KI-generierte Nachrichten: KI-Tools erstellen fehlerfreie und rhetorisch überzeugende Texte in Sekunden.
Phishing-Kits: Im Darknet können Angreifer fertige Baukästen kaufen, um professionelle gefälschte Webseiten mit minimalem Aufwand zu erstellen.
Deepfakes: Bei Vishing-Angriffen können Stimmen von bekannten Personen (z. B. dem Chef) per KI imitiert werden, um die Dringlichkeit einer Anweisung zu untermauern.
Eigenverantwortung ist der beste Schutz
Phishing bleibt eine dauerhafte Herausforderung in der digitalen Welt. Während technische Lösungen und Filter eine wichtige Basis bilden, liegt die letzte Verteidigungslinie bei jedem einzelnen Nutzer. Durch gesunde Skepsis gegenüber unaufgeforderten Nachrichten, den konsequenten Einsatz von Multi-Faktor-Authentifizierung und Tools zur Überwachung der eigenen Identität wie omniac, lässt sich das Risiko eines erfolgreichen Angriffs massiv reduzieren.
Häufig gestellte Fragen (FAQ) zum Thema Phishing
Trenne das Gerät sofort vom Internet, ändere alle wichtigen Passwörter (von einem anderen Gerät aus) und informiere deine Bank sowie gegebenenfalls die IT-Abteilung in deinem Unternehmen.
Ja. Beim Vishing werden Informationen direkt im Gespräch abgerufen. Auch das reine Antworten auf eine E-Mail kann den Tätern bestätigen, dass eine Adresse aktiv ist, was zu mehr Spam führt.
Nein. Studien zeigen, dass oft auch jüngere, technikaffine Nutzer Opfer werden, da sie im Alltag schneller und unachtsamer auf Nachrichten auf dem Smartphone reagieren.
Angreifer verändern ständig ihren Code und die verwendeten Server, um Filter zu umgehen. Ein kleiner Prozentsatz schlüpft immer durch. Hier ist deine eigene Security Awareness gefragt.
Omniac bietet Transparenz über geleakte Daten und versetzt Nutzer in die Lage, proaktiv zu handeln. Wenn du durch omniac erfährst, dass deine E-Mail-Adresse oder Telefonnummer in einem Datenleck aufgetaucht ist, kannst du sofort reagieren: Ändere umgehend betroffene Passwörter und aktiviere die Zwei-Faktor-Authentisierung (2FA). Dieses Wissen ermöglicht es dir zudem, gezielter auf verdächtige Phishing-Versuche zu achten, die deine persönlichen Informationen als Köder verwenden. So wird aus einer passiven Information eine aktive Steigerung deiner persönlichen Security Awareness.