

Opdag og forebyg phishing
- Cyber Threats
- Account Security
Phishing er den mest udbredte metode til cyberangreb på verdensplan. Angribere bruger manipulerede e-mails, falske sms'er eller svindelopkald på telefonen til at få adgang til følsomme oplysninger og private data. Efterhånden som gerningsmændenes metoder bliver mere og mere sofistikerede – især via brugen af kunstig intelligens – er det afgørende for alle brugere, at de kan genkende tegnene på phishing på et tidligt tidspunkt og gribe proaktivt ind.
Hvad er phishing, og hvorfor er det så farligt?
Phishing er et forsøg fra cyberkriminelle på at stjæle følsomme data fra ofre ved at udgive sig for at være en troværdig enhed (f.eks. en bank, pakketjeneste eller arbejdsgiver). Det er et underområde inden for social engineering, hvor den menneskelige psykologi udnyttes i stedet for rent tekniske huller i sikkerheden.
En angriber er afhængig af, at en bruger er under tidspres eller på grund af en følelsesladet besked klikker på et skadeligt link eller åbner en vedhæftet fil. Målet er som regel identitetstyveri for at opnå økonomiske fordele eller adgang til en intern virksomhedskonto.
Fakta om den nuværende trusselsituation fra phishing
Voldsom stigning: Ifølge data fra Kaspersky blev der alene i Tyskland i 2024 registreret omkring 2,6 millioner skadelige filer, der var vedhæftet en e-mail. På verdensplan var tallet over 125 millioner.
Høj frekvens: I marts 2025 blev der opdaget cirka 347.413 phishingwebsteder på verdensplan. Den historiske rekord var over 600.000 registrerede sider i marts 2023 (kilde: APWG).
Økonomiske tab: Mellem 2013 og 2015 blev branchegiganter såsom Facebook og Google bedraget for i alt 100 millioner amerikanske dollars via en målrettet phishingkampagne.
Hvilke phishingmetoder benytter angribere i dag?
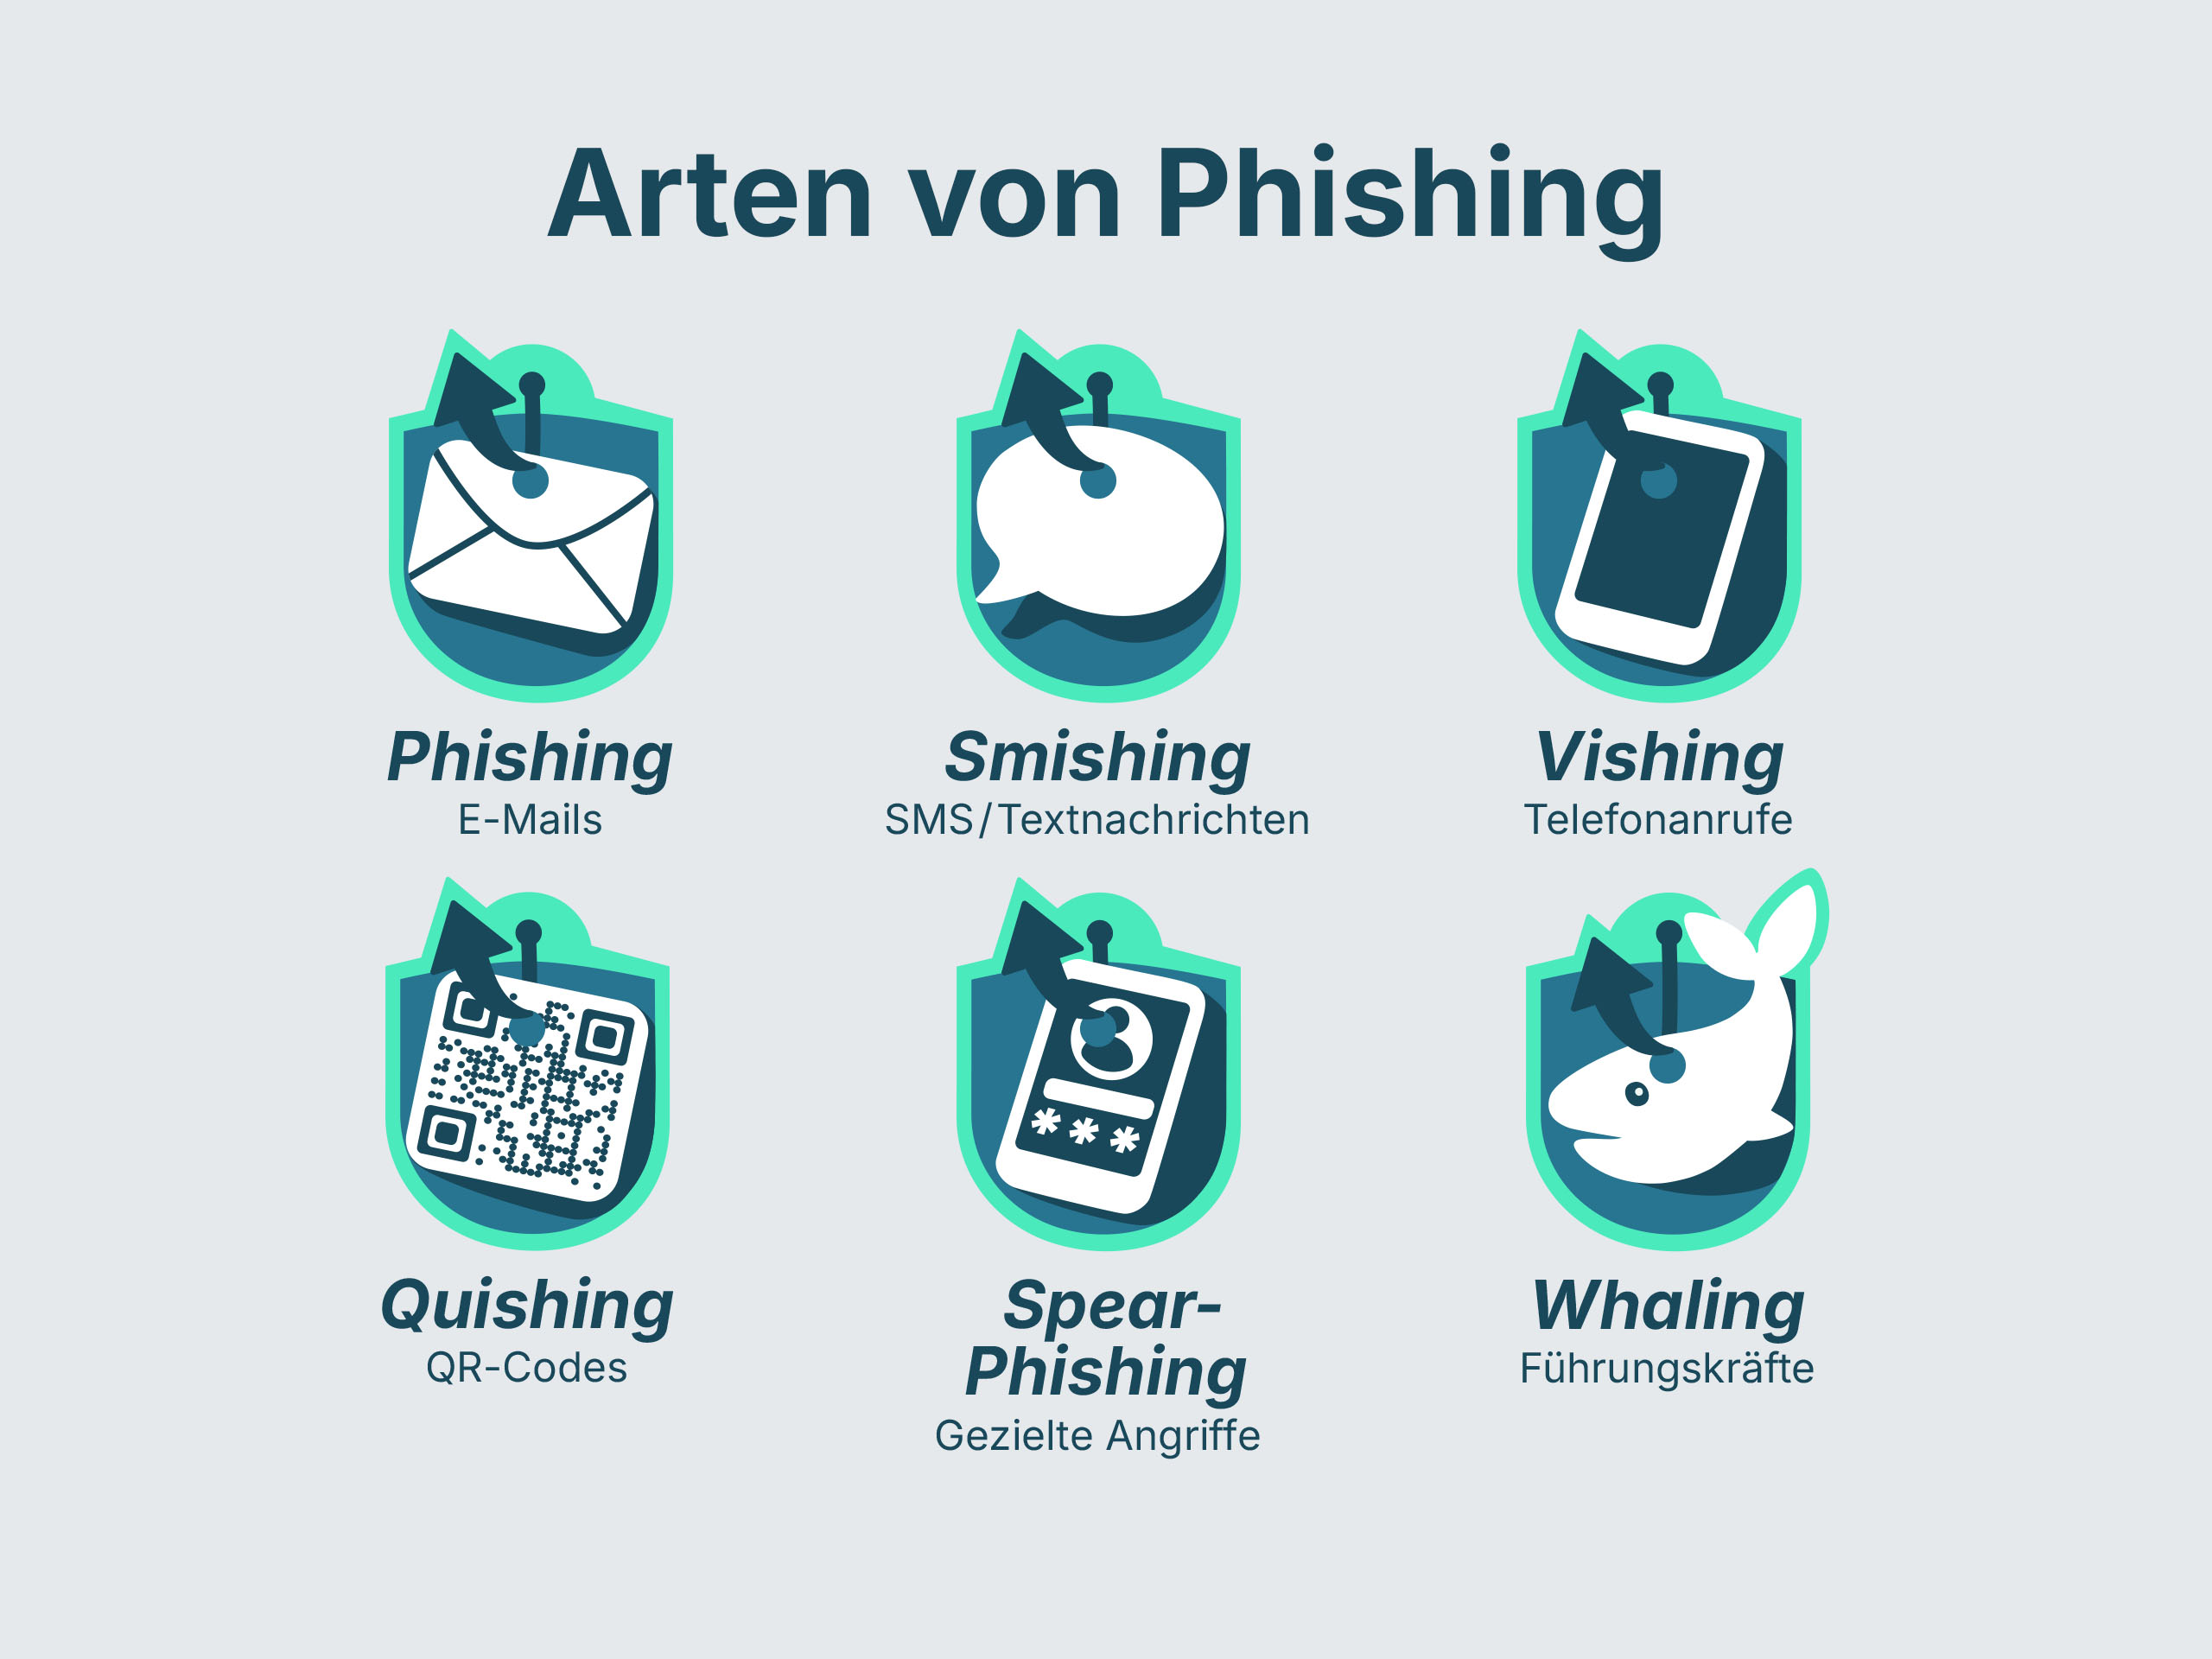
Traditionel e-mail er fortsat den primære kanal for phishing. Men gerningsmændene udvider hele tiden deres repertoire for at få mest muligt ud af deres angreb.
1. Smishing: Phishing via sms
Smishing indebærer at modtage en sms, der ofte kræver øjeblikkelig handling. Typiske scenarier omfatter påståede problemer med pakkelevering eller en nødvendig verifikation af din bankkonto. Beskeden indeholder et link, der fører til en falsk hjemmeside.
Ofte imiterede brands og scenarier:
DHL/GLS/FedEx: "Din pakke er klar i filialen, men der bliver pålagt et toldgebyr på 14,99 kr. Betal her: [Link]." (Det klassiske eksempel, der forekommer særlig hyppigt før helligdage).
Amazon: "Sikkerhedsadvarsel: Din Amazon-konto er blevet midlertidigt suspenderet. Bekræft din identitet på [Link] for at forhindre, at den bliver slettet".
Google: "Der er registreret et nyt login til din Google-konto på en iPhone 16. Hvis det ikke var dig, så sørg for at sikre din konto med det samme – her: [Link]".
Apple: "Vigtigt: Din iCloud-lagerplads er fyldt op, og der kan ikke længere oprettes sikkerhedskopier. Få 50 GB gratis i 12 måneder ved at klikke på [Link]".
Banker: "Din procedure for push-godkendelse via app udløber om 2 dage. Forny den her: [Link]".
Professionelt tip: Anerkendte virksomheder såsom DHL eller Google anmoder dig aldrig via sms om at indtaste adgangskoder eller kreditkortoplysninger på en side, der er linket til. Hvis du er i tvivl: Slet sms'en, og log ind manuelt via udbyderens officielle app eller websted.
2. Vishing: Telefonopkaldssvindel
Vishing (stemmebaseret phishing) anvender direkte kontakt. En angriber udgiver sig for at være en supportmedarbejder eller en repræsentant for den offentlige myndighed over telefonen for mundtligt at anmode om adgang til data eller personlige oplysninger.
3. Quishing: Faren bag QR-koden
Quishing indebærer at skjule et skadeligt link i en QR-kode. Disse er ofte fysisk placeret på parkeringsautomater eller i reklamer. Eftersom brugeren ikke umiddelbart kan genkende linkets destination, er frygten for at scanne QR-koden ofte mindre.
4. Særlige formularer: Spear-phishing og whaling
Selvom gængs phishing ofte distribueres i stor stil som spam, er disse former meget specialiserede:
Spear-phishing: Et målrettet angreb mod en konkret virksomhed eller person. Afsenderen benytter ofte offerets rigtige navn for at skabe tillid.
Whaling: En form for spear-phishing, der specifikt er rettet mod ledere ("de store fisk") for at få adgang til meget følsomme forretningsoplysninger.
Hvordan kan du genkende en phishingmail eller et phishingwebsted?
Hvordan kan jeg genkende phishingmails? Til trods for tekniske forbedringer efterlader angribere ofte digitale spor. Phishingangreb kan som regel genkendes på manipulerede afsenderdomæner, krav om meget hastende handlinger, upersonlige hilsner og links til mistænkelige websteder. Hvis du ved, hvad du skal være opmærksom på, kan du hurtigt genkende et forsøg på svindel.
| Kendetegn | Mistænkelige tegn (phishing) |
|---|---|
| Afsender | Adressen fremstår kryptisk eller afviger en smule fra den oprindelige (f.eks. @paypa1.com i stedet for @paypal.com). |
| Krav om hastende handlinger | Beskeden truer med at blokere kontoen, hvis der ikke straks foretages en handling. |
| Tiltaleform | Der bruges ikke noget specifikt navn, men snarere en generisk formel som f.eks. "Kære kunde". |
| Link | Når du holder musen over linket, vises et mærkeligt målwebsted. |
| Indhold | Dårlig grammatik, forkert visning af æ,ø og å eller usædvanlige pengeanmodninger. |
Hvordan kan man genkende et falsk websted? Et falsk websted kopierer ofte designet af en velkendt bank eller webshop, så det ser næsten perfekt ud. Tjek altid adresselinjen i din browser. En sikker hjemmeside bruger HTTPS, men vær forsigtig: I dag bruger mange phishingwebsteder også SSL-certifikater til at foregive sikkerhed.
Forebyggelse: Sådan beskytter du dig og din virksomhed
Den bedste beskyttelse mod phishing er en kombination af tekniske forholdsregler og personligt ansvar. Komplet beskyttelse findes ikke, men du kan minimere risikoen.
Tekniske foranstaltninger
Multifaktorgodkendelse (MFA): Dette er den vigtigste beskyttelse. Selv hvis en angriber stjæler dine loginoplysninger, kan vedkommende ikke få adgang til kontoen uden den anden faktor (f.eks. appverifikation).
Spamfiltre og webfiltre: Moderne e-mailsystemer filtrerer automatisk de fleste spambeskeder fra. Webfiltre forhindrer også åbning af kendte skadelige websteder.
Opdateringer: Sørg for, at software og firmware altid er opdateret. Mange angribere udnytter huller i sikkerheden i forældede browsere til at installere malware, når de besøger et websted.
Sikkerhedsbevidsthedens rolle (Security Awareness)
Teknologi alene er ikke nok. Det er afgørende at øge bevidstheden hos medarbejderne i en virksomhed.
Klik aldrig på links: Hvis du modtager en mistænkelig e-mail fra din bank, er det bedre at gå manuelt ind på webstedet via din browser i stedet for at bruge linket i beskeden.
Ingen vedhæftede filer fra ukendte afsendere: Åbning af filer kan installere skadelig malware på dit system.
Fremme af datatransparens: Forstå hvilke af dine data, der cirkulerer online, for proaktivt at bekæmpe identitetstyveri.
Fokus på identitetsbeskyttelse: Sådan støtter omniac
I en verden, hvor datalækager er almindelige, er gennemsigtighed omkring ens egne eksponerede data afgørende. Det er her, omniac kommer ind i billedet. Med appen kan brugerne holde styr på deres digitale fodaftryk.
Omniac søger aktivt efter verificerede datalækager på internettet, Deep Web og Darknet for personlige og forretningsmæssige data såsom e-mailadresser, adgangskoder, telefonnumre eller betalingsoplysninger. Brugere modtager automatiske advarsler og hjælp til øjeblikkelige handlinger, såsom at ændre adgangskoder og træffe sikkerhedsforanstaltninger. Du kan abonnere på omniac for kun 7,00 kr om måneden eller 75,00 kr om året og drage fordel af overvågning døgnet rundt.
Nye tendenser: AI-phishing og automatiserede angreb
Truslen fra phishing udvikler sig hurtigt. I dag anvender gerningsmænd i stigende grad kunstig intelligens, som gør gængse kendetegn ved genkendelse såsom dårlig stavning forældede.
AI-genererede nyheder: AI-værktøjer skaber fejlfri og retorisk overbevisende tekster på få sekunder.
Phishingsæt: Angribere kan købe færdige sæt på Darknet for at oprette professionelle falske websteder med minimal indsats.
Deepfakes: I vishing-angreb kan stemmerne fra kendte personer (f.eks. chefen) imiteres ved hjælp af AI for at forstærke, hvor påtrængende en instruks er.
Personligt ansvar er den bedste beskyttelse
Phishing er fortsat en vedvarende udfordring i den digitale verden. Selvom tekniske løsninger og filtre danner et vigtigt fundament, ligger den sidste forsvarslinje hos hver enkelt bruger. Ved at opretholde en sund skepsis over for uopfordrede beskeder, konsekvent bruge multifaktorgodkendelse og værktøjer til at overvåge ens egen identitet, såsom omniac, kan risikoen for et vellykket angreb reduceres betragteligt.
Ofte stillede spørgsmål (FAQ) om phishing
Afbryd straks forbindelsen til internettet på enheden, skift alle vigtige adgangskoder (via en anden enhed), og informer din bank og om nødvendigt IT-afdelingen i din virksomhed.
Ja. Ved Vishing bliver information indsamlet direkte under en samtale. Selv blot at svare på en e-mail kan bekræfte over for gerningsmændene, at en adresse er aktiv, hvilket medfører mere spam.
Nej. Undersøgelser viser, at yngre, teknologikyndige brugere ofte bliver ofre, fordi de reagerer hurtigere og mere skødesløst på beskeder på deres smartphones i hverdagen.
Angribere ændrer konstant deres programkode og de servere, de bruger til at omgå filtre. En lille procentdel slipper altid igennem. Din egen sikkerhedsbevidsthed er påkrævet her.
Omniac giver gennemsigtighed vedrørende lækkede data og giver brugerne mulighed for at handle proaktivt. Hvis omniac oplyser dig om, at din e-mailadresse eller dit telefonnummer er blevet kompromitteret i en datalækage, kan du reagere med det samme: Skift de berørte adgangskoder med det samme, og aktiver tofaktorgodkendelse (2FA). Denne viden giver dig også mulighed for at være mere opmærksom på mistænkelige phishingforsøg, der bruger dine personlige oplysninger som lokkemad. Dette omdanner passiv information til en aktiv forøgelse af din egen sikkerhedsbevidsthed.