

Jak rozpoznat phishing a předcházet mu
- Cyber Threats
- Account Security
Phishing je celosvětově nejrozšířenější metodou kybernetických útoků. Útočníci využívají manipulované e-mailové zprávy, falešné SMS nebo podvodné telefonáty, aby získali citlivé informace a osobní údaje. Protože se metody pachatelů neustále zdokonalují – zejména díky využití umělé inteligence, je pro každého uživatele zásadní včas rozpoznat znaky phishingu a jednat proaktivně.
Co je phishing a proč je tak nebezpečný?
Phishing označuje pokus kyberzločinců získat citlivá data od obětí tím, že se vydávají za důvěryhodnou instituci (např. banku, přepravní službu nebo zaměstnavatele). Tato technika je součástí sociálního inženýrství, při kterém se zneužívá lidská psychologie namísto čistě technických slabin.
Útočník spoléhá na to, že uživatel pod časovým tlakem nebo v reakci na emocionální zprávu klikne na škodlivý odkaz nebo otevře přílohu. Cílem je obvykle krádež identity s vidinou finančního prospěchu nebo přístupu k internímu firemnímu účtu.
Fakta o aktuální hrozbě phishingu
Masivní nárůst: Podle dat společnosti Kaspersky bylo v roce 2024 jen v Německu zaznamenáno přibližně 2,6 milionu škodlivých e-mailových příloh. Celosvětově to bylo více než 125 milionů.
Vysoká frekvence: V březnu 2025 bylo celosvětově odhaleno přibližně 347 413 phishingových webových stránek. Historický rekord byl zaznamenán v březnu 2023 s více než 600 000 registrovanými stránkami (zdroj: APWG).
Finanční škody: Mezi lety 2013 a 2015 přišli giganti v odvětví, jako Facebook a Google, v důsledku cílené phishingové kampaně celkem o 100 milionů amerických dolarů.
Jaké phishingové metody dnes útočníci používají?
Hlavním kanálem phishingu je i nadále e-mail. Pachatelé však neustále rozšiřují své metody, aby maximalizovali účinnost svých útoků.
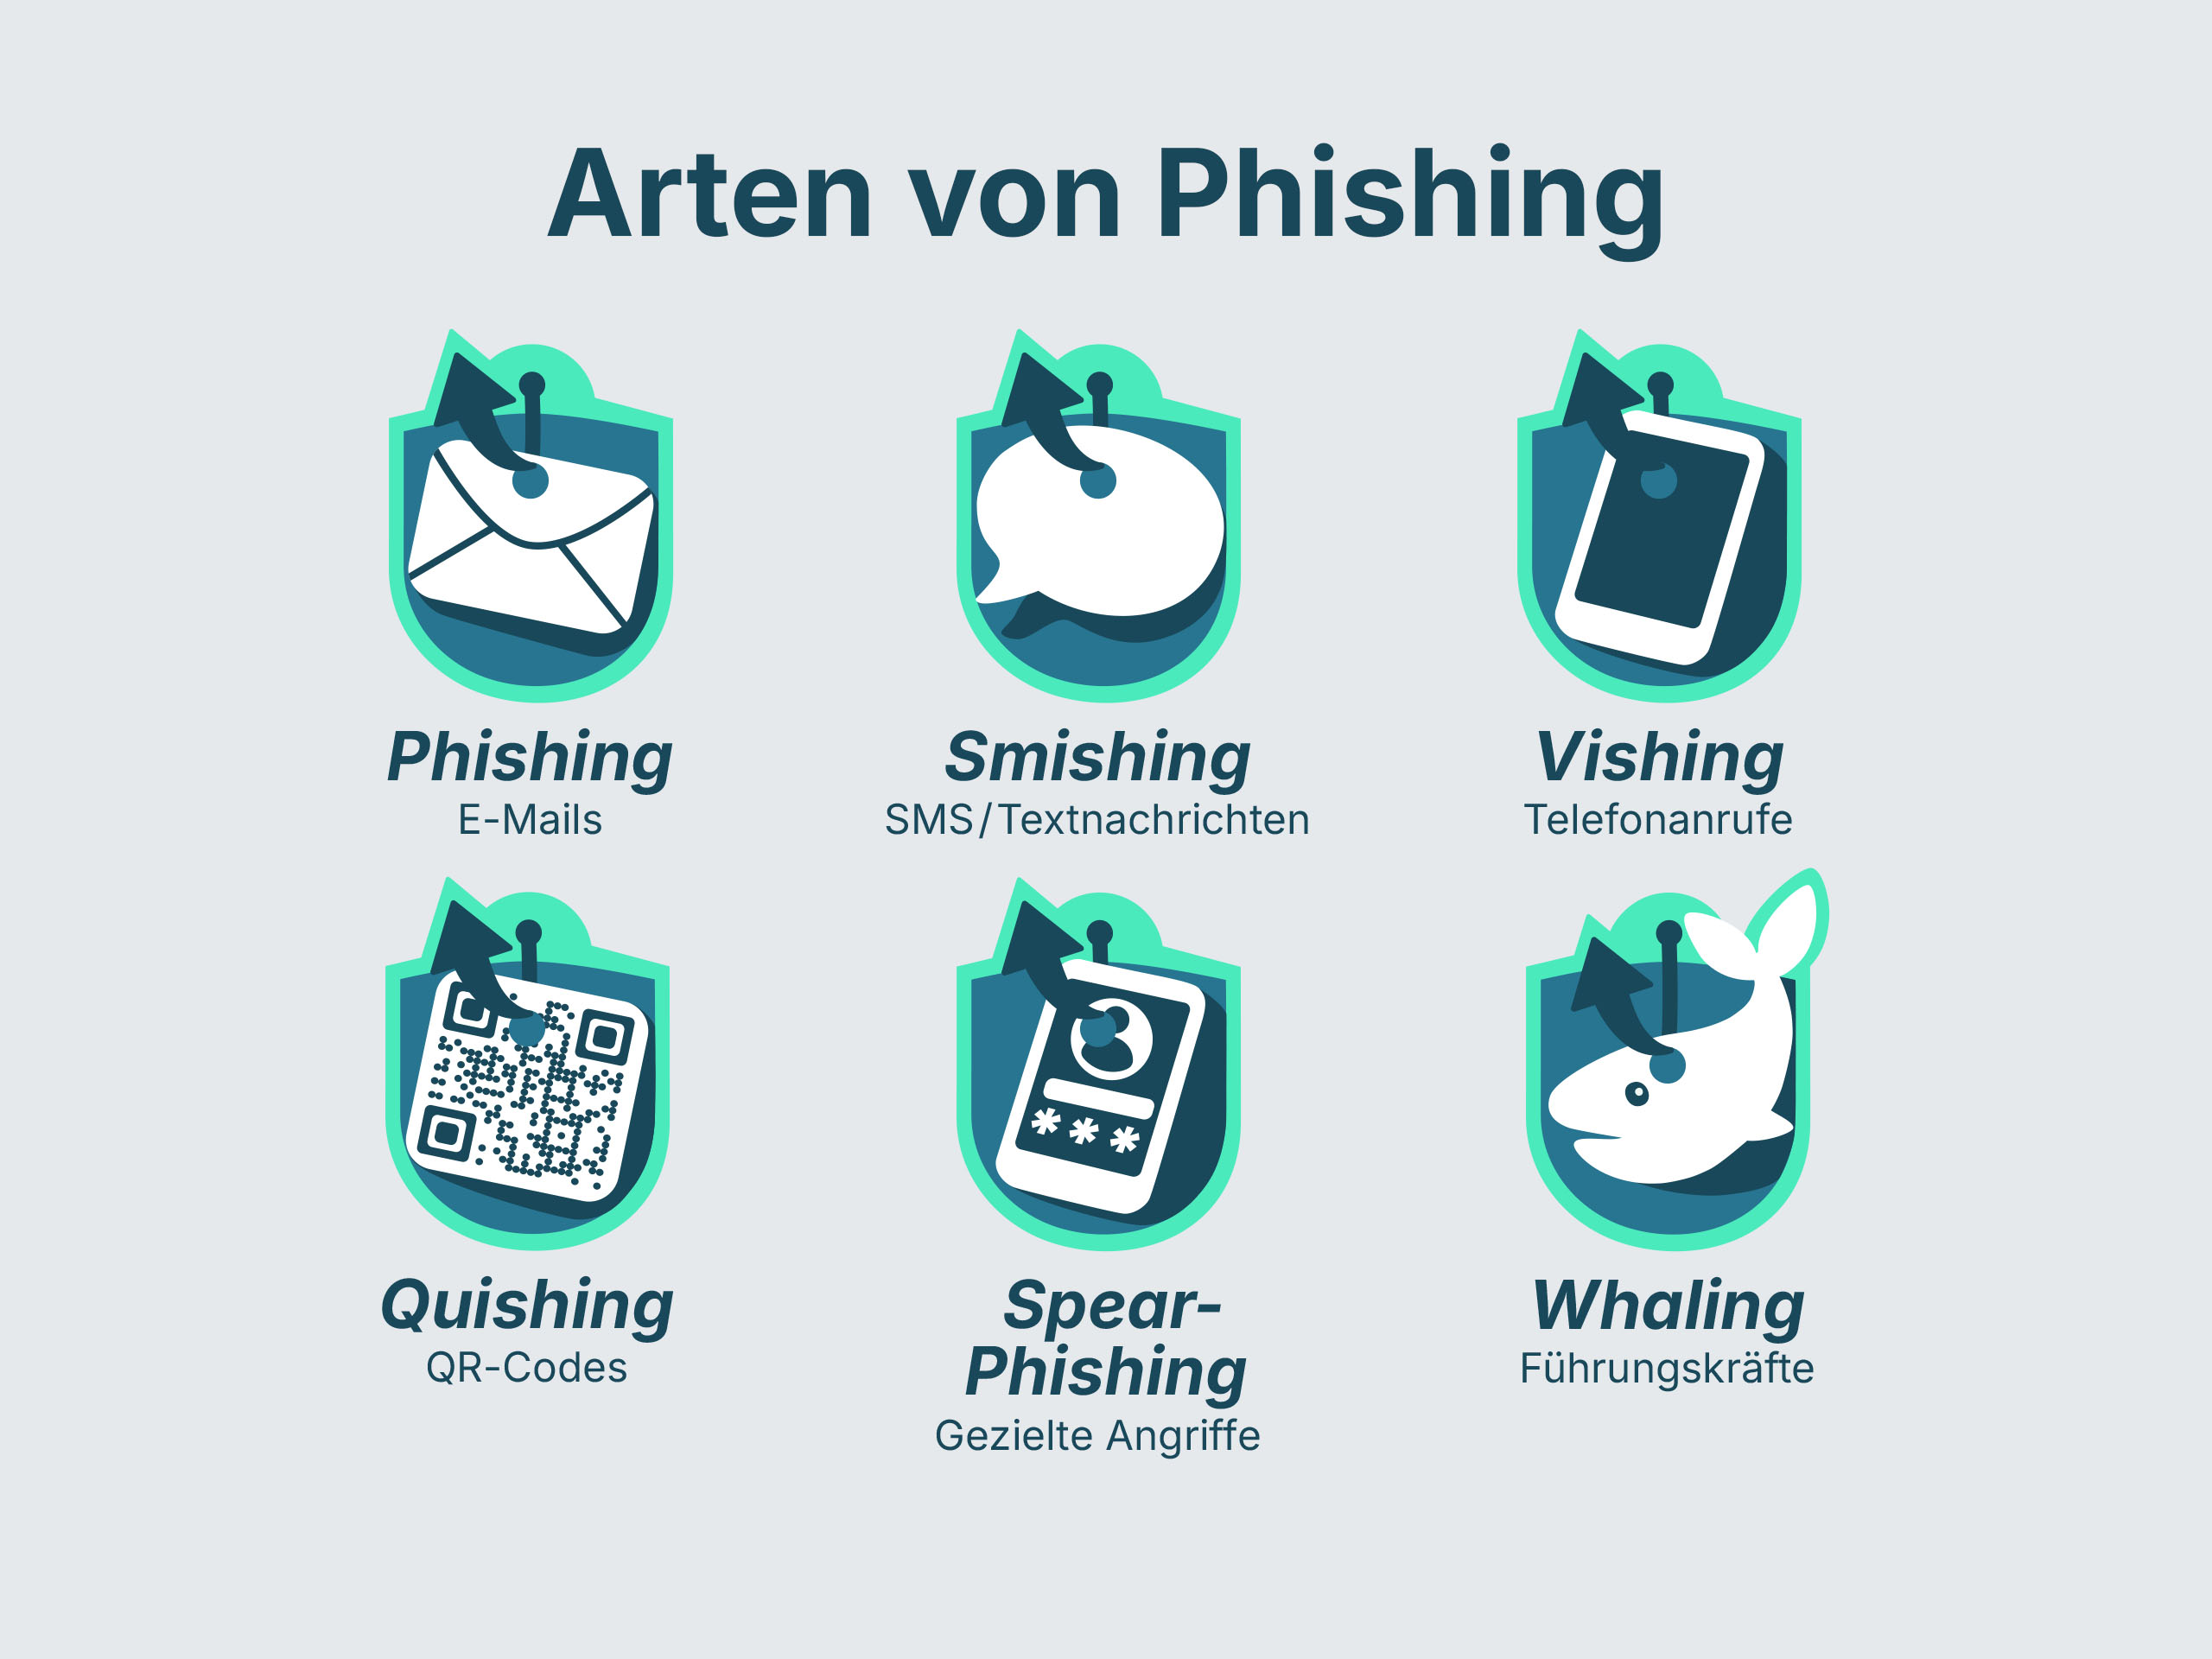
1. Smishing: phishing prostřednictvím SMS
Při smishingu obdržíš SMS zprávu, která často vyžaduje okamžitou reakci. Typickými scénáři jsou údajné problémy s doručením zásilky nebo nutnost ověření bankovního účtu. Zpráva obsahuje odkaz, který vede na falešnou webovou stránku.
Často imitované značky a scénáře:
DHL/GLS/FedEx: „Vaše zásilka je připravena k vyzvednutí na pobočce, je však nutné uhradit clo ve výši 49,90 Kč. Zaplatit zde: [odkaz].“ (Klasika, která se objevuje obzvlášť často před svátky).
Amazon: „Bezpečnostní upozornění: Váš účet Amazon byl dočasně zablokován. Ověřte svou identitu na [odkaz], abyste zabránili jeho zrušení.“
Google: „Bylo zjištěno nové přihlášení k Vašemu účtu Google na iPhone 16. Pokud jste to nebyli Vy, ihned zabezpečte svůj účet zde: [odkaz].“
Apple: „Důležité: Vaše úložiště iCloud je plné a již nelze vytvářet zálohy. Získejte 50 GB zdarma na 12 měsíců zde: [odkaz].“
Banky: „Vaše metoda Push-TAN vyprší za 2 dny. Obnovte ji zde: [odkaz].“
Tip: Seriózní společnosti jako DHL nebo Google tě nikdy nebudou prostřednictvím SMS vyzývat k zadání hesel nebo údajů o platební kartě na stránce otevírané přes odkaz. Pokud si nejsi jistý/jistá: Smaž SMS a přihlas se ručně přes oficiální aplikaci nebo web poskytovatele.
2. Vishing: podvod prostřednictvím telefonního hovoru
Vishing (Voice Phishing) využívá přímý kontakt. Útočník se při telefonátu vydává za pracovníka podpory nebo zástupce úřadu, aby ústně získal přihlašovací údaje nebo osobní informace.
3. Quishing: nebezpečí skryté v QR kódu
Při quishingu je škodlivý odkaz ukryt v QR kódu. QR kódy jsou často fyzicky umístěny na parkovacích automatech nebo v reklamních materiálech. Protože uživatel nevidí cílovou adresu odkazu, bývá ochota k jeho naskenování vyšší.
4. Speciální formy: spear phishing a whaling
Zatímco běžný phishing je často rozesílán hromadně jako spam, tyto formy jsou vysoce cílené:
Spear phishing: Cílený útok na konkrétní firmu nebo osobu. Odesílatel často používá skutečné jméno oběti, aby vzbudil důvěru.
Whaling: Forma spear phishingu zaměřená na vedoucí pracovníky („velké ryby“), jejímž cílem je získat vysoce citlivé obchodní informace.
Jak poznat phishingový e-mail nebo webovou stránku?
Jak rozpoznám phishingový e-mail? Navzdory technickému pokroku zanechávají útočníci často digitální stopy. Phishingové útoky lze většinou rozpoznat podle manipulovaných domén odesílatele, silného tlaku na okamžité jednání, neosobních oslovení a odkazů na podezřelé webové stránky. Pokud víš, na co si dát pozor, můžeš pokus o podvod rychle odhalit.
| Charakteristika | Podezřelý signál (phishing) |
|---|---|
| Odesílatel | Adresa působí neobvykle nebo se minimálně liší od originálu (např. @paypa1.com místo @paypal.com). |
| Naléhavost | Zpráva hrozí zablokováním účtu, pokud nebudeš okamžitě jednat. |
| Oslovení | Není použito konkrétní jméno, ale obecná formulace jako „Vážený zákazníku“. |
| Odkaz | Při najetí myší na odkaz se zobrazí podivná cílová webová stránka. |
| Obsah | Špatná gramatika, chybějící diakritika nebo neobvyklé žádosti o peníze. |
Jak poznám falešnou webovou stránku? Falešná stránka často téměř dokonale kopíruje design známé banky nebo online obchodu. Vždy zkontroluj adresní řádek v prohlížeči. Bezpečná webová stránka používá HTTPS, ale pozor: I mnoho phishingových stránek dnes využívá SSL certifikáty, aby vzbudily dojem bezpečnosti.
Prevence: Jak chránit sebe a svou firmu
Nejlepší ochranou proti phishingu je kombinace technických opatření a osobní odpovědnosti. Stoprocentní ochrana neexistuje, ale riziko se dá minimalizovat.
Technická opatření
Vícefaktorové ověřování (MFA): Jedná se o nejdůležitější ochrannou bariéru. I když útočník získá tvé přihlašovací údaje, bez druhého faktoru (například potvrzení v aplikaci) se k účtu nedostane.
Filtry spamu a webové filtry: Moderní e-mailové systémy automaticky odfiltrují velkou část spamových zpráv. Webové filtry navíc zabraňují otevření známých škodlivých webových stránek.
Aktualizace: Udržujte software a firmware aktuální. Mnoho útočníků využívá bezpečnostní mezery v zastaralých prohlížečích k instalaci malwaru přímo při návštěvě stránky.
Jakou roli hraje povědomí o bezpečnosti
Technologie sama o sobě nestačí. Zvyšování povědomí zaměstnanců ve firmě je rozhodující faktor.
Nikdy neklikej na odkazy: Pokud obdržíš podezřelý e-mail od své banky, otevři web raději ručně v prohlížeči místo kliknutí na odkaz ve zprávě.
Neotevírej přílohy od neznámých odesílatelů: Otevření souborů může do tvého systému nainstalovat škodlivý malware.
Podpora transparentnosti dat: Měj přehled o tom, které z tvých údajů kolují na internetu, abys mohl/a proaktivně předcházet zneužití identity.
Zaměřeno na ochranu identity: Jak omniac pomáhá
Ve světě, kde jsou úniky dat na denním pořádku, je transparentnost ohledně vlastních exponovaných dat nezbytná. Zde přichází na řadu omniac. Aplikace umožňuje uživatelům udržovat přehled o jejich digitální stopě.
Omniac aktivně vyhledává v údajích, které prokazatelně unikly, na internetu, deep webu a darknetu, osobní a firemní údaje, jako jsou e-mailové adresy, hesla, telefonní čísla nebo platební údaje. Uživatelé dostávají automatická upozornění a pokyny k okamžitým opatřením, například ke změně hesel a zavedení bezpečnostních opatření. Omniac si můžeš předplatit za pouhých 23 Kč měsíčně nebo 240 Kč ročně a využívat nepřetržité monitorování.
Nové trendy: phishing s využitím umělé inteligence a automatizované útoky
Hrozba phishingu se rychle vyvíjí. Útočníci dnes stále častěji využívají umělou inteligenci, čímž ztrácí na významu tradiční rozpoznávací znaky, jako je špatná gramatika.
Zprávy generované umělou inteligencí: Nástroje AI vytvářejí během několika sekund bezchybné a rétoricky přesvědčivé texty.
Phishingové kity: Na darknetu si mohou útočníci zakoupit hotové balíčky, které umožňují vytvořit profesionální falešné webové stránky s minimálním úsilím.
Deepfakes: Při vishingových útocích lze pomocí AI napodobit hlas známých osob (např. nadřízeného), aby pokyn zněl ještě naléhavěji.
Vlastní odpovědnost je nejlepší ochrana
Phishing zůstává v digitálním světě trvalou výzvou. I když technická řešení a filtry tvoří důležitý základ, poslední obranná linie leží u každého jednotlivého uživatele. Díky zdravé skepsi vůči nevyžádaným zprávám, důslednému používání vícefaktorového ověřování a nástrojů pro sledování vlastní identity, jako je omniac, lze riziko úspěšného útoku výrazně snížit.
Často kladené otázky (FAQ) k tématu phishing
Okamžitě odpoj zařízení od internetu, změň všechna důležitá hesla (z jiného zařízení) a informuj svou banku a případně IT oddělení ve své firmě.
Ano. Při vishingu jsou informace získávány přímo během hovoru. I samotná odpověď na e-mail může útočníkům potvrdit, že je adresa aktivní, což vede k dalšímu spamu.
Ne. Studie ukazují, že oběťmi se často stávají i mladší, technicky zdatní uživatelé, protože v každodenním životě reagují na zprávy ve smartphonu rychleji a méně pozorně.
Útočníci neustále mění svůj kód a používané servery, aby filtry obešli. Malé procento zpráv vždy projde. V této souvislosti je důležité tvé vlastní povědomí o bezpečnosti.
Omniac poskytuje přehled o uniklých datech a umožňuje uživatelům jednat proaktivně. Pokud se díky omniac dozvíš, že se tvá e-mailová adresa nebo telefonní číslo objevily mezi uniklými údaji, můžeš okamžitě reagovat: Okamžitě změň příslušná hesla a aktivuj dvoufaktorové ověřování (2FA). Tyto informace ti navíc umožní lépe rozpoznat podezřelé phishingové pokusy, které využívají tvé osobní údaje jako návnadu. Z pasivní informace se tak stává aktivní posílení tvého povědomí o bezpečnosti.